TELEKOMMUNIKATION
Säkra nätverken
världen är beroende av
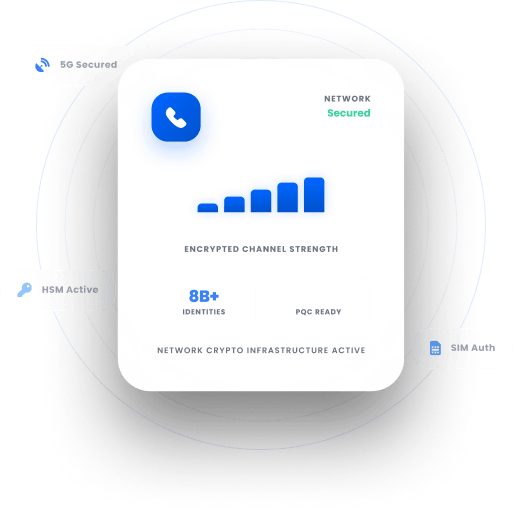
Telekomleverantörer hanterar kommunikation och inloggningsuppgifter för miljarder människor. Krypteringskonsulttjänster hjälper operatörer och tjänsteleverantörer att bygga kryptografiska grunder för nätverkssäkerhet och efterlevnad av regler och förordningar.
Betrodda av


23M
Prenumeranter drabbade av SK Telecom-intrång$ 97.2M
Rekordböter för kryptografiska hanteringsfel2
Böter på upp till 10 miljoner euro för telekomleverantörer som inte följer reglerna2030
NIST kvantresistent krypteringsdeadlinePROBLEMET
Vad som håller
Telekommunikationssektorn Tillbaka?
Exponering av klartextnyckel
Inloggningsuppgifter, SIM-autentiseringsnycklar och HSS-åtkomstuppgifter lagrade utan tillräckligt skydd, de exakta omständigheterna bakom SK Telecom-intrånget.
Certifikatutbredning
Tusentals certifikat över basstationer, kärnnoder och API-gateways hanterades inkonsekvent, vilket skapade avbrottsrisker och efterlevnadsluckor.
SIM-kvantrisk
IMSI-nummer och USIM-autentiseringsnycklar säkrade med RSA/ECC är främsta måltavlor för attacker som skördar nu och dekrypterar senare.
Osignerad firmware
Inbyggd programvara som distribueras över basstationer och routrar utan kryptografisk signering kan manipuleras under överföring, vilket skapar ihållande bakdörrar.
Regulatoriskt tryck
NIS2 utser telekom som viktiga enheter med strikta krav på kryptografisk kontroll i flera jurisdiktioner.
METODIK
Vårt synsätt
Vi tillför djupgående kryptografisk expertis till varje telekomuppdrag. Vi utgår från din nätverksarkitektur, dina regulatoriska skyldigheter och din operativa risktolerans. Varje uppdrag bygger på tre principer.
01
Synlighet först
Vi börjar med en komplett bild av ert kryptografiska fotavtryck över varje nätverkslager och miljö.
02
Automatisering framför manuell
Vi ersätter fragmenterade processer med policydriven automatisering som håller måttet även under NIS2 och myndighetsrevisioner.
03
Framtidsklar genom design
Kryptoflexibilitet och postkvantumberedskap inbyggd från dag ett för att säkra prenumerantidentitet och nätverksautentisering.
PRODUKTER
Hur vi hjälper till?
Tillämpade kryptografiprodukter
CBOM-säkerhet
Kryptografisk upptäckt och inventering
Automatiserad inventering av alla kryptografiska tillgångar i nätverksprogramvara, firmware och leverantörskomponenter, med granskningsklara rapporter anpassade till NIS2, FIPS SP800 och SOC 2.
CertSecure-hanterare
Certifikat Lifecycle Management
Enhetlig certifikatsynlighet och automatiserad livscykelhantering över kärnnoder, roaminggränssnitt och basstationer, vilket förhindrar att utgångsdatum leder till avbrott.
PKI-som-en-tjänst
Skalbar PKI utan komplexitet
Fullständigt hanterad PKI för en enda klient på FIPS 140-3 nivå 3 HSM:er för nätverksnoder, roamingpartners, IoT-enheter och operativsystem.
HSM-som-en-tjänst
HSM-lösning med hög säkerhet
FIPS 140-3-certifierade HSM:er för att skydda prenumerantautentiseringsnycklar, autentiseringsuppgifter och PKI-root-förtroende – eliminerar exponering i klartext bakom större telekomintrång.
CodeSign Secure
Kodsigneringslösning
Säkerställer att varje firmwareuppdatering och programvaruversion på nätverksutrustning är verifierbart autentisk, med HSM-baserad signering, FIPS 140-2 nivå 3 och PQC-förberedd support.
TJÄNSTER
Expertledd
Rådgivning och implementering
Infrastrukturtjänster för offentliga nycklar
Hälsobedömningar, CA-design och hantering av certifikatlivscykel över 5G-kärna, roaming och infrastruktur med flera leverantörer.
Postkvantumkryptografitjänster
Kryptoinventering, kvantexponeringsanalys och migreringsfärdplan för prenumerantidentitet och signaleringsprotokoll.
Krypteringsrådgivningstjänster
Bedöm krypteringsluckor i nätverk och abonnentsystem mot NIS2 och NIST med en prioriterad färdplan.
Efterlevnadstjänster
Gapbedömningar och kontinuerligt stöd för NIS2, FIPS 140-3 och nationella telekomregler.
Varför Krypteringskonsultation?
Expertis på nätverksnivå
Vi utformar kryptografiska program för tusentals noder, roamingpartners och leverantörsintegrationer över olika jurisdiktioner – inte företag som är baserade på en enda plats.
Redo för hot mot nationell stat
Våra PQC-rådgivnings- och kryptoinventeringsfunktioner hanterar attacker av typen "harvest now, decrypt later" som har äventyrat stora operatörer globalt.
NIS2-efterlevnadsspecialitet
Vi omsätter väsentliga enhetsskyldigheter till konkreta kryptografiska kontroller och revisionsbevis i alla EU-medlemsstaters implementeringar.
BETRODD AV FORTUNE 500
4 av 5
Topp globala mjukvaruföretag4 av 5
Topp finansiella tjänster3 av 5
Topprankade globala rankningar3 av 4
Topp Energi & VerksamhetVem arbetar Vi tjänar?
Från stora sjukhusnätverk till kliniska forskningsorganisationer hjälper vi vårdenheter av alla slag att bygga kryptografiska program som skyddar patienter och tillfredsställer tillsynsmyndigheternas krav.
Mobiloperatörer
Säkra abonnentidentitet och autentisering över kärn- och radionätverk.
Bredbandsleverantörer
Skyddar nätverksinfrastruktur och kunddata i stor skala.
Utrustningstillverkare
Säkerställa firmwareintegritet och kryptografiskt förtroende i nätverkshårdvara.
Kommunikationsleverantörer
Skyddar röst-, data- och meddelandetjänster från början till slut.
Leverantörer av hanterade säkerhetstjänster
Stärka kryptografiska grunder som stöder kundtjänster.
Satellitnätverk
Säkra nästa generations uppkoppling och orbitala kommunikationssystem.
IoT-anslutning
Säkra enhetsidentitet och inloggningsuppgifter över omfattande IoT-implementeringar.
Tornföretag
Skyddar delade nätverkstillgångar och miljöer med flera hyresgäster.
Upptäck vår
Senaste resurser
- Blog
- Vita Papers
- Video
Certifikat Lifecycle Management
CertSecure MCP-servern: Agentic AI för CLM, med inbyggd styrning
Möt CertSecure Manager MCP Server: agentbaserad AI för hantering av certifikatlivscykeln, med RBAC-omfattande arbetsflöden för åtkomst och godkännande som ger dig kontroll.
Läs mer

Vitt papper
47-dagarscertifikatet och handboken för post-kvantberedskap
Navigera genom eran av 47 dagars giltighetstid för certifikat och post-kvantkryptografi med en praktisk handbok som täcker deadlines, automatisering, ägande, undantag och ROI.
Läs mer
Video
Introduktion av MCP Server för certifikatlivscykelhantering (CLM) | AI-driven CertSecure Manager
Utforska expertinsikter om cybersäkerhet, PKI och postkvantberedskap, med praktisk vägledning för att stärka säkerheten och framtidssäkra kryptografin.
Titta nu