
- Key Takeaways
- Vem borde bry sig om detta duplicerade slutpunktsfel
- Förutsättningar
- Förstå felet Duplicera slutpunkt
- Steg för steg: Diagnostisera och åtgärda duplicerat slutpunktsfel
- Validerar korrigeringen
- Vanliga fel och hur man åtgärdar dem
- Återställningssteg
- Snabbreferens: Förutsättningar, validering, fel och återställning
- Hur detta kopplas till hantering av certifikatlivscykeln
- NDES i moln-, hybrid- och Multi-CA PKI-miljöer
- Mätning av framgång och vad som ska granskas regelbundet
- Krypteringskonsulternas synsätt
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
RPC_S_DUPLICATE_ENDPOINT (WIN32-fel 1740, händelse-ID 34) hindrar Active Directory Certificate Services från att startas om under NDES-installationen på Windows Server 2016, vanligtvis på grund av att en SafeNet Luna HSM-klient inte har släppt sitt KSP-referensnummer innan tjänsten startas om. Uppgradering av Luna-klienten, vanligtvis från version 10.3.0 till 10.5.0, rensar låset och låter certsvc starta om utan problem.
Det här felet visas i ett specifikt, smalt fönster: en tvåskiktad PKI-hierarki är redan byggd, OCSP är distribuerad, varje CA ser ut att vara korrekt konfigurerad och distributionsskriptet misslyckas fortfarande i en rutin. net stop certsvc && net start certsvc anrop. Eftersom allt uppströms lyckades är det lätt att anta att själva konfigurationen av certifikatutfärdaren är trasig. Det är den inte. Luna KSP-biblioteket startade om tjänsten snabbare än vad hårdvarusäkerhetsmodulklienten kunde släppa sitt referens vid föregående session, och Windows rapporterar kollisionen som en duplicerad RPC-slutpunkt snarare än ett HSM-timingproblem.
Den här guiden täcker hela sökvägen: förutsättningar, hur du bekräftar att du tittar på exakt detta fel snarare än ett annat RPC- eller NDES-fel, Luna Client-uppgraderingen som löser det, valideringssteg efter korrigeringen, de fel som administratörer stöter på oftast och hur man återställer uppgraderingen på ett säkert sätt om den inte är omedelbart tillgänglig.
Key Takeaways
- RPC_S_DUPLICATE_ENDPOINT (händelse-ID 34, WIN32-fel 1740) under omstart av NDES- eller CA-tjänsten på Windows Server 2016 är ett tidsfel för SafeNet Luna HSM-klienten, inte ett konfigurationsfel från en certifikatutfärdare.
- Buggen är specifik för Luna Client version 10.3.0, där KSP-biblioteket inte släpper sitt referensnummer till tjänsten tillräckligt snabbt under en snabb uppdatering.
net stop/net startcykel. - Att uppgradera Luna HSM-klienten till version 10.5.0 eller senare löser låsningsproblemet och är den lösning som stöds, inte en registerändring eller en Certutil-lösning.
- Validera korrigeringen med en rensning
net stop certsvc && net start certsvccykla och bekräfta att händelse-ID 34 inte längre visas i certifikatutfärdarens händelseloggkälla. - Företag som förlitar sig på manuell spårning av certifikat och HSM-klientversioner rapporterade certifikatrelaterade driftstopp i 45 % av fallen under det senaste året, varav 37.5 % av dessa avbrott orsakades specifikt av ett utgånget certifikat, enligt DigiCerts Trust Pulse Survey, publicerad 2 juli 2025, samma operativa blinda fläck som gör att en ospårad HSM-klientversion blockerar en NDES-utrullning.
Vem borde bry sig om detta duplicerade slutpunktsfel
Det här felet blockerar en NDES-utrullning på infrastrukturlagret, innan registrering eller SCEP-konfiguration ens tas i bruk. Här är vad varje team faktiskt bör göra åt det.
- PKI-administratörer äga CA-bygget och NDES-installationssekvensen. Åtgärd: kontrollera den installerade Luna HSM Client-versionen på varje utfärdande CA innan en NDES-distribution startas, inte efter att omstarten misslyckats.
- Säkerhetsarkitekter bestämma vilka HSM-klientversioner som är godkända för användning inom PKI-området. Åtgärd: lägg till Luna Client 10.5.0 eller senare som dokumenterad minimiversion för alla nya Server 2016 CA-versioner.
- Plattforms- och identitetsteam kör distributionsskripten och är de som ser detta fel först. Åtgärd: bygg in Luna Client-versionskontrollen i pre-flight-steget i CA-byggskriptet, innan certsvc-omstarten.
- Efterlevnad och GRC spåra om CA- och HSM-programvaruversionerna är aktuella jämfört med leverantörens support och säkerhetsriktlinjer. Åtgärd: lägg till HSM-klientversionens valuta i checklistan för PKI-infrastrukturrevisionen tillsammans med certifikatets utgångsdatum.
- CISO: er äga den bredare risken för PKI-infrastruktur som är beroende av opatchad eller föråldrad HSM-klientprogramvara. Åtgärd: behandla HSM-klientversionsavvikelser som en spårad riskpunkt, inte en engångsfelsökningsanmärkning.
Förutsättningar
Bekräfta vart och ett av dessa innan du felsöker ett duplicerat slutpunktsfel, eftersom flera andra problem orsakar ett liknande RPC-fel:
- En Windows Server 2016 (eller senare) värd som kör Active Directory Certificate Services, med CA-hierarkin redan byggd och OCSP distribuerad
- En SafeNet Luna HSM-integration, med administrativ åtkomst för att kontrollera och uppgradera den installerade Luna Client-versionen
- Tillräckliga företagsadministratörs- eller lokala administratörsrättigheter för att stoppa och starta
certsvcservice och att köracertutilkommandon - Åtkomst till Loggboken under Microsoft-Windows-Certification Authority-källan för att bekräfta exakt händelse-ID och felkod innan åtgärder vidtas.
- Ett underhållsfönster, eftersom det krävs en uppgradering av Luna Client och minst en ytterligare omstart av CA-tjänsten för att lösa detta.
Förstå felet Duplicera slutpunkt
Felsignaturen är tillräckligt konsekvent för att det är värt att matcha den exakt innan någon korrigering tillämpas:
- Källa: Microsoft-Windows-certifieringsutfärdare
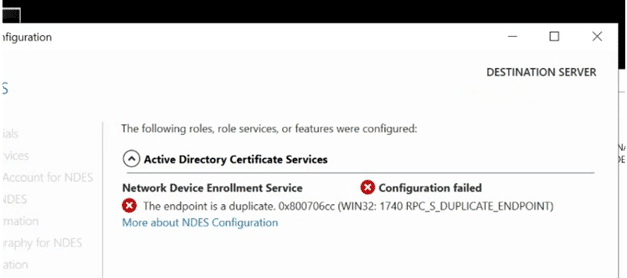
- Felkod: 0x6cc (WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT)
- Händelse-ID: 34
Felet uppstår vanligtvis på Server 2016 under PKI-utbyggnad. Varje CA är byggd och konfigurerad, OCSP har driftsatts utan problem och driftsättningsskriptet kan fortfarande inte utfärda en rutinmässig omstart av tjänsten. Efter att skriptet har körts igenom sin certutil konfigurationskommandon, når den:
net stop certsvc && net start certsvc
Konsolen visar en normal stopp- och startsekvens:
Tjänsten Active Directory Certificate Services stoppas.
Active Directory Certificate Services-tjänsten stoppades.
Tjänsten Active Directory Certificate Services startar.
Active Directory Certificate Services-tjänsten har startats.
Men nästa omstartsförsök rapporterar:
WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT
Active Directory Certificate Services startar inte, kan inte initiera RPC för den utfärdande certifikatutfärdaren och rapporterar slutpunkten som en dubblett. När installationsprogrammet får timeout och installationen misslyckas visas felet antingen som att RPC inte är tillgänglig eller att slutpunktstexten visas som en dubblett. Detta beteende är konsekvent över alla certifikatutfärdare på den berörda servern och blockerar installationen av NDES.
Grundorsak
Felet med duplicerade slutpunkter orsakas av att SafeNet KSP-biblioteket (Key Storage Provider) inte släpper sitt referens på certifikattjänstprocessen innan processen startas om. Detta är ett känt tidsproblem i Luna Client version 10.3.0: omstarten av tjänsten slutförs snabbare än KSP-biblioteket kan släppa sin tidigare session, och RPC-slutpunktsregistreringen kolliderar med den som fortfarande rivs ner, vilket Windows rapporterar som en duplicerad slutpunkt snarare än en tidskapplöpning.
Steg för steg: Diagnostisera och åtgärda duplicerat slutpunktsfel
Gå igenom dessa steg i ordning. Försök inte uppgradera Luna Client förrän felsignaturen har bekräftats, eftersom en annan grundorsak kräver en annan åtgärd.
Bekräfta felsignaturen
- Öppet Loggboken och filtrera efter källa Microsoft-Windows-certifieringsutfärdare.
- Bekräfta att felet är loggat som Händelse-ID 34 med felkod 0x6cc (WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT).
- Reproducera med
net stop certsvc && net start certsvcoch bekräfta att felet inträffar specifikt vid omstarten, inte i den initiala CA-konfigurationen.
Kontrollera den installerade Luna-klientversionen
- På den berörda certifikatutfärdaren öppnar du installationskatalogen för Luna Client eller kör Luna-klientens versionsverktyg (vanligtvis
vtl.exe -veller avinstallationsposten för LunaClient i Program och funktioner) för att bekräfta den installerade versionen. - Bekräfta versionsläsningarna 10.3.0Om den visar 10.5.0 eller senare är detta inte den bugg som beskrivs här och en annan grundorsak bör undersökas.
Uppgradera Luna HSM-klienten
- Ladda ner Luna Client-versionen 10.5.0 eller senare från Thales/SafeNets nedladdningsportal som stöds, och som matchar den version som din HSM-apparats firmware stöder.
- Avinstallera den befintliga 10.3.0-klienten eller kör den leverantörsstödda uppgraderingsvägen på plats om en sådan är tillgänglig för din Luna-apparatgeneration.
- Installera den nya klientversionen och registrera om KSP:n hos CA-värden enligt Thales standardklientregistreringssteg för din HSM-partition.
Starta om certifikattjänster och validera
- Körning
net stop certsvc && net start certsvcigen. - Bekräfta att tjänstrapporterna startade utan RPC_S_DUPLICATE_ENDPOINT-fel.
- Fortsätt med installationen av NDES-rollen nu när den underliggande CA-tjänsten har startats om utan problem.
Validerar korrigeringen
Betrakta inte detta som löst efter en enda lyckad omstart. Bekräfta allt följande innan du går vidare till NDES-installationen:
- Körning
sc query certsvcoch bekräfta servicerapporterna SPRING utan väntande tillstånd. - Upprepa
net stop certsvc && net start certsvcminst två gånger i rad för att bekräfta att fixen gäller under en snabb omstartscykel, eftersom det var det ursprungliga utlösande villkoret. - Kontrollera Loggboken under Microsoft-Windows-Certification Authority och bekräfta att händelse-ID 34 inte längre visas vid efterföljande omstarter.
- Körning
certutil -pingmot CA för att bekräfta att den svarar normalt på RPC-förfrågningar. - Bekräfta att Luna Client-verktyget nu rapporterar version 10.5.0 eller senare, så att korrigeringen kan verifieras oberoende av omstartstestet.
Vanliga fel och hur man åtgärdar dem
Det här är de problem som administratörer oftast stöter på i samband med den här åtgärden, utöver det ursprungliga felet med duplicerade slutpunkter.
RPC_S_DUPLICATE_ENDPOINT kvarstår efter uppgraderingen
Om felet fortfarande visas efter uppgradering av Luna-klienten, bekräfta att uppgraderingen faktiskt har slutförts och att det gamla 10.3.0 KSP-biblioteket har ersatts helt och inte lämnats registrerat tillsammans med den nya versionen. En partiell uppgradering som lämnar två KSP-registreringar aktiva reproducerar samma duplicerade slutpunktssymptom.
KSP-biblioteket verkar fortfarande låst
Om Luna KSP fortfarande inte släpps utan problem efter uppgraderingen, kontrollera om det finns en fast Luna-klienttjänst eller drivrutinsprocess som håller HSM-sessionen öppen och starta om själva Luna-klienttjänsten innan du försöker omstarta certsvc igen, istället för att upprepade gånger starta om certsvc ensam.
CA-tjänsten startar inte efter klientuppgraderingen
Om certsvc inte startar med ett annat felmeddelande direkt efter uppgraderingen av Luna Client, bekräfta att HSM-partitionens registrering och klientcertifikatet överlevde uppgraderingen. En ominstallation av klienten kan ibland kräva att klienten registreras om med HSM-partitionen innan certifikatutfärdaren kan nå sina nycklar igen.
Installationen av NDES-rollen misslyckas fortfarande efter att certsvc startats om utan problem.
När certsvc startar om utan felet med den duplicerade slutpunkten är ett NDES-installationsfel vid denna tidpunkt ett separat problem, inte en fortsättning på det här felet. Granska NDES-specifika krav, inklusive behörigheter för tjänstkontot och IIS-konfiguration, separat från problemet med omstart av certifikatutfärdaren.
Återställningssteg
Om uppgraderingen av Luna Client inte kan ske omedelbart, till exempel för att HSM-enhetens firmware behöver sin egen validering först, ska du avsiktligt återställa konfigurationsprogrammet istället för att lämna CA:n i ett halvkonfigurerat tillstånd.
- Om uppgraderingen av Luna Client redan har startats men inte slutförts, avsluta avinstallationen av den partiella 10.5.0-installationen och installera om den fungerande 10.3.0-klienten istället för att lämna ett blandat tillstånd.
- Bekräfta att certsvc startar korrekt på den återställda 10.3.0-klienten, med förståelse för att felet om den duplicerade slutpunkten kommer att återkomma vid framtida snabba omstartscykler tills klienten uppgraderas igen.
- Undvik snabba, upprepade skript
net stop/net startcykler mot certsvc som en tillfällig lösning medan den äldre klienten körs, eftersom det är exakt det tillståndet som utlöser buggen. - Dokumentera HSM-firmwaren och Luna Client-versionsbegränsningen så att nästa uppgraderingsförsök planeras snarare än att upprepa samma felsökningscykel.
Snabbreferens: Förutsättningar, validering, fel och återställning
Använd den här tabellen som en fungerande checklista från initial diagnos till validering.
| Förutsättning | Kommando / Konfiguration | Valideringskontroll | Vanligt fel | rollback | Ägare |
|---|---|---|---|---|---|
| Bekräftad felsignatur | Kontrollera Loggboken för källan Microsoft-Windows-Certification Authority | Händelse-ID 34, felkod 0x6cc (WIN32: 1740) | Ett annat RPC- eller CA-fel som misstas för detta fel | Ingen återställning behövs; detta steg bekräftar endast diagnosen | PKI-administratör |
| Luna Client-version identifierad | Kör Luna-klientversionsverktyget (t.ex. vtl.exe -v) | Versionen är 10.3.0 | Version redan 10.5.0+, vilket betyder att detta inte är orsaken | Ingen återställning; undersök en annan grundorsak | PKI-administratör |
| Luna-klienten uppgraderad | Installera Luna Client 10.5.0 eller senare från leverantörsportalen | Version verktygsrapporter 10.5.0 eller senare | Delvis uppgradering lämnar två KSP-registreringar aktiva | Slutför avinstallationen, ominstallera en känd fungerande 10.3.0-klient | Plattform/Identitetsteam |
| certsvc omstart validerad | net stop certsvc && net start certsvc | Servicerapporter KÖRS via sc query certsvc, inget händelse-ID 34 | RPC_S_DUPLICATE_ENDPOINT visas fortfarande | Bekräfta att uppgraderingen är helt slutförd; kör klientregistreringen igen | Plattform/Identitetsteam |
| CA svarar på RPC | certutil -ping | CA svarar utan RPC-fel | CA startar inte efter klientuppgradering (HSM-partitionregistrering) | Registrera klienten igen med HSM-partitionen | PKI-administratör, med HSM-teamet |
Hur detta kopplas till hantering av certifikatlivscykeln
NDES finns för att låta nätverksenheter registrera sig för certifikat automatiskt via SCEP, vilket gör det till en grundläggande del av certifikatautomation, inte en engångsinstallationsuppgift. En bugg i HSM-klientversionen som blockerar NDES-installationen har samma grundproblem som de flesta PKI-avbrott: ett infrastrukturberoende som ingen spårade förrän det orsakade ett fel. DigiCerts Trust Pulse Survey, publicerad 2 juli 2025, fann att 45 % av företagen upplevde certifikatrelaterade driftstopp under det senaste året, varav 37.5 % av dessa incidenter orsakades specifikt av ett utgånget certifikat. Samma mönster av ett ospårat beroende som dyker upp som ett avbrott gäller lika direkt för en ospårad HSM-klientversion.
Plattformar för hantering av certifikatlivscykeln, som CertSecure Manager, utökar samma disciplin till de certifikat som NDES utfärdar när det väl körs, och spårar registrering, förnyelse och utgångsdatum för enhetscertifikat på samma sätt som de gör för server- och användarcertifikat. Om du redan moderniserar certifikatoperationer på andra ställen i miljön, se hur PKI-modernisering och CLM fungerar tillsammans och hur en kombinerad PKI- och CLM-färdplan tar hänsyn till infrastrukturberoenden som HSM-klientversioner, inte bara certifikatens utgångsdatum.
NDES i moln-, hybrid- och Multi-CA PKI-miljöer
Organisationer som kör NDES över flera utfärdande CA:er, eller över ett hybridfotavtryck för lokala och molnbaserade PKI-system, står inför samma HSM-klientversionsrisk hos varje CA som använder en Luna-integration, inte bara den som byggdes först. En versionsmatchning som upptäcks sent i en utrullning med flera CA:er innebär att korrigeringen installeras i efterhand över varje CA som redan har driftsatts, istället för att upptäckas en gång under en standardiserad byggprocess.
För organisationer som bygger eller utökar NDES över flera CA:er eller regioner, eliminerar centralisering av certifikat- och PKI-infrastrukturhantering genom en PKI-as-a-Service- modell behovet av att oberoende validera HSM-klientversioner, CA-konfiguration och NDES-förutsättningar manuellt på varje plats, och ger varje ny CA-byggnation en konsekvent, förvaliderad baslinje att utgå från.
Mätning av framgång och vad som ska granskas regelbundet
En lyckad lösning är inte bara att "omstarten fungerade en gång". Granska dessa regelbundet, inte bara under den första NDES-byggnationen:
- Installerade Luna HSM Client-versionen på varje CA- och NDES-server, kontrollerad mot den för närvarande godkända minimiversionen.
- Loggboken-poster under Microsoft-Windows-certifieringsutfärdaren för händelse-ID 34 eller andra RPC-relaterade fel, inte bara direkta aviseringar om att tjänsten inte fungerar
- Certifikattjänsternas omstartsbeteende efter en HSM-klient, firmware eller Windows-uppdatering, inte bara vid den första distributionen
- NDES-registreringsfrekvenser för enheter som använder SCEP, för att upptäcka ett tyst registreringsfel separat från ett avbrott på servicenivå
- Vilka certifikatutfärdare i en miljö med flera certifikatutfärdare kör fortfarande en opatchad eller föråldrad HSM-klientversion
En kryptografisk tillgångsinventering som CBOM Secure utökar samma disciplin bortom HSM-klientversioner till varje nyckel, certifikat och algoritm i miljön, så ett beroende som detta upptäcks aldrig för första gången under en misslyckad distribution.
På längre sikt gör CA/Browser Forums omröstning den 11 april 2025 om att förkorta maximal giltighetstid för TLS-certifikat till 200 dagar, sedan 100 dagar och sedan 47 dagar till 2029 att automatiserade registreringsvägar som NDES och SCEP blir viktigare, inte mindre, eftersom manuell återutgivning inte kan hålla jämna steg med den takten. NIST slutförde sina tre första post-kvantkryptografistandarder, FIPS 203, FIPS 204 och FIPS 205, den 13 augusti 2024, och HSM-stödda nyckellagringsleverantörer som Luna KSP är precis det lager som så småningom behöver stödja nya PQC-algoritmer. Encryption Consultings PQC Center of Excellence och en PQC-beredskapsbedömning är rätt plats att planera den övergången för HSM-beroende PKI-infrastruktur.
Krypteringskonsulternas synsätt
Detta är en liten bugg med en oproportionerligt stor effekt: en HSM-klientversion, på ett fält i ett versionsverktyg som ingen kontrollerar som standard, blockerar en hel NDES-utrullning och ser exakt ut som ett CA-konfigurationsfel tills någon råkar känna till Luna 10.3.0-historiken. Själva åtgärden tar bara några minuter när den väl är identifierad. Den verkliga åtgärden är att göra HSM-klientversionen till en ständig del av standardchecklistan för CA-byggnationer, så att denna diagnos aldrig behöver upprepas.
Slutsats
RPC_S_DUPLICATE_ENDPOINT under en omstart av NDES- eller CA-tjänsten på Windows Server 2016 orsakas av att SafeNet Luna Client version 10.3.0 inte lyckas frigöra sitt KSP-referens tillräckligt snabbt under en omstart av tjänsten. Uppgradering till Luna Client 10.5.0 eller senare löser problemet. Validera korrigeringen med en ren omstartscykel för certsvc och bekräftade utdata från Loggboken innan du fortsätter med NDES-installationen.
Om du behöver hjälp med din PKI-miljö är du välkommen att mejla oss på [email protected].
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från att NDES-konfigurationen misslyckas med felet Duplicerad slutpunkt?
RPC_S_DUPLICATE_ENDPOINT under en omstart av NDES eller CA på Windows Server 2016 är ett tidsfel i SafeNet Luna HSM Client som är specifikt för version 10.3.0, inte en felkonfiguration hos certifikatutfärdaren. Att uppgradera Luna Client till version 10.5.0 eller senare löser problemet.
Varför är detta viktigt för PKI-team på stora företag?
Utan att veta att det här är ett problem med HSM-klientversionen kan team förlora avsevärd tid på att felsöka CA-konfiguration, nätverks-RPC-inställningar eller brandväggsregler som aldrig var det faktiska problemet, vilket försenar en NDES-utrullning som andra projekt kan vara beroende av.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuella, ospårade HSM-klientversioner innebär att varje ny CA-version riskerar att stöta på samma bugg oberoende av varandra, utan standardkontroll för att upptäcka den innan omstarten misslyckas, och utan registrering av vilka CA:er i en miljö med flera CA:er som fortfarande kör den berörda versionen.
Vilka lag borde ta över den här förändringen?
PKI-administratörer äger CA-byggsekvensen och kontrollerna av HSM-klientversioner. Plattforms- eller identitetsteam kör distributionsskripten och utför klientuppgraderingen. Säkerhetsarkitekter anger den godkända lägsta HSM-klientversionen. Efterlevnads- och CISO:er spårar versionsvalutan som en del av det bredare PKI-riskprogrammet.
Hur kopplas detta till hantering av certifikatlivscykeln?
NDES är registreringsvägen för enhetscertifikat som utfärdas via SCEP, så en fördröjning här försenar automatisk certifikatutfärdande nedströms. Verktyg för hantering av certifikatlivscykeln, som CertSecure Manager, tar sedan över hanteringen av förnyelse och utgångsdatum för de certifikat som NDES utfärdar när det är i drift.
Hur bör organisationer mäta framgång?
En lyckad omstart av certsvc slutförs utan händelse-ID 34, ett Luna Client-verktyg som bekräftar 10.5.0 eller senare, och en NDES-installation som fortsätter utan upprepade RPC-fel, verifierad med minst två omstartscykler i rad.
Vad bör granskas eller övervakas regelbundet?
Granska den installerade Luna HSM Client-versionen på varje CA- och NDES-server, Loggboken-poster för händelse-ID 34 eller andra RPC-fel, omstartsbeteende för certifikattjänster efter uppdateringar och andelen framgångsrika registreringar för NDES SCEP.
Hur påverkar detta ämne moln-, hybrid- eller multi-CA PKI?
Varje CA i en multi-CA- eller hybridmiljö som använder en Luna HSM-integration bär samma versionsrisk oberoende av varandra. En versionsmatchning som upptäcks sent i en multi-CA-utrullning innebär att Luna Client-uppgraderingen installeras i efterhand över varje redan distribuerad CA istället för att upptäckas en gång i en standardiserad version.
Vilka förutsättningar krävs innan implementering?
Du behöver en Windows Server 2016 eller senare värd med CA-hierarkin redan byggd och OCSP distribuerad, en SafeNet Luna HSM-integration, administratörsrättigheter för att stoppa och starta certsvc och köra certutil, och åtkomst till Loggboken för att bekräfta den exakta felsignaturen innan du agerar.
Vilka vanliga fel bör administratörer vara uppmärksamma på?
Håll utkik efter om RPC_S_DUPLICATE_ENDPOINT kvarstår efter en ofullständig Luna Client-uppgradering, ett KSP-bibliotek som fortfarande verkar låst, att certsvc inte startar på grund av ett problem med HSM-partitionsregistreringen direkt efter klientuppgraderingen, och att installationsfel för NDES-roller inte är relaterade till detta när certsvc själv startar om utan problem.
- Key Takeaways
- Vem borde bry sig om detta duplicerade slutpunktsfel
- Förutsättningar
- Förstå felet Duplicera slutpunkt
- Steg för steg: Diagnostisera och åtgärda duplicerat slutpunktsfel
- Validerar korrigeringen
- Vanliga fel och hur man åtgärdar dem
- Återställningssteg
- Snabbreferens: Förutsättningar, validering, fel och återställning
- Hur detta kopplas till hantering av certifikatlivscykeln
- NDES i moln-, hybrid- och Multi-CA PKI-miljöer
- Mätning av framgång och vad som ska granskas regelbundet
- Krypteringskonsulternas synsätt
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
- Vad är den viktigaste slutsatsen från att NDES-konfigurationen misslyckas med felet Duplicerad slutpunkt?
- Varför är detta viktigt för PKI-team på stora företag?
- Vilka risker ökar om detta ämne hanteras manuellt?
- Vilka lag borde ta över den här förändringen?
- Hur kopplas detta till hantering av certifikatlivscykeln?
- Hur bör organisationer mäta framgång?
- Vad bör granskas eller övervakas regelbundet?
- Hur påverkar detta ämne moln-, hybrid- eller multi-CA PKI?
- Vilka förutsättningar krävs innan implementering?
- Vilka vanliga fel bör administratörer vara uppmärksamma på?

