- Vad är kryptoagilitet enligt NIST?
- Varför tar kryptografiska övergångar så lång tid?
- Hur kopplas kryptoagilitet till kontroller, ägare och bevis?
- Vad är kryptoagilitetsmognadsmodellen (CAMM)?
- Vilka är implementeringsstegen för att bygga kryptoagilitet?
- Vad förändrades när NIST färdigställde denna vägledning?
- Vilka är begränsningarna med kryptoagilitetsinsatser?
- Checklista för granskningsklarhet för kryptoagilitet
- Hur kan Encryption Consultings PQC-rådgivningstjänster hjälpa till?
- Vanliga frågor om partihandel med mat och dryck
NIST:s vägledning om kryptoagilitet, slutgiltig som CSWP 39upd1, ”Considerations for Achieving Crypto Agility: Strategies and Practices”, definierar de funktioner organisationer behöver för att ersätta kryptografiska algoritmer utan att bygga om hela system. Detta är viktigt eftersom post-kvantmigrering och krympande certifikatlivslängder båda kräver just den funktionen, och de flesta organisationer har den fortfarande inte. Rekommenderad åtgärd: använd NIST:s Crypto Agility Maturity Model för att ärligt bedöma era nuvarande system innan ni binder er till en migreringstidlinje som ni faktiskt inte kan uppfylla.
Key Takeaways
- NIST slutförde sin vitbok om kryptoagilitet som CSWP 39upd1 den 19 december 2025, med en uppdatering publicerad den 29 juni 2026, som ersatte den tidigare utkastversionen (ipd) som detta innehåll tidigare behandlade.
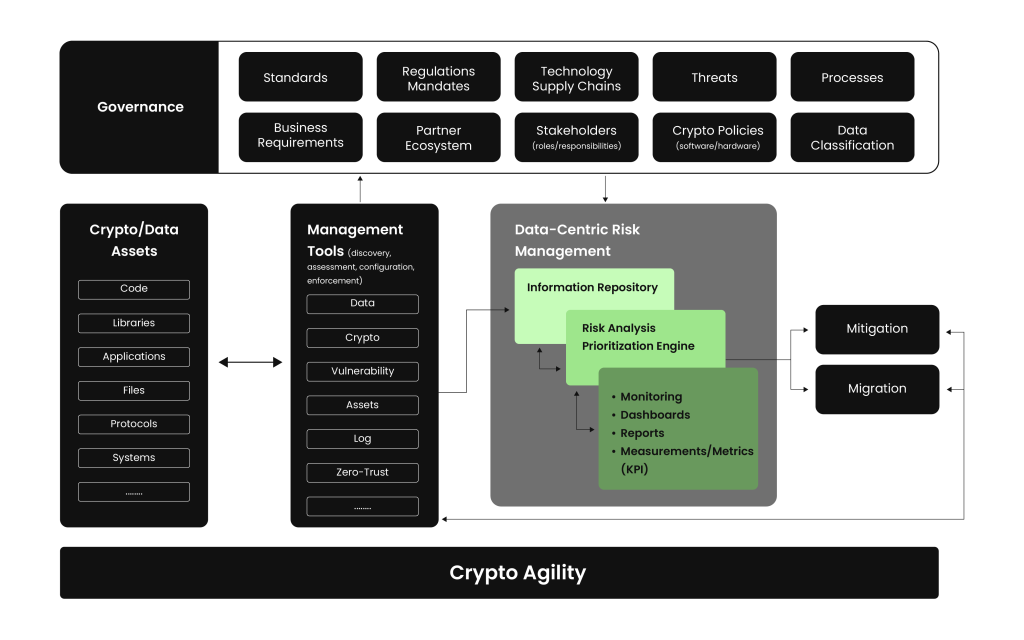
- Kryptoagilitet är förmågan att ersätta kryptografiska algoritmer över protokoll, applikationer, programvara, hårdvara, firmware och infrastruktur utan att avbryta ett system som körs.
- NIST:s Crypto Agility Maturity Model (CAMM) definierar fem nivåer, från nivå 0 (Inte möjligt) till nivå 4 (Sofistikerad), för att bedöma hur redo ett system faktiskt är att ändra algoritmer.
- Historiska övergångar illustrerar varför detta är svårt: Triple DES tog 23 år att fasa ut efter att AES standardiserades 2001, till stor del för att det hårdkodades in i applikationer snarare än abstraherades bakom ett krypto-API.
- Postkvantalgoritmer förvärrar resursutmaningen direkt: en ML-DSA-signatur (FIPS 204) körs ungefär 2 420 byte jämfört med en 3 072-bitars RSA-signatur på samma 128-bitars säkerhetsnivå, mer än sex gånger större.
Publicerad: april 2025. Uppdaterad: augusti 2026. Granskad av Encryption Consultings PQC Advisory Team.
För den kryptografiska inventering som bedömningar av kryptoagilitet är beroende av, se Hur CBOM skiljer sig från SBOM och varför det är avgörande för industrin . För hur kryptoagilitet passar in i en bredare federal kontrollkatalog, se Förbättra din säkerhet med NIST 800-53 . För de certifikatspecifika konsekvenserna av långsamma kryptografiska övergångar, se AWS Certificate Manager (ACM) – Bästa praxis.
Vad är kryptoagilitet enligt NIST?
NIST definierar kryptoagilitet som de funktioner som behövs för att ersätta och anpassa kryptografiska algoritmer i protokoll, applikationer, programvara, hårdvara, firmware och infrastrukturer utan att avbryta ett system som körs, för att uppnå motståndskraft. Enklare uttryckt är det förmågan att byta till en starkare algoritm när den nuvarande blir sårbar, snabbt och utan att bygga om det omgivande systemet. NIST slutförde sin vägledning om detta ämne som CSWP 39upd1, "Considerations for Achieving Crypto Agility: Strategies and Practices", den 19 december 2025, med en ytterligare uppdatering publicerad den 29 juni 2026, som ersätter den utkastversion som många organisationer har planerat mot.
Varför tar kryptografiska övergångar så lång tid?
Triple DES var tänkt att vara en tillfällig patch för åldrande DES. Även efter att AES standardiserades 2001 fortsatte Triple DES att användas och fasades inte officiellt ut förrän 2024, en 23-årig övergångstid för något som var tänkt som tillfälligt. Skälen upprepas vid varje långsam övergång: algoritmer hårdkodade direkt i applikationskällkoden istället för abstraherade bakom ett krypto-API, krav på bakåtkompatibilitet som håller svaga algoritmer som SHA-1 vid liv år efter deras rekommenderade pensionering, och resurs- eller prestandaavvägningar som blir sämre, inte bättre, när postkvantalgoritmer med betydligt större nycklar och signaturer kommer in i bilden.
Hur kopplas kryptoagilitet till kontroller, ägare och bevis?
| Krav | skikt | kontroll | Ägare | Bevisartefakt |
|---|---|---|---|---|
| Abstrakta kryptografiska operationer från applikationslogik | Ansökan | Krypto-API:er (inte hårdkodade algoritmanrop) för kryptering, signering och hashing | Applikationssäkerhet / -teknik | Kodgranskning som bekräftar användning av krypto-API, inte inbäddade algoritmanrop |
| Stöd för algoritmförhandling | Protokoll | Tydliga, versionsbaserade algoritmidentifierare (som TLS 1.3-krypteringssviter använder) snarare än återanvända eller tvetydiga namn | Protokoll-/nätverksteknik | Dokumentation av protokollkonfiguration, inventering av krypteringssviter |
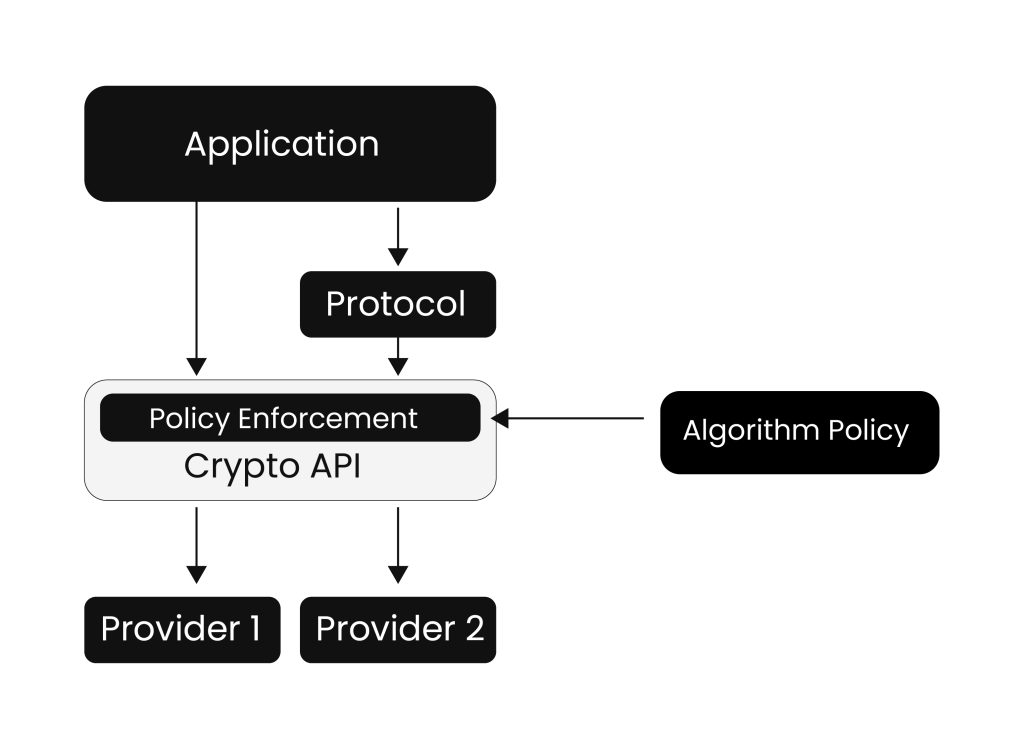
| Tillämpa kryptopolicy vid körning | Företagspolitik | En kryptografisk tjänsteleverantör (CSP) som tillämpar CISO-definierade algoritmbegränsningar | CISO / säkerhetsstyrning | Kryptopolicydokument, CSP-konfiguration och verkställighetsloggar |
| Bedöm systemmognad | Organisationsövergripande | Formell bedömning mot NIST:s Crypto Agility Maturity Model (CAMM) | Säkerhetsarkitektur / PQC-rådgivning | CAMM-bedömningsrapport per system, poängsatt från 0 till 4 |
Vad är kryptoagilitetsmognadsmodellen (CAMM)?
NIST:s CAMM definierar fem nivåer för att bedöma hur redo ett system faktiskt är att ändra kryptografiska algoritmer: Nivå 0 (Inte möjligt), Nivå 1 (Möjligt), Nivå 2 (Förberedd), Nivå 3 (Övad) och Nivå 4 (Sofistikerad). Ett system på nivå 2 kan ersätta enskilda kryptografiska komponenter utan att störa resten av systemet; de flesta äldre system som bedöms ärligt landar på nivå 0 eller 1. CAMM är idag främst beskrivande snarare än en certifiering, men det ger organisationer ett gemensamt ordförråd för att beskriva luckor i kryptoagilitet istället för att behandla konceptet som binärt.
Vilka är implementeringsstegen för att bygga kryptoagilitet?
- Bygg en kryptografisk inventering (en CBOM) så att du vet exakt var varje algoritm, nyckel och certifikat används innan du utvärderar flexibiliteten.
- Utvärdera varje system inom ramen mot NIST:s Crypto Agility Maturity Model för att fastställa en ärlig baslinje för nuvarande tillstånd snarare än en antagen.
- Ersätt hårdkodade algoritmanrop med krypto-API:er på applikationslagret, och prioritera system som fick nivå 0 eller 1.
- Använd tydliga, versionsbaserade algoritmidentifierare i protokoll så att framtida förhandlingar och återställningsförslag inte är beroende av tvetydig namngivning.
- Tillämpa algoritmpolicy centralt genom en kryptografisk tjänsteleverantör som styrs av CISO-definierade regler, snarare än att lämna tillämpningen till enskilda applikationsteam.
- Behandla kryptoagilitet som en kontinuerlig styrningsfunktion, omvärdera CAMM-nivåer allt eftersom nya algoritmer, standarder och hot uppstår, inte som ett engångsprojekt.
Vad förändrades när NIST färdigställde denna vägledning?
Vägledningen som detta innehåll baseras på har flyttats från ett utkast till ett vitbok (ipd) som var öppet för feedback från allmänheten via workshops till en slutgiltig publikation, CSWP 39upd1, den 19 december 2025, med en ytterligare uppdatering den 29 juni 2026. Organisationer som endast läser det tidigare utkastet bör gå igenom den slutgiltiga texten direkt, eftersom NIST-vitböcker ofta innehåller feedback från workshops och offentliga kommentarer mellan utkast och slutgiltig release. Kärnbegreppen, definitionen av kryptoagilitet, CAMM-nivåerna och betoningen på krypto-API:er har förts vidare till den slutliga versionen.
Vilka är begränsningarna med kryptoagilitetsinsatser?
- Kryptoagiliteten är mer begränsad på kärn- och hårdvarulagret än på applikationslagret, eftersom stödda algoritmer ofta är fixade vid bygg- eller tillverkningstillfället.
- Stöd för flera algoritmalternativ ökar konfigurationskomplexiteten och attackytan för nedgraderingsattacker om förhandlingen inte i sig är skyddad.
- Molnmiljöer kan begränsa kryptoflexibilitet genom leverantörsbundenhet till leverantörsspecifika kryptografiska API:er och nyckelhanteringstjänster.
- CAMM är för närvarande beskrivande, inte en certifieringsstandard; en självbedömning på nivå 2 eller 3 medför ingen oberoende verifiering om inte en organisation beställer en.
Checklista för granskningsklarhet för kryptoagilitet
- En aktuell kryptografisk inventering (CBOM) som täcker algoritmer, nycklar och certifikat i alla system inom ramen.
- Ett dokumenterat CAMM-bedömningsresultat för varje system inom ramen, inte en antagen mognadsnivå.
- Krypto-API-abstraktion bekräftad genom kodgranskning för system som får nivå 0 eller 1.
- En centralt upprätthållen kryptografisk policy genom en CSP, med dokumenterade CISO-godkända algoritmbegränsningar.
- En omvärderingskadens inbyggd i styrningen, inte ett engångsprojekt för kryptoagilitet som markerats som slutfört.
Hur kan Encryption Consultings PQC-rådgivningstjänster hjälpa till?
De flesta organisationer vi utvärderar har aldrig formellt betygsatt sina system mot NIST:s CAMM-nivåer, vilket innebär att deras PQC-migreringsplan bygger på en antagen mognad som inte stämmer överens med verkligheten. Våra PQC-rådgivningstjänster kör den CAMM-bedömningen mot din faktiska miljö, vår CBOM Secure- plattform bygger den kryptografiska inventering som bedömningen är beroende av, och vi tillhandahåller projektledningsuppskattningar, intern utbildning och validering efter driftsättning när migreringen är igång.
Vanliga frågor om partihandel med mat och dryck
Har NISTs vitbok om kryptoagilitet slutförts?
Ja. Den slutfördes som CSWP 39upd1, ”Överväganden för att uppnå kryptoagilitet: Strategier och praxis”, den 19 december 2025, med en ytterligare uppdatering den 29 juni 2026, som ersatte den tidigare utkastversionen (ipd).
Vad är kryptoagilitetsmognadsmodellen?
Ett NIST-ramverk med fem nivåer (0 till 4, Ej möjligt till Sofistikerat) definierar hur man bedömer hur redo ett specifikt system är att ersätta sina kryptografiska algoritmer utan att störa driften.
Varför tog det så lång tid för Triple DES att gå i pension?
Det hårdkodades direkt i många applikationer snarare än åtkoms via ett krypto-API, så att ersätta det krävde omskrivning och omtestning av själva applikationerna, en 23-årig process även efter att AES standardiserades 2001.
Hur mycket större är postkvantumsignaturer än klassiska?
En ML-DSA-signatur (FIPS 204) är ungefär 2 420 byte lång, jämfört med cirka 384 byte för en RSA-signatur vid samma 128-bitars säkerhetsnivå med en 3072-bitars nyckel, mer än sex gånger större, vilket belastar lagring, bearbetning och nätverksbandbredd.
Är kryptoagilitet endast relevant för post-kvantmigrering?
Nej. Det är en generell funktion som också är viktig för att pensionera svaga algoritmer som SHA-1, svara på ny kryptanalys och uppfylla krympande certifikatgiltighetskrav, oberoende av specifikt övergången efter kvantum.
Behöver du en CAMM-baserad bedömning av hur kryptoagil din faktiska miljö är innan du binder dig till en PQC-migreringstidlinje? Prata med Encryption Consultings PQC-rådgivningsteam.
Referensprojekt
NIST CSWP 39upd1, Att beakta för att uppnå kryptoagilitet – csrc.nist.gov
Att överväga för att uppnå kryptoagilitet: Strategier och metoder – nist.gov
- Vad är kryptoagilitet enligt NIST?
- Varför tar kryptografiska övergångar så lång tid?
- Hur kopplas kryptoagilitet till kontroller, ägare och bevis?
- Vad är kryptoagilitetsmognadsmodellen (CAMM)?
- Vilka är implementeringsstegen för att bygga kryptoagilitet?
- Vad förändrades när NIST färdigställde denna vägledning?
- Vilka är begränsningarna med kryptoagilitetsinsatser?
- Checklista för granskningsklarhet för kryptoagilitet
- Hur kan Encryption Consultings PQC-rådgivningstjänster hjälpa till?
- Vanliga frågor om partihandel med mat och dryck