
I Public Key Infrastructure (PKI) är objektidentifierare (OID) alfanumeriska strängar som tilldelas för att unikt identifiera objekt och attribut inom infrastrukturen. OID är hierarkiska och följer en standardiserad notation, vanligtvis representerad som en serie siffror separerade med punkter.
Organisationer kan erhålla objektidentifierare (OID) för att unikt identifiera sina objekt eller standarder. IANA tillhandahåller gratis OID, vanligtvis med början med 1.3.6.1.4.1.#####, medan ANSI kräver betalning med OID som 2.16.840.1.#####. Varje land har sin egen OID-hanteringsorganisation, liksom Kanada och Australien, har sina egna OID-grenar, till exempel 2.16.124.##### för Kanada och 1.2.36.##### för Australien.
OID 1.3.6.1.4.1.311 är bågen för Microsoft. En båge hänvisar till en specifik sökväg i det globala OID-trädet som underhålls av Internationella standardiseringsorganisationen (ISO) och Internationella telekommunikationsunionen.
Siffrorna 1.3.6.1.4.1 är en del av den internationella OID-trädstrukturen, och det efterföljande .311 anger den specifika Microsoft-bågen inom den strukturen. Detta OID är ett basvärde som fungerar som en rot för olika Microsoft-specifika OID:er i PKI- miljön.
När den första Active Directory Certificate Services (ADCS)-rollen läggs till i en Windows-baserad PKI-miljö genereras ett unikt OID. Detta unika OID associeras med varje enskild instans av en PKI inom Active Directory-infrastrukturen.
Den automatiska genereringen av detta unika OID utlöses när certifikatmallar läggs till. Certifikatmallar definierar egenskaperna och användningen av certifikat som utfärdas av PKI:n. Genereringen av det unika OID:t sker redan innan certifikatutfärdaren (CA) är helt konfigurerad.
I huvudsak innebär detta att när du börjar konfigurera en Windows-baserad PKI genom att lägga till den första företagets CA-roll i Active Directory, genereras det unika OID:t som en del av den initiala installationsprocessen.
Det genererade unika OID:t hjälper till att identifiera och särskilja varje PKI-instans inom det bredare PKI-ekosystemet. Det är kopplat till den specifika konfigurationen och egenskaperna hos PKI-installationen, och det spelar en avgörande roll för att säkerställa att PKI-infrastrukturen är unik och fungerar korrekt.
Vandring i OID-trädet
Här är ett enkelt exempel på att gå i OID-trädet:
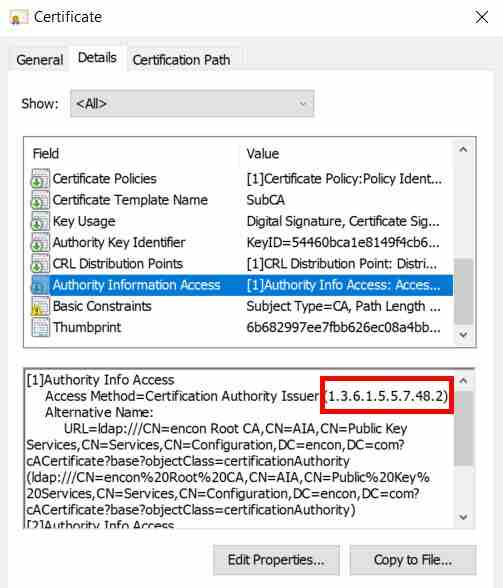
- 1.3.6.1.5.5.7.48 - id-ad: båge för åtkomstbeskrivningar
- 1.3.6.1.5.5.7 - PKIX
- 1.3.6.1.5.5 - Mekanismer
- 1.3.6.1.5 - IANA-säkerhetsrelaterade objekt
- 1.3.6.1 - OID-tilldelningar från internet
- 1.3.6 - Amerikanska försvarsdepartementet
- 1.3 - ISO-identifierad organisation
- 1 - ISO-tilldelade OID:er
Sätt att hämta det unika OID:t
Det finns två sätt att hämta det unika OID:t:
-
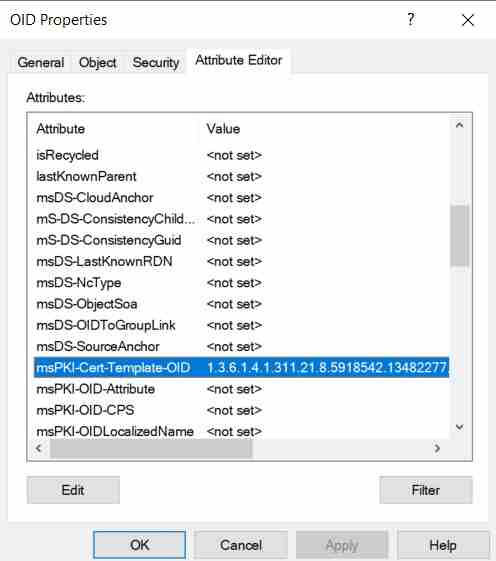
Använda GUI
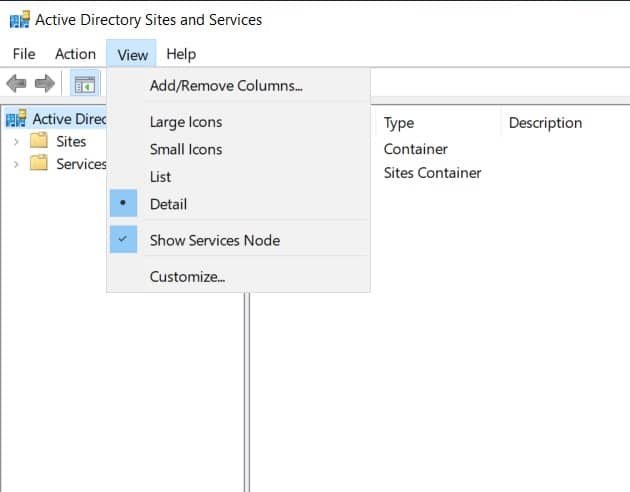
Öppna AD-webbplatser och -tjänster och se till att "Visa tjänstnod" är aktiverat under "Visa"-menyn.
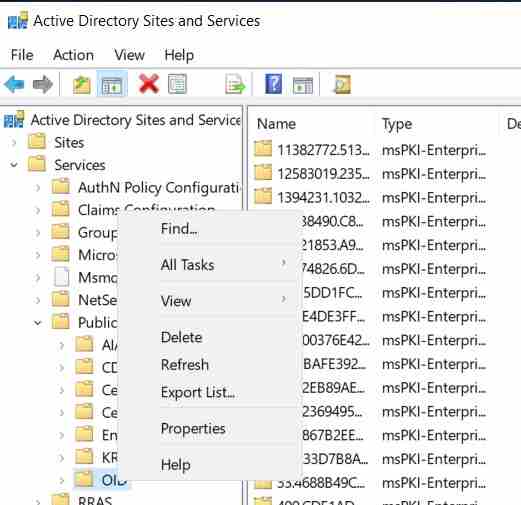
Expandera Tjänster. Högerklicka på OID-behållaren som finns under "Public Key Services" i AD-webbplatser och -tjänster.
Välj "Egenskaper" från snabbmenyn för OID-behållaren.
I egenskapsfönstret letar du upp attributet "msPKI-Cert-Template-OID".
Undersök värdet som tilldelats attributet "msPKI-Cert-Template-OID" för att komma åt det unika OID som är associerat med PKI-instansen.
-
Använda Powershell
OID kan också hämtas med hjälp av PowerShell-kommandot: “Get-ADObject ('CN=OID,CN=Public Key Services,CN=Services,'+(Get-ADRootDSE).configurationNamingContext) -Properties msPKI-Cert-Template-OID”
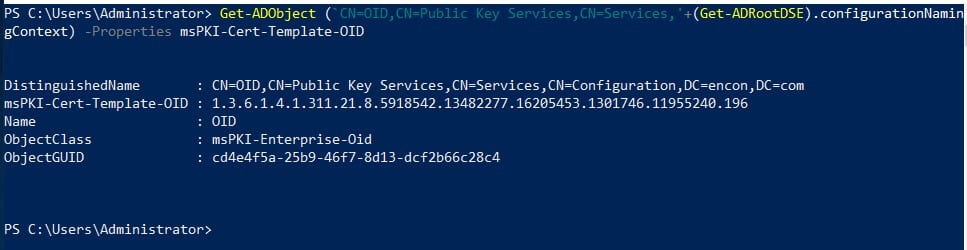
OID:t för just denna PKI är 1.3.6.1.4.1.311.21.8.5918542.13482277.16205453.1301746.11955240.196
Det slumpmässigt genererade PKI OID:t konstrueras genom att börja med Microsofts bas-OID (1.3.6.1.4.1.311), följt av Microsofts rot-OID för företagsspecifika OID:er (21.8), och avslutas med en siffersekvens specifik för PKI:ns instans (5918542.13482277.16205453.1301746.11955240.196).
För att möta specifika användningsfall kan administratörer behöva skapa nya certifikatmallar som härleds från standardmallarna. Tänk dig till exempel ett scenario där en organisation behöver en anpassad mall för att kryptera e-postkommunikation.
Beroende på det specifika scenariot kan det vara nödvändigt att lägga till eller ta bort programpolicyer som är kopplade till certifikatet. Programpolicyer definierar de syften som certifikatet kan användas för. För en e-postkrypteringsmall kan en administratör till exempel vilja lägga till en programpolicy som anger certifikatets lämplighet för S/MIME (Secure/Multipurpose Internet Mail Extensions).
Anpassningen görs via fliken "Tillägg" när du skapar eller ändrar en certifikatmall. Genom att uppdatera fliken tillägg med nödvändig information skräddarsys den anpassade certifikatmallen för att möta de specifika kraven i användningsfallet.
Gemensam tillämpningspolicy OIDS
Här är en tabell med vanliga applikationspolicyer för objektidentifierare (OID) som används i Public Key Infrastructure (PKI):
| Vilket syfte som helst Lagring | Livstidssignering Lagring |
| Attesteringsidentitetsnyckelcertifikat Lagring | Microsoft Publisher Lagring |
| Attesteringsidentitetsnyckelcertifikat Lagring | Microsofts tidsstämpling Lagring |
| Agent för certifikatförfrågningar Lagring | Signering av Microsofts förtroendelista Lagring |
| Klientautentisering Lagring | OCSP Signering Lagring |
| Kodsignering Lagring | Plattformscertifikat Lagring |
| CTL-användning Lagring | Förhandsgranska byggsignering Lagring |
| Digitala rättigheter Lagring | Arkivering av privata nyckelringar Lagring |
| Replikering av e-post för katalogtjänster Lagring | Verifiering av skyddad processljus Lagring |
| Otillåten lista Lagring | Verifiering av skyddad process Lagring |
| Dokumentkryptering Lagring | Kvalificerad underordning Lagring |
| Dokumentunderskrift Lagring | Återkallad listsignerare Lagring |
| DNS-serverförtroende (Domain Name System, DNS) (1.3.6.1.4.1.311.64.1.1) | Rotlistasignerare Lagring |
| DNS-serverförtroende (Domain Name System, DNS) (1.3.6.1.4.1.311.64.1.1) | Säker e-post Lagring |
| Dynamisk kodgenerator Lagring | Serververifiering Lagring |
| Tidig lansering av drivrutin för antiskadlig programvara Lagring | Smartkortsinloggning Lagring |
| Verifiering av inbäddade Windows-systemkomponenter (1.3.6.1.4.1.311.10.3.8) | SpcEncryptedDigestRetryCount (1.3.6.1.4.1.311.2.6.2) |
| Krypteringsfilsystem Lagring | SpcRelaxedPEMarkerCheck Lagring |
| Certifikat för godkännandenyckel Lagring | Tidsstämpling Lagring |
| File Recovery Lagring | Verifiering av Windows-drivrutin med bestyrkt tillstånd (1.3.6.1.4.1.311.10.3.5.1) |
| HAL-förlängning Lagring | Utökad verifiering av Windows-hårdvarudrivrutin (1.3.6.1.4.1.311.10.3.39) |
| IP-säkerhetsslutsystem Lagring | Verifiering av Windows-drivrutin för hårdvara (1.3.6.1.4.1.311.10.3.5) |
| IP-säkerhet IKE mellanliggande Lagring | Windows Kits-komponent Lagring |
| IP-säkerhetstunnelterminering Lagring | Windows RT-verifiering Lagring |
| IP-säkerhetsanvändare Lagring | Verifiering av Windows-programtillägg (1.3.6.1.4.1.311.10.3.26) |
| KDC-autentisering Lagring | Windows Store Lagring |
| Kodsignering i kärnläge Lagring | Verifiering av Windows-systemkomponenter (1.3.6.1.4.1.311.10.3.6) |
| Nyckelåterställning Lagring | Windows TCB-komponent Lagring |
| Agent för nyckelåterställning Lagring | Windows tredjepartsprogramkomponent (1.3.6.1.4.1.311.10.3.25) |
| Verifiering av licensserver Lagring | Windows Update Lagring |
Slutsats
Sammanfattningsvis spelar objektidentifierare (OID) i Public Key Infrastructure (PKI) en avgörande roll för att unikt identifiera objekt och attribut inom infrastrukturen. OID följer en hierarkisk och standardiserad notation, representerad av alfanumeriska strängar. Applikationspolicy-OID är viktiga komponenter i PKI som förbättrar säkerhet, interoperabilitet och efterlevnad genom att explicit definiera de syften för vilka certifikat utfärdas och används inom en organisation eller ett ekosystem.


