
- Key Takeaways
- certifikatutfärdare
- Hur fungerar en certifikatutfärdare?
- Vad är ett digitalt certifikat?
- Varför digitala certifikat är viktiga
- Typer av digitala certifikat
- Fördelar med digitala certifikat
- Digitalt certifikat vs digital signatur: Vad är skillnaden?
- Varför certifikatlivscykelhantering är viktigt
- Stegen i en certifikatlivscykel
- Certifikatlivscykelhantering och övergången till 47-dagars TLS-certifikat
- Kostnaden för manuell hantering av certifikatlivscykeln
- Certifikatlivscykelhantering i multimoln- och hybrid-PKI-miljöer
- Beslutsmatris: Åtgärder för hantering av certifikatlivscykeln per team
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Snabbt svar: Certifikatlivscykelhantering (CLM) är processen att utfärda, driftsätta, övervaka, förnya och återkalla digitala certifikat under deras hela livslängd så att krypterade anslutningar aldrig misslyckas på grund av ett utgånget certifikat. Ett moget CLM-program kombinerar en certifikatutfärdare, en fullständig certifikatinventering och automatiserad förnyelse så att PKI- och säkerhetsteam inte spårar utgångsdatum manuellt.
Nästan hälften av företagen (45 procent) upplevde driftstopp på grund av en certifikatrelaterad incident under det senaste året, och 37.5 procent av dessa avbrott spårades direkt till ett utgånget certifikat, enligt DigiCerts Trust Pulse-undersökning 2025. I takt med att livslängden för offentliga certifikat krymper under CA/Browser Forums nya giltighetsschema, är en manuell, kalkylbladsbaserad metod för certifikatspårning inte längre ett gångbart alternativ för de flesta organisationer. Den här guiden går igenom vad certifikatlivscykelhantering faktiskt innebär, varför det är viktigare idag än det var för bara två år sedan, och vad PKI-, säkerhets-, plattforms- och efterlevnadsteam bör göra åt det.
Key Takeaways
- Hantering av certifikatlivscykeln omfattar sju steg: registrering, distribution, validering, återkallelse, förnyelse, förstörelse och granskning.
- Giltighetstiden för offentliga TLS-certifikat krymper enligt ett fast schema för CA/Browser Forum: 200 dagar från mars 2026, 100 dagar från mars 2027 och 47 dagars TLS-certifikat före mars 2029.
- Manuell certifikatspårning är nu en mätbar affärsrisk: 45 procent av företagen rapporterade certifikatrelaterade driftstopp under det senaste året, och 37.5 procent av den driftstoppen kom från utgångna certifikat.
- Automatisering, inte personalstyrka, är det praktiska svaret på krympande giltighetsfönster. Manuella förnyelsecykler som fungerade på 398 dagar kommer inte att skalas upp på 47 dagar.
- Multimoln- och hybrid-PKI-miljöer behöver en centraliserad certifikatinventering innan automatisering kan fungera, eftersom certifikat som utfärdats av flera CA:er och molnleverantörer annars är osynliga för en enda hanteringskonsol.
certifikatutfärdare
En certifikatutfärdare (CA) är en av de viktigaste pelarna i en infrastruktur för offentliga nycklar (PKI). En CA är en betrodd enhet som ansvarar för att signera och utfärda digitala certifikat. Innan ett certifikat utfärdas granskar en CA register och dokumentation från officiella källor för att bekräfta att den begärande verksamheten är äkta, och utfärdar sedan certifikatet. En CA utför tre kärnfunktioner:
- Utfärdar certifikat
- Bekräftar certifikatinnehavarens identitet
- Bekräftar certifikatets giltighet
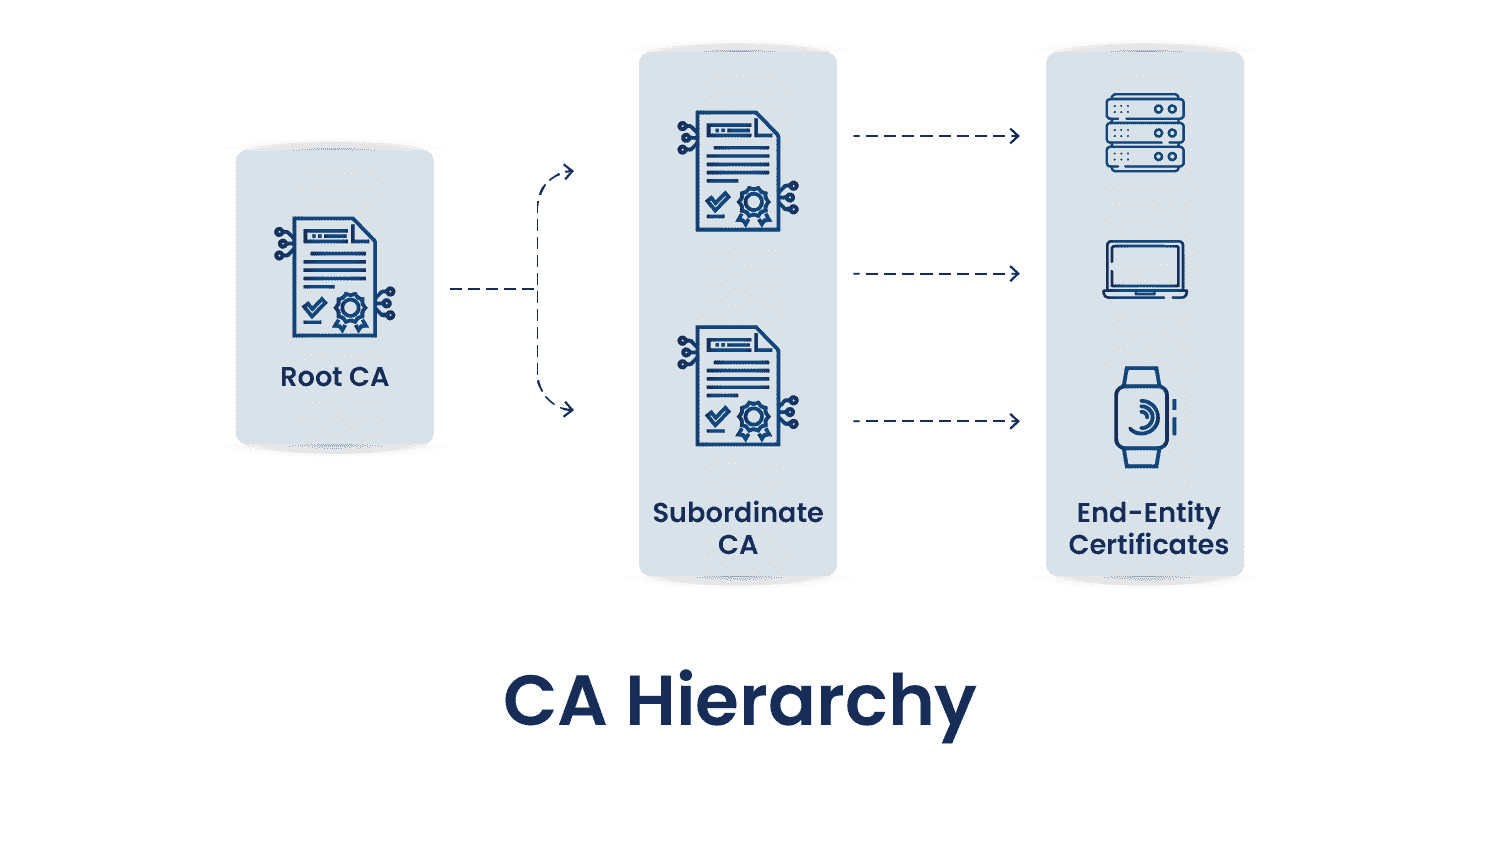
Som diagrammet ovan visar följer CA:er en definierad hierarki, och varje nivå har en distinkt roll i PKI-arkitekturen. Det finns generellt tre typer av hierarkier: en nivå, två nivåer och tre nivåer. Här är vad varje enhet i diagrammet gör.
Rot-CA
Rot-CA:n sitter högst upp i hierarkin. Den utfärdar och signerar certifikat för mellanliggande eller underordnade CA:er, som i sin tur utfärdar certifikat till slutenheter som datorer, användare eller tjänster. På grund av dess betydelse för PKI-infrastrukturen hålls rot-CA:ns privata nyckel mycket säker, oftast offline, för att skydda den från att bli komprometterad. Rot-CA:er har vanligtvis en lång livslängd på 20 år eller mer, men de kräver fortfarande förnyelse enligt schema för att hålla förtroendekedjan intakt.
Underordnad CA
En underordnad CA sitter mellan rot-CA:n och slutliga entitetscertifikat och fungerar som en mellanhand. Den tar emot sitt eget certifikat från rot-CA:n och kan sedan utfärda certifikat till användare, enheter eller andra enheter. Varje certifikat som utfärdas av en underordnad CA utgör en del av en förtroendekedja som slutligen länkar tillbaka till rot-CA:n. Den kedjan är viktig eftersom när ett certifikat valideras kontrolleras hela kedjan för att bekräfta att certifikatet är betrott.
Slutentitetscertifikat
Slutliga entitetscertifikat är de slutliga certifikat som utfärdas av en CA. De utfärdar inte certifikat till andra entiteter, så de sitter längst ner i certifikathierarkin. Dessa certifikat installeras på servrar, maskiner och andra enheter. Ett vanligt exempel är ett TLS/SSL-certifikat, som upprättar en säker anslutning mellan en webbläsare och en server och skyddar datasekretess och integritet.
Hur fungerar en certifikatutfärdare?
Att få en CA att utfärda ett signerat certifikat följer tre steg:
- Begäraren skapar ett nyckelpar (offentlig och privat nyckel) och skickar in en certifikatsigneringsbegäran (CSR) till en betrodd certifikatutfärdare. CSR:n innehåller begärarens offentliga nyckel och identifierande information.
- CA validerar informationen i CSR:n. Om den checkar ut signerar CA:n ett certifikat med sin egen privata nyckel och returnerar det till begärande part.
- Begäraren installerar det signerade certifikatet på relevant server eller enhet för användning i lämpligt säkerhetsprotokoll.
Vad är ett digitalt certifikat?
Ett digitalt certifikat är en elektronisk autentiseringshandling som bevisar ett systems äkthet med hjälp av kryptografi med offentlig nyckel. Det låter organisationer bekräfta att endast betrodda enheter eller användare kan ansluta till ett nätverk. Digitala certifikat används också för att bekräfta en webbplats äkthet för en webbläsare, oftast som ett TLS-certifikat (Transport Layer Security).
Ett digitalt certifikat innehåller identifierande uppgifter som innehavarens namn, organisation och IP-adress eller serienummer, tillsammans med en kopia av innehavarens offentliga nyckel. Den offentliga nyckeln måste matcha en motsvarande privat nyckel för att verifiera äktheten. En CA signerar certifikatet för att verifiera den begärande enhetens inloggningsuppgifter. Ett certifikat innehåller vanligtvis följande fält:
-
Ämne:
Namnet på den dator, användare, nätverksenhet eller tjänst som CA utfärdar certifikatet till.
-
Serienummer:
En unik identifierare som tilldelas varje certifikat som en CA utfärdar.
-
Utgivare:
Det unika namnet på den CA som utfärdade certifikatet.
-
Giltig från:
Datum och tidpunkt då certifikatet blir giltigt.
-
Giltigt till:
Datum och tid då certifikatet upphör att vara giltigt.
-
Offentlig nyckel:
Den offentliga halvan av nyckelparet som är associerat med certifikatet.
-
Signaturalgoritm:
Algoritmen som används för att signera certifikatet.
-
Signaturvärde:
Bitsträngen som innehåller den digitala signaturen.
Varför digitala certifikat är viktiga
Organisationer, individer och webbplatser kan alla begära digitala certifikat. En offentlig nyckel skickas via en signeringsbegäran för att validera begärarens information. När en betrodd certifikatutfärdare validerar informationen signerar den informationen med en nyckel som utökar en förtroendekedja till certifikatet. Denna process låter certifikatet verifiera ett dokuments äkthet, autentisera en identitet eller bevisa en webbplats inloggningsuppgifter.
Typer av digitala certifikat
-
TLS/SSL-certifikat (Transport Layer Security):
Ett TLS/SSL-certifikat håller kommunikationen mellan en server och dess klienter krypterad och privat genom att autentisera servern innan den skickar eller tar emot krypterade meddelanden. TLS/SSL-certifikat finns i tre valideringsnivåer:
-
Domän validerad:
En snabb och billig valideringsmetod som vilken webbplats som helst kan använda och som kan utfärdas inom några minuter.
-
Validerad organisation:
Ger enkel affärsautentisering och fungerar bra för organisationer som säljer produkter online.
-
Utökad validering:
Ger fullständig företagsautentisering för organisationer som hanterar känsliga eller privata uppgifter. Det används vanligtvis av finansinstitut för att skapa förtroende och säkerhet.
-
-
Kodsigneringscertifikat:
Bekräftar äktheten hos nedladdade filer eller programvara. Utvecklare och utgivare använder den för att bevisa att programvaran är äkta och inte har manipulerats innan en användare laddar ner den.
-
Klientcertifikat:
Identifierar en enskild användare för en annan användare eller maskin, eller en maskin för en annan. I e-post signerar en avsändare ett meddelande digitalt medan mottagaren verifierar signaturen. Klientcertifikat kan också hjälpa till att kontrollera åtkomst till skyddade databaser.
Fördelar med digitala certifikat
Digitala certifikat blir allt viktigare i takt med att cyberattacker ökar i volym och blir mer sofistikerade. Deras främsta fördelar inkluderar:
-
Säkerhet:
Digitala certifikat krypterar intern och extern kommunikation så att angripare inte kan fånga upp eller stjäla känslig data under överföring. Ett TLS/SSL-certifikat krypterar till exempel data mellan en webbläsare och en webbserver så att en angripare inte kan läsa en besökares trafik.
-
skalbarhet:
Digitala certifikat ger organisationer av alla storlekar samma krypteringskvalitet. De kan utfärdas, återkallas och förnyas i stor skala och hanteras via en centraliserad plattform.
-
Äkthet:
Digitala certifikat bekräftar att ett meddelande når sin avsedda mottagare och att kommunikationen är äkta. Vanliga användningsområden inkluderar dokumentsigneringscertifikat, TLS/SSL-certifikat för webbplatser och S/MIME-certifikat för e-postkryptering.
-
Allmänhetens förtroende:
Ett digitalt certifikat bekräftar att en webbplats, ett dokument eller en e-post är korrekt autentiserad, vilket försäkrar kunderna om att de har att göra med ett företag som tar säkerhet och integritet på allvar.
-
Pålitlighet:
Endast offentligt betrodda certifikatutfärdare som genomgår rigorös granskning kan utfärda digitala certifikat, vilket gör det svårare för angripare att lura offer med ett bedrägligt certifikat.
Digitalt certifikat vs digital signatur: Vad är skillnaden?
Ett digitalt certifikat är en fil som används för att verifiera en användares eller enhets identitet och för att aktivera krypterade anslutningar. En digital signatur är en hashningsmetod som använder numeriska strängar för att validera identitet och ge äkthet. En kryptografisk nyckel kopplar en digital signatur till ett dokument eller e-postmeddelande. Signaturen hashas, och när mottagaren tar emot den körs samma hashfunktion igen för att verifiera att meddelandet inte har ändrats.
Varför certifikatlivscykelhantering är viktigt
Digitala certifikat använder sig av kryptografi med publik nyckel, en form av asymmetrisk kryptografi där avsändaren och mottagaren innehar hälften av ett publikt privat nyckelpar vardera. Varje sida använder sin hälft för att kryptera kommunikation som endast innehavaren av den andra hälften kan dekryptera. Detta är säkrare än hashbaserade system som endast använder autentiseringsuppgifter, men det kräver också fler rörliga delar för att hanteras korrekt.
På grund av den asymmetriska strukturen behöver två parter en ömsesidigt betrodd certifikatutfärdare för att upprätta säker kommunikation och tillhandahålla det publika privata nyckelparet. Ett system för hantering av certifikatlivscykel (CLM) är det verktyg som låter ett team se, hantera och kontrollera varje steg i processen istället för att spåra den manuellt.
Stegen i en certifikatlivscykel
En CA utfärdar och bekräftar digitala certifikat för att autentisera en identitet. Lösenord är beroende av fraser som en person skapar och kommer ihåg. Certifikat använder istället kryptering med offentliga privata nycklar och autentiseras vanligtvis med Extensible Authentication Protocol TLS (EAP-TLS), ett av de säkrare autentiseringsprotokollen, definierat i RFC 3748, som stöder flera autentiseringsmetoder.
Certifikat är generellt sett enklare att använda och säkrare än autentisering baserad på behörighetsuppgifter, vilket är anledningen till att de flesta IT-säkerhetsteam nu föredrar certifikatbaserad autentisering framför lösenord där det är praktiskt möjligt att distribuera. Certifikat går dock fortfarande ut och deras livscykel beror på organisationens egna policyer. Stegen i en certifikatlivscykel är:
- Certifikatregistrering
- Certifikatutdelning
- Certifikatvalidering
- Återkallelse av certifikat
- Certifikatförnyelse
- Certifikatförstöring
- Certifikatgranskning
Certifikatregistrering
Certifikatregistrering är det första steget i livscykeln. Det börjar vanligtvis när en användare eller enhet begär ett certifikat från en CA, skickar in en offentlig nyckel och andra registreringsuppgifter. CA verifierar informationen mot en definierad uppsättning regler. Om informationen stämmer skapar CA certifikatet och utfärdar det till den begärande parten. Registrering innebär vanligtvis fyra steg:
-
Begär ett certifikat:
Processen börjar när en användare skickar in en registreringsbegäran till en certifikatutfärdare. Begäran bör innehålla tillräckligt med information för att certifikatutfärdaren ska kunna verifiera identiteten, vanligtvis domännamnet, ett offentligt tillgängligt företagstelefonnummer samt kontaktuppgifter för auktorisering, teknik och fakturering. Certifikatutfärdaren kan begära ytterligare information beroende på certifikattyp.
-
Lägg till obligatoriska uppgifter:
Innan begäran skickas in anger användaren även en offentlig nyckel som CA ska signera, tillsammans med hashalgoritmen som används för att generera den digitala signaturen. En kryptografisk tjänsteleverantör (CSP) genererar det offentliga och privata nyckelparet efter att ha mottagit begäran och skickar det vidare till CA.
-
CA validerar begäran:
Efter att ha mottagit begäran använder CA den publika nyckeln för att dekryptera den digitala signaturen, beräknar en hash och kontrollerar den mot den dekrypterade signaturen. Den verifierar också den inskickade identitetsinformationen. Om valideringen lyckas signerar CA den publika nyckeln och skickar det ifyllda certifikatet till användaren.
-
Installera certifikatet:
När verifieringen är klar installerar användaren certifikatet på relevant server och registrerar var det finns. Användare bör också lagra certifikatets tillhörande nycklar säkert och, där det är relevant, publicera certifikatet så att webbläsare kan validera det.
Certifikatdistribution
Certifikatdistribution sker när CA levererar certifikatet till användaren. Detta behandlas som ett separat steg eftersom det kräver administrativa åtgärder från CA, som anger policyerna som styr hur certifikatet kan användas. Distribution i en hanterad miljö följer vanligtvis en sekvens som denna:
- Skapa ett nytt rotcertifikat med ett namn som skiljer sig från alla befintliga rotcertifikat som används.
- Schemalägg distribution av det nya rotcertifikatet över alla relevanta infrastrukturnoder.
- Skapa nya säkerhetsprofiler i hanteringsdatabasen för att ersätta befintliga applikationsspecifika certifikatprofiler.
- Schemalägg distribution av de nya certifikaten till varje relevant nod.
- Ta bort de tidigare certifikaten när de nya har bekräftats på plats.
- Ta bort de gamla säkerhetsprofilerna som är kopplade till de programspecifika certifikaten.
Validering av certifikat
Varje gång ett certifikat används kontrolleras dess aktuella status för att bekräfta att det fortfarande är giltigt. En komprometterad privat nyckel, en komprometterad CA eller ett brott mot säkerhetspolicyn kan alla göra att ett certifikat blir ogiltigt före dess naturliga utgångsdatum. Det är här certifikatåterkallningslistan (CRL) kommer in i bilden: det är listan över certifikat som en CA har återkallat före deras schemalagda utgångsdatum.
Utan en CRL har en PKI-miljö inget sätt att veta att ett certifikat har återkallats i förtid. En RADIUS-server kontrollerar CRL:n och avvisar en anslutningsbegäran om enhetens certifikatserienummer visas på den. Detta är användbart när en enhet blir stulen, en anställds åtkomst ändras eller en liknande händelse inträffar.
Återkallande av certifikat
Återkallelse av certifikat är det steg där ett certifikat löper ut, eller där en certifikatutfärdare återkallar det före utgångsdatumet. Certifikatutfärdaren lägger automatiskt till ett återkallat certifikat i CRL:n, vilket instruerar RADIUS-servrarna att sluta autentisera det.
En CRL kan bli stor, och alla klienter som kontrollerar återkallningsstatus måste analysera hela listan för att ta reda på om ett givet certifikat finns. Online Certificate Status Protocol (OCSP) erbjuder ett snabbare alternativ, eftersom CA själv svarar på återkallningskontrollen snarare än att kräva att klienten söker i en fullständig lista.
Med OCSP skickar klienten, istället för att ladda ner och analysera hela CRL:n, certifikatet i fråga till CA:n, som returnerar en status som "Bra", "Återkallad" eller "Okänd". Detta innebär betydligt mindre omkostnader än CRL-metoden.
Certifikatförnyelse
Om policyn tillåter förnyas ett certifikat som har nått sitt utgångsdatum antingen automatiskt eller genom användaråtgärder. Under förnyelsen bestämmer användaren om ett nytt offentligt privat nyckelpar ska genereras eller om det befintliga ska återanvändas. Att generera ett nytt nyckelpar lägger till ett nytt säkerhetslager och minskar risken för att en nyckel komprometteras över tid.
Förnyelse innebär också att generera en ny CSR som innehåller den information som CA behöver för att utfärda det förnyade certifikatet, såsom den publika nyckeln, organisationsuppgifter och domännamn. CA validerar begäran mot sina policyer och procedurer och utfärdar sedan det förnyade certifikatet när valideringen är klar.
Certifikatförstöring
När ett certifikat inte längre kan användas måste certifikatet, tillsammans med eventuella säkerhetskopior eller arkiv, och dess tillhörande privata nyckel, förstöras. Detta förhindrar att certifikatet komprometteras eller återanvänds. Team hanterar detta vanligtvis genom säker digital strimling eller fysisk förstöring av lagringsenheter, så att inga rester av certifikatet finns kvar som kan återställas.
Förstöring bör dokumenteras och kopplas till ett nyckelhanteringssystem för att upprätthålla revisionsloggar, vilket stöder efterlevnad av organisationspolicy och myndighetskrav och förhindrar obehörig återanvändning av certifikatet.
Certifikatgranskning
Certifikatgranskning spårar skapande, utgång och återkallelse av certifikat, och i vissa fall spårar även framgångsrik användning. Detta inkluderar att föra detaljerade register över certifikatutfärdande, såsom utfärdare, utfärdandedatum och syfte, vilket stöder spårning av certifikatets hela livscykel och håller team ansvariga för den.
Övervakning av utgångsdatum möjliggör snabba förnyelser och hjälper till att förhindra avbrott i tjänsten. Att logga återkallelser är lika viktigt, eftersom det förhindrar att komprometterade eller föråldrade certifikat fortsätter att vara tillförlitliga och håller CRL:er aktuella.
Certifikatlivscykelhantering och övergången till 47-dagars TLS-certifikat
Hantering av certifikatlivscykeln har blivit brådskande eftersom giltigheten för offentliga certifikat krymper enligt en fast tidsram. Den 11 april 2025 antog CA/Browser Forum Ballot SC-081v3, en åtgärd som föreslagits av Apple och godkänts av Sectigo, Google och Mozilla, som fasar ner den maximala giltigheten för offentligt betrodda TLS-certifikat från 398 dagar till 47 dagar. Utrullningen sker i tre steg: 200 dagar från och med den 15 mars 2026, 100 dagar från och med den 15 mars 2027 och 47 dagar från och med den 15 mars 2029.
Varje steg skärper också hur länge en CA får återanvända bevis från tidigare domänvalidering, och sänks till bara 10 dagar i den sista fasen. Det innebär att team inte kan förlita sig på sällsynta, manuella förnyelsecykler när 100-dagars och 47-dagars certifikat blir normen. En process som bygger på årliga förnyelsepåminnelser bryter ner det ögonblick då certifikat behöver lämnas in var sjätte till sjunde vecka, vilket är precis det som gör automatiserad certifikatautomation till ett krav snarare än en bekvämlighet framöver. Som ett sammanhang skulle en organisation som hanterar 2 000 certifikat idag möta ungefär 15 500 förnyelseåtgärder per år när 47-dagars giltighetstid är fullt ut i kraft, jämfört med cirka 1 800 per år vid dagens maximala giltighetstid på 398 dagar.
Kostnaden för manuell hantering av certifikatlivscykeln
DigiCerts Trust Pulse-undersökning från juli 2025 gav en siffra på vad manuell certifikatspårning redan kostar företag. Fyrtiofem procent av de svarande rapporterade driftstopp kopplade till en certifikatrelaterad incident under det senaste året, och 37.5 procent av dessa avbrott orsakades specifikt av ett utgånget certifikat, ett av de mest förebyggbara fellägena i hela livscykeln. På den ekonomiska sidan rapporterade 31 procent av organisationerna förluster mellan 50 000 och 250 000 dollar kopplade till certifikatproblem, och 18.5 procent rapporterade förluster över 250 000 dollar.
De siffrorna stämmer överens med vad vi ser ute i fält: certifikatavbrott beror sällan på bristande medvetenhet om att certifikat löper ut. De kommer från certifikat som ingen visste existerade, utfärdade utanför den primära CA-relationen, på en server som ingen aktivt övervakade. Det gapet är precis vad en korrekt process för certifikatidentifiering och inventering är avsedd att täcka innan automatisering kan göra sitt jobb.
Certifikatlivscykelhantering i multimoln- och hybrid-PKI-miljöer
De flesta företag driver inte längre en enda certifikatutfärdare som matar en enda miljö. Certifikat kommer nu från publika certifikatutfärdare, privata interna certifikatutfärdare och molnbaserade certifikattjänster över AWS, Azure och Google Cloud, ofta utfärdade av olika team för olika ändamål. I en multimoln- eller hybrid-PKI-installation är det första praktiska problemet synlighet: ett certifikat som utfärdats direkt via en molnleverantörs egen konsol är osynligt för en centraliserad CLM-plattform om inte den plattformen aktivt upptäcker det.
Lösningen är att behandla identifiering som en kontinuerlig process snarare än ett engångsprojekt. En levande inventering, ibland byggd och underhållen som en CBOM (kryptografisk materiallista), ger PKI- och plattformsteam en plats att se alla certifikat som är i bruk oavsett vilken CA eller molnleverantör som utfärdat det. När inventeringen finns kan automatiserad förnyelse, återkallelse och policytillämpning läggas ovanpå den konsekvent över lokal, moln- och hybridinfrastruktur. Samma identifieringsorienterade tillvägagångssätt är också grunden för PQC-beredskap , eftersom en organisation inte kan planera en migrering till kvantsäkra algoritmer utan att först veta var varje certifikat och kryptografisk tillgång faktiskt finns, ett krav som är direkt kopplat till att bygga hållbar kryptoagilitet i hela miljön.
Beslutsmatris: Åtgärder för hantering av certifikatlivscykeln per team
Använd den här matrisen som en snabb referens för vem som äger vilket certifikatlivscykelproblem och hur ett bra resultat ser ut när det är åtgärdat.
| Användningsfall | Rekommendation | Operativ ägare | Förväntat resultat |
|---|---|---|---|
| Certifikat spåras manuellt i kalkylblad | Implementera en automatiserad CLM-plattform med arbetsflöden för identifiering, förnyelse och återkallelse | PKI-teamet | Färre missade förnyelser och minskad risk för avbrott |
| Okända eller oupptäckta certifikat över molnkonton | Kör kontinuerlig certifikat- och kryptografisk identifiering i alla miljöer | Plattformsteam | Komplett, aktuell certifikatinventering |
| Förberedelser för giltighetsperioder på 100 dagar och 47 dagar | Automatisera utfärdande och förnyelse från början till slut före deadlines 2027 och 2029 | PKI- och säkerhetsteam | Ingen flaskhals för manuell förnyelse då giltighetsfönstren krymper |
| Certifikat spridda över flera moln eller hybridinfrastruktur | Centralisera insynen med ett enda lager som omfattar alla CA och molnleverantörer | Plattformsteam | Konsekvent policytillämpning i alla miljöer |
| Revision eller myndighetsgranskning av certifikatkontroller | Upprätthåll kontinuerliga, exporterbara revisionsloggar över utfärdande, förnyelse och återkallelse | Compliance-teamet | Revisionsklara bevis utan manuell insamling |
| Planera en post-kvantkryptografimigrering | Bygg en kryptografisk inventering innan du väljer nya algoritmer eller tidslinjer | Säkerhets- och PKI-team | En migreringsplan baserad på faktiska miljödata |
Vad man ska göra härnäst, per team
- PKI-teamet: distribuera eller bekräfta automatiserade arbetsflöden för CLM-identifiering och förnyelse före deadline i mars 2026.
- Säkerhetsteam: lägg till certifikatutgångsdatum i befintlig risk- och sårbarhetsspårning istället för ett separat kalkylblad.
- Plattformsteam: Kör kontinuerlig identifiering över alla molnkonton och lokala certifikatutfärdare så att inget certifikat förblir osynligt.
- Efterlevnadsteam: bekräfta att CLM-revisionsloggarna redan uppfyller era beviskrav inför nästa granskningscykel.
Hur krypteringskonsulting kan hjälpa
Encryption Consultings CertSecure Manager täcker hela hanteringsprocessen för certifikatlivscykeln, från identifiering och inventering till utfärdande, driftsättning, förnyelse, återkallelse och rapportering. Utöver detta lägger den till automatiserad driftsättning, intelligenta aviseringar och rapportering, vilket är viktigt när giltighetstider krymper mot 47-dagarsstrecket och manuell spårning slutar vara ett realistiskt alternativ.
För organisationer som är längre fram i planeringen utökar CBOM Secure samma upptäcktsarbete till varje kryptografisk tillgång, inte bara certifikat, och vårt PQC Center of Excellence hjälper till att översätta den inventeringen till en konkret plan efter kvantmigrering.
Slutsats
Ett starkt program för hantering av certifikatlivscykeln är beroende av disciplinerad styrning, inte bara verktyg. Organisationer utan en sådan verktygsnivå är benägna att drabbas av säkerhetsbrister och operativa överraskningar: certifikat går vilse i systemet, förfaller obemärkt och orsakar driftstopp eller förlorade intäkter. För att hantering av certifikatlivscykeln ska fungera i stor skala måste varje certifikat som en organisation genererar finnas i en enda, konsoliderad inventering snarare än utspritt över team och konsoler.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från Vad är certifikatlivscykelhantering?
Certifikatlivscykelhantering är den strukturerade processen att utfärda, distribuera, validera, förnya, återkalla och slutligen förstöra digitala certifikat. Den viktigaste slutsatsen är att manuell spårning inte kan hålla jämna steg med krympande giltighetstid för offentliga certifikat, så automatisering och en centraliserad inventering är nu operativa krav snarare än valfria uppgraderingar.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel?
Företag kör vanligtvis tusentals certifikat över webbservrar, API:er, enheter och interna system. Ett enda utgånget certifikat kan sätta en kundvänd tjänst igång, och 45 procent av företagen rapporterade certifikatrelaterad driftstopp under det senaste året. På företagsnivå mångdubblas den risken om inte certifikat spåras och förnyas systematiskt.
Vilka team ansvarar för att agera utifrån denna vägledning?
PKI-team äger vanligtvis certifikatutfärdarna och registreringsprocessen, säkerhetsteamen äger riskspårning och policy, plattformsteamen äger identifiering i moln- och lokal infrastruktur, och efterlevnadsteamen äger revisionsbevis. Hantering av certifikatlivscykeln fungerar bäst när dessa team delar ett inventarium snarare än att arbeta från separata register.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell certifikatspårning ökar risken för missade förnyelser, oupptäckta skuggcertifikat och inkonsekvent återkallelse. DigiCerts undersökning från 2025 visade att 37.5 procent av certifikatrelaterade avbrott specifikt kom från utgångna certifikat, och mer än hälften av de drabbade organisationerna upplevde fem eller fler timmars driftstopp som ett resultat av detta.
Hur minskar automatisering risken för certifikatavbrott?
Automatisering eliminerar beroendet av att någon kommer ihåg ett utgångsdatum. En automatiserad CLM-plattform kan upptäcka certifikat kontinuerligt, utlösa förnyelse före utgångsdatum och återkalla certifikat omedelbart när en nyckel komprometteras, allt utan att vänta på en manuell granskningscykel som krympande giltighetsperioder inte längre ger utrymme för.
Vilka mätvärden bör teamen följa efter implementeringen?
Användbara mätvärden inkluderar andelen certifikat under aktiv automatiserad hantering, antalet certifikat som upptäckts utanför den primära CA-relationen, genomsnittlig tid för förnyelse innan utgångsdatum och antalet certifikatrelaterade incidenter per kvartal. Att spåra dessa över tid visar om programmet faktiskt täpper till luckor.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap?
CA/Browser Forums schema minskar den maximala giltighetstiden för offentliga TLS-certifikat till 100 dagar senast i mars 2027 och 47 dagar senast i mars 2029. Ett program för hantering av certifikatlivscykeln som bygger på identifiering och automatisering gör det nu möjligt att hålla jämna steg med täta förnyelsecykler utan att öka personalstyrkan.
Hur ska detta hanteras i multimoln- eller hybrid-PKI-miljöer?
Börja med kontinuerlig identifiering över varje molnleverantör, privat CA och lokala system så att certifikat som utfärdats utanför den primära CA-relationen inte förblir osynliga. När inventeringen är klar kan centraliserad automatisering och policytillämpning tillämpas konsekvent över hela hybridmiljön snarare än en silo i taget.
- Key Takeaways
- certifikatutfärdare
- Hur fungerar en certifikatutfärdare?
- Vad är ett digitalt certifikat?
- Varför digitala certifikat är viktiga
- Typer av digitala certifikat
- Fördelar med digitala certifikat
- Digitalt certifikat vs digital signatur: Vad är skillnaden?
- Varför certifikatlivscykelhantering är viktigt
- Stegen i en certifikatlivscykel
- Certifikatlivscykelhantering och övergången till 47-dagars TLS-certifikat
- Kostnaden för manuell hantering av certifikatlivscykeln
- Certifikatlivscykelhantering i multimoln- och hybrid-PKI-miljöer
- Beslutsmatris: Åtgärder för hantering av certifikatlivscykeln per team
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


