
- Sammanfattning
- Key Takeaways
- Snabb checklista: Har du kontroll över din certifikatlivscykel?
- Förstå SSL-certifikat
- Varför certifikathantering är viktigt nu
- Förutsättningar före implementering
- Tabell över förutsättningar för åtgärd
- Certifikatförnyelse i CertSecure Manager
- Återutgivning av certifikat
- Återkallelse av certifikat med CertSecure Manager
- Före/efter operativt arbetsflöde
- Återställningsvägledning och vanliga fel
- Certifikatutfärdarnas roll (CA)
- Ägare/Åtgärdsmatris per team
- Att tänka på vid multimoln och hybrid-PKI
- Bästa praxis för effektiv certifikathantering
- Framgångsmått att spåra efter implementering
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Snabbt svar: Hantering av SSL-certifikats livscykel är processen att spåra, förnya, återutfärda och återkalla TLS/SSL-certifikat innan de löper ut eller misslyckas med validering, med hjälp av automatiserade identifierings- och arbetsflödesverktyg snarare än manuell spårning. Med giltighetstiden för offentliga certifikat som sjunker till 200 dagar i mars 2026 och 47 dagar i mars 2029, kan manuella processer inte längre hålla jämna steg med förnyelsefrekvensen. Den här guiden går igenom hur CertSecure Manager hanterar förnyelse, återutfärdande och återkallelse, och vad PKI-, säkerhets-, plattforms- och efterlevnadsteam behöver göra före, under och efter implementeringen.
Sammanfattning
Hantering av SSL-certifikats livscykel handlar om att spåra, förnya, återutfärda och återkalla varje TLS-certifikat i en organisation innan det löper ut eller misslyckas med validering, och det är inte längre valfritt arbete. DigiCerts Trust Pulse-undersökning från juli 2025 visade att 45 % av företagen hade certifikatrelaterad driftstopp under det senaste året, varav 37.5 % kunde spåras direkt till ett utgånget certifikat. CA/Browser Forums omröstning, som antogs den 11 april 2025, fasar redan ner maximal giltighetstid för offentliga TLS-certifikat till 200 dagar från och med mars 2026, på väg mot 47-dagars TLS-certifikat senast i mars 2029, vilket innebär att varje certifikat i en organisation kommer att behöva förnyas ungefär åtta gånger om året istället för en gång. Certifikatupptäckt är utgångspunkten för att överleva den kadensen: ett team kan inte automatisera förnyelsen av ett certifikat som det inte har hittat, och CertSecure Manager är byggt specifikt för att köra certifikatautomation , upptäckt och revisionsklar rapportering från en konsol. Samma upptäcktsgrund stöder också en hållbar kryptoagilitetsposition och matar direkt in i PQC-beredskap och planering av kryptografisk materiallista (CBOM), eftersom nycklarna bakom varje certifikat är kandidater för en framtida post-kvantmigrering.
Hoppa till: Snabbchecklista | Förutsättningar | Förnyelse | Återutgivning | Återkallelse | Arbetsflöde före/efter | Återställning och vanliga fel | Framgångsstatistik | Hur EC kan hjälpa till | Vanliga frågor
Key Takeaways
- Nästan hälften av företagen (45 %) upplevde certifikatrelaterade driftstopp under det senaste året, och 37.5 % spårade avbrotten specifikt till utgångna certifikat, enligt DigiCerts Trust Pulse-undersökning från juli 2025.
- Giltighetstiden för offentliga TLS-certifikat sjunker till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47 dagar i mars 2029 enligt CA/Browser Forums etappvisa minskning.
- CertSecure Manager automatiserar förnyelse, återutgivning och återkallelse från en enda lagervy, vilket eliminerar den manuella spårning som orsakar de flesta avbrott relaterade till utgångsdatum.
- PKI-, säkerhets-, plattforms- och efterlevnadsteam äger var och en en distinkt del av livscykeln; oklart ägarskap är den vanligaste orsaken till missade förnyelser.
- Team bör spåra ledtider för förnyelse, certifikat under automatiserad hantering och volymen av manuella ärenden som framgångsmått efter utrullningen.
Snabb checklista: Har du kontroll över din certifikatlivscykel?
Gå igenom detta innan du går djupare in på den här guiden. Rutor som du inte kan kontrollera leder direkt till ett avsnitt längre ner i den här guiden.
- Du har en aktuell, identifieringsbaserad inventering av alla certifikat över publika, interna och molnbaserade certifikatutfärdare.
- Varje certifikat har en namngiven ägare, inte en delad distributionslista.
- Förnyelse, återutgivning och återkallelse sker alla via CertSecure Manager eller ett motsvarande automatiserat arbetsflöde, inte manuell CSR-generering.
- En testad återställningsplan finns för en misslyckad förnyelse eller distribution innan du behöver den i produktion.
- Ändringar av återkallningsstatus sprids till OCSP- eller CRL-svar och nedströmssystem, och du kan bekräfta det.
- Din plan tar hänsyn till milstolparna för CA/B-forumet i mars 2027 (100 dagar) och mars 2029 (47 dagar), inte bara det nuvarande maximumet på 200 dagar.
Förstå SSL-certifikat
Innan vi går igenom förnyelse, återutgivning och återkallelse är det bra att vara tydlig med vad ett SSL/TLS-certifikat faktiskt gör och varför dess livscykel behöver aktiv hantering snarare än en "ställ in det och glöm det"-strategi.
Vad är ett SSL-certifikat?
Ett SSL-certifikat är ett digitalt dokument som verifierar identiteten på en webbplats eller server och möjliggör krypterad dataöverföring över internet. En certifikatutfärdare (CA) utfärdar certifikatet efter att ha validerat att begärande part kontrollerar domänen eller organisationen som anges i det. När en webbläsare ansluter till en webbplats med ett giltigt certifikat upprättar den en krypterad session, vilket visas med hänglåsikonen och prefixet "https", så att data som inloggningsuppgifter och betalningsuppgifter förblir konfidentiella under överföring.
Varför certifikathantering är viktigt nu
Varje SSL-certifikat har en fast giltighetsperiod, och den perioden krymper snabbt. När certifikaten närmar sig utgångsdatum är det aktiv livscykelhantering som förhindrar att ett utgånget certifikat sätter ner en kundvänd tjänst. Två aktuella datapunkter konkretiserar brådskan.
Kostnaden för manuell certifikathantering
DigiCerts Trust Pulse-undersökning, publicerad den 2 juli 2025, visade att 45 % av företagen upplevde driftstopp på grund av certifikatrelaterade incidenter under det senaste året, och 37.5 % tillskrev avbrott specifikt utgångna certifikat, en av de mest förebyggbara orsakerna till störningar i företagsmiljöer. Nästan 60 % av organisationerna hanterar mellan 1 000 och 10 000 certifikat, men mer än hälften sa att de saknar förtroende för sin förmåga att spåra utgångsdatum i hela det lagret. (Källa: DigiCert Trust Pulse Survey, juli 2025 )
Tidslinjen för 47-dagarscertifikatet
CA/Browser Forum-omröstningen, som godkändes av Sectigo och antogs i april 2025, minskar den maximala giltighetstiden för offentliga TLS-certifikat från nuvarande 398 dagar i etapper: 200 dagar från och med den 15 mars 2026, 100 dagar från och med den 15 mars 2027 och 47 dagar från och med den 15 mars 2029. Varje steg förkortar också återanvändningsperioden för Domain Control Validation (DCV), ner till bara 10 dagar när 47-dagarsfasen träder i kraft. (Källa: Sectigo / CA/Browser Forum, april 2025 )
Vid en giltighetsperiod på 47 dagar skulle ett team som förnyar certifikat manuellt behöva bearbeta samma certifikat ungefär åtta gånger om året istället för en gång. Den matematiken är det verkliga argumentet för automatisering, inte en hypotetisk sådan. För en djupare titt på vad denna tidslinje innebär operativt, se vår guide om 47-dagars TLS-certifikatberedskap.
Förutsättningar före implementering
Innan du lanserar automatiserade arbetsflöden för förnyelse, återutgivning eller återkallelse i CertSecure Manager, bekräfta att följande är på plats. Att hoppa över dessa är den vanligaste orsaken till en stoppad eller ofullständig utrullning.
- Certifikatupptäckt slutförd: en aktuell inventering av alla certifikat från offentliga och interna CA:er, inklusive de som utfärdats utanför IT:s direkta insyn. CBOM-säkerhet om en fullständig inventering inte redan finns.
- Åtkomst till CA-konto: API-inloggningsuppgifter eller kontoåtkomst för varje certifikatutfärdare som används (offentliga certifikatutfärdare, interna Microsoft-certifikatutfärdare eller molnbaserade certifikatutfärdare).
- Domän- och DNS-kontroll: åtkomst som krävs för att slutföra domänkontrollvalidering (DCV) för automatiserade förnyelser, särskilt DNS-01- eller HTTP-01-utmaningsmetoder.
- Definierade certifikatägare: en namngiven ägare för varje certifikat eller certifikatgrupp, inte bara en delad distributionslista.
- Server- och lastbalanseringsåtkomst: autentiseringsuppgifter eller agenter på plats för att skicka förnyade certifikat till de slutpunkter som använder dem.
- Anpassning av förändringsledning: en återställningsplan och ett underhållsfönster som överenskommits med de team som äger berörda applikationer.
Tabell över förutsättningar för åtgärd
Tabellen nedan mappar varje förutsättning till den specifika åtgärd som ett team behöver slutföra innan certifikatautomatiseringen tas i bruk.
| Förutsättning | Åtgärd krävs | Ägarteam |
|---|---|---|
| Certifikatförteckning | Kör identifieringssökning över offentliga, privata och interna certifikatutfärdare | PKI / Säkerhet |
| CA API-åtkomst | Tillhandahåll API-nycklar eller tjänstkonton för varje CA | PKI |
| DNS/domänkontroll | Delegera DCV-automatiseringsåtkomst (DNS-01 eller HTTP-01) | Plattform/nätverk |
| Certifikatägande | Tilldela en namngiven ägare per certifikat eller appgrupp | Efterlevnad / Styrning |
| Åtkomst till distribution | Konfigurera agenter eller autentiseringsuppgifter för målservrar/belastningsutjämnare | plattform |
| Återställningsplan | Dokumentera reservsteg och underhållsfönster | Säkerhet / Plattform |
Certifikatförnyelse i CertSecure Manager
Certifikatförnyelse ersätter ett utgånget certifikat med ett nytt med samma identitetsuppgifter, innan det gamla certifikatet upphör att gälla. I CertSecure Manager är detta ett guidat arbetsflöde snarare än en manuell CSR- och uppladdningsprocess som upprepas per server.
Så här förnyar du ett certifikat med CertSecure Manager
Följ dessa steg för att förnya ett SSL-certifikat innan det går ut:
-
Logga in på CertSecure Manager
Få åtkomst till ditt CertSecure Manager-konto med dina inloggningsuppgifter.
-
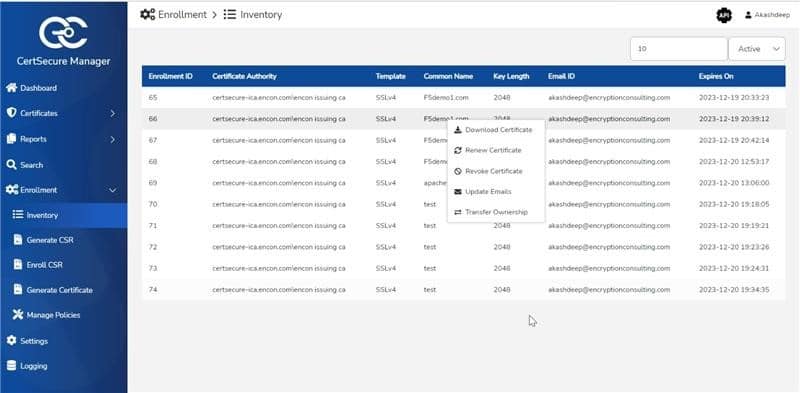
Identifiera certifikat som snart löper ut
Öppna certifikatinventeringsvyn för att se alla hanterade certifikat och deras utgångsdatum på ett ställe.
-
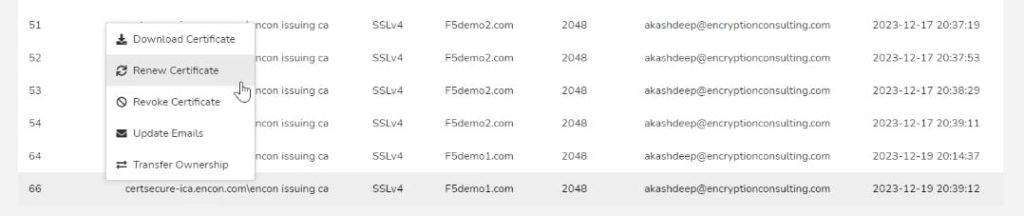
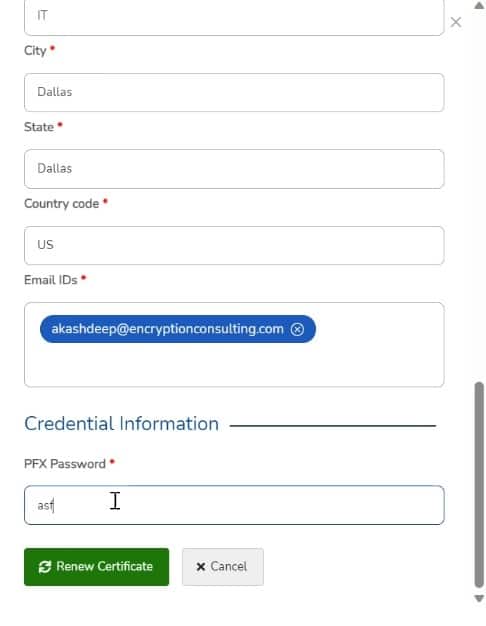
Initiera förnyelsebegäran
Starta förnyelsen direkt från inventeringsvyn. Begäran innehåller samma identitetsuppgifter som det ursprungliga certifikatet och signeras med det befintliga certifikatets privata nyckel.
-
Fullständig validering
Beroende på certifikatutfärdare och certifikattyp vägleder CertSecure Manager dig genom domän- eller organisationsvalidering för att bekräfta fortsatt kontroll över identiteten i certifikatet.
-
Distribuera det förnyade certifikatet
När valideringen är klar genererar CertSecure Manager det förnyade certifikatet och skickar det till servern eller slutpunkten, och ersätter det som löper ut före tidsfristen för övergången.
Fördelar med att förnya med CertSecure Manager
-
Effektivitet
Automatiserad förnyelse eliminerar det repetitiva arbetet med CSR-generering och manuella uppladdningar som manuella processer kräver vid varje förnyelsecykel, vilket är ännu viktigare när cyklerna förkortas från 200 dagar till 47.
-
Automation
Påminnelser om förnyelse och policybaserad automatisk förnyelse minskar behovet av att någon kommer ihåg ett utgångsdatum i ett kalkylblad.
-
Sikt
En enda inventeringsvy över varje certifikat och dess utgångsdatum stöder både den dagliga verksamheten och begäranden om revisionsbevis.
Återutgivning av certifikat
Återutgivning av certifikat genererar ett nytt certifikat med uppdaterade identitetsuppgifter samtidigt som det ursprungliga giltighetsfönstret behålls. Team utfärdar ett certifikat på nytt när domännamnet, organisationsnamnet, alternativa ämnesnamn eller andra identifierande fält ändras mitt i cykeln.
Hur man utfärdar ett certifikat på nytt
-
Begär återutgivningen
Administratörer skickar in en begäran om återutgivning med den uppdaterade identitetsinformationen till den utfärdande certifikatutfärdaren.
-
Fullständig validering
Precis som vid förnyelse kan CA kräva validering som bekräftar kontrollen över domänen eller organisationen kopplad till de uppdaterade uppgifterna.
-
Ta emot det återutfärdade certifikatet
När certifikatet har validerats utfärdar CA det uppdaterade certifikatet. Det ursprungliga certifikatets privata nyckel signerar begäran om återutgivning.
-
Installera och uppdatera referenser
Det nya certifikatet ersätter det gamla på servern. Uppdatera alla konfigurationsfiler, belastningsutjämningsregler eller automatiseringsskript som refererar till det tidigare certifikatet med hjälp av tumavtryck eller serienummer.
Återkallelse av certifikat med CertSecure Manager
Återkallelse av certifikat ogiltigförklarar ett certifikat före dess naturliga utgångsdatum, vanligtvis på grund av att en privat nyckel har komprometterats, en organisation har ändrats eller ett certifikat har utfärdats felaktigt. Fördröjd återkallelse är en direkt säkerhetsrisk, så detta arbetsflöde måste vara snabbt och granskningsbart.
Hur man återkallar ett certifikat med CertSecure Manager
-
Logga in på CertSecure Manager
Få åtkomst till din CertSecure Manager-instrumentpanel. Om du inte redan är en CertSecure Manager-användare kan du begära en demo för att se arbetsflödet direkt.
-
Öppen certifikathantering
Navigera till avsnittet för certifikathantering för att se en fullständig lista över certifikat som hanteras.
-
Välj det certifikat som ska återkallas
Sök eller filtrera för att hitta det specifika certifikat som behöver återkallas.
-
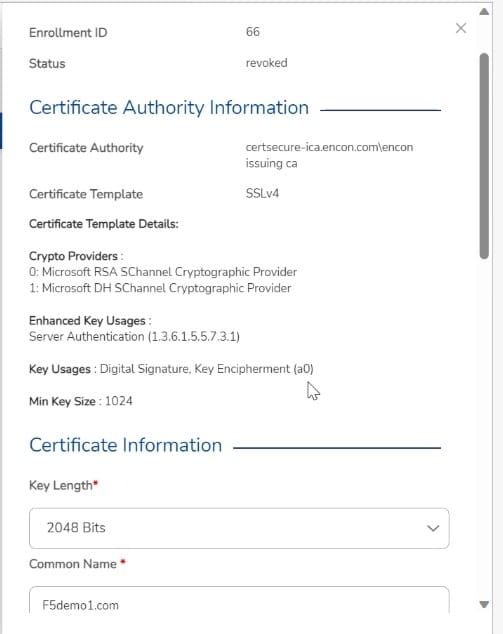
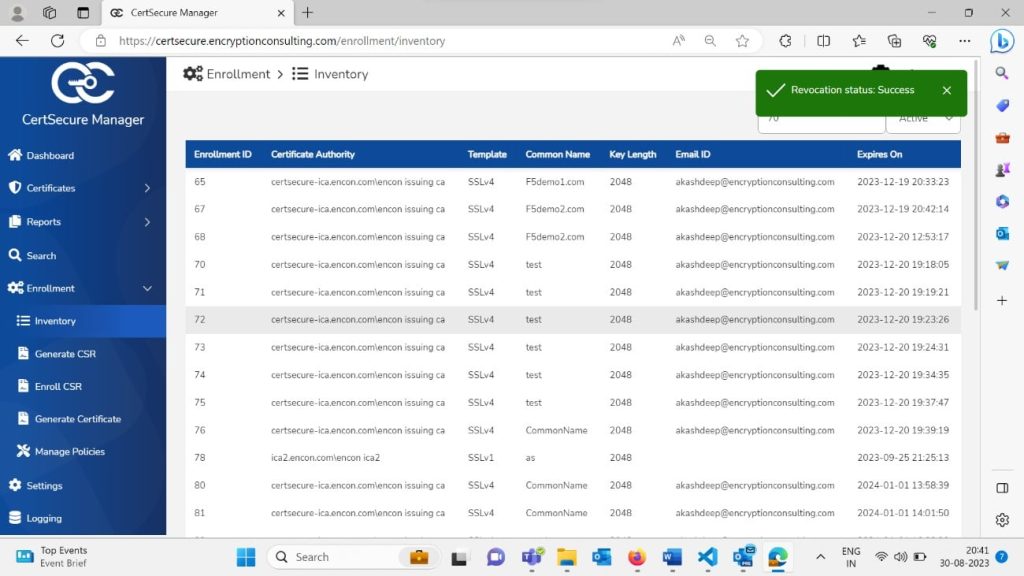
Initiera återkallelse
Öppna certifikatets detaljsida och starta återkallelseprocessen därifrån.
-
Bekräfta orsaken till återkallelsen och autentisera
CertSecure Manager kommer att be om en orsakskod för återkallelse och eventuell nödvändig autentisering innan begäran slutförs.
-
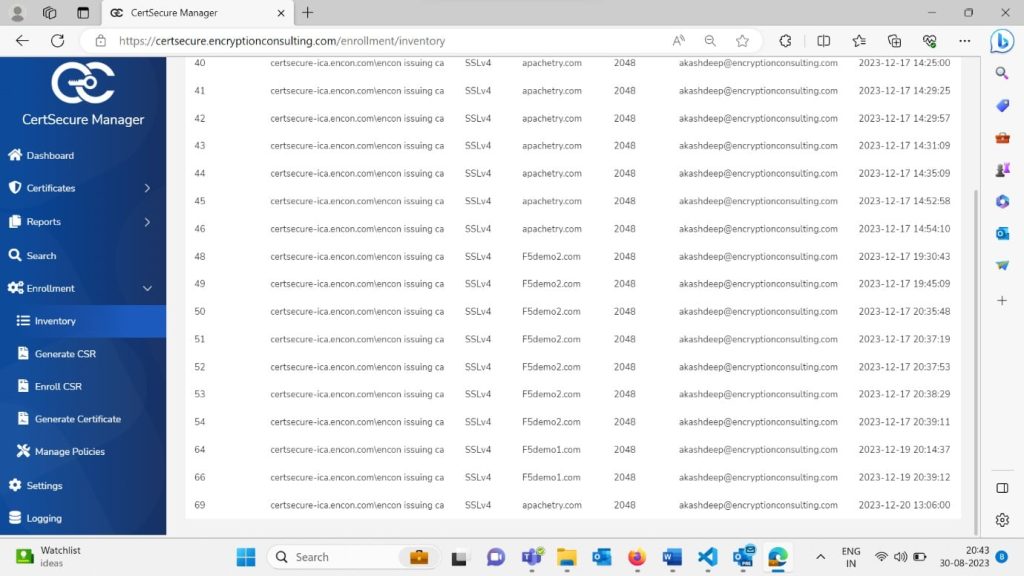
Övervaka återkallelsestatus
Spåra återkallelsen i realtid från instrumentpanelen tills den slutförs och sprids.
-
Bekräfta att nedströmssystem är uppdaterade
CertSecure Manager uppdaterar relevanta system och applikationer för att återspegla den återkallade statusen, vilket förhindrar fortsatt användning av det komprometterade eller ogiltiga certifikatet.
Oavsett om du hanterar ett enskilt certifikat eller en stor portfölj gäller samma arbetsflöde för återkallelse, vilket gör processen konsekvent och granskningsbar oavsett skala.
Före/efter operativt arbetsflöde
Tabellen nedan jämför manuella certifikatåtgärder med ett automatiserat CertSecure Manager-arbetsflöde över samma tre åtgärder.
| uppgift | Manuell process (före) | CertSecure-chef (efter) |
|---|---|---|
| Spårning av utgångsdatum | Kalkylblad eller kalenderpåminnelser per ägare | Centraliserat lager med automatiserade aviseringar |
| Förnyelse | Manuell CSR-generering och uppladdning per server | Policybaserad förnyelse initierad från lager |
| Validering | Manuellt slutföra CA-specifika DCV-steg | Guidad validering inom plattformen |
| Nyutgåva | Köra om hela förfrågningsprocessen från grunden | Återutgivningsbegäran kopplad till befintlig certifikatpost |
| Återkallande | Att kontakta CA direkt, ofta under tidspress | Återkallelse initierad och spårad i plattformen |
| Revisionsbevis | Manuell sammanställning före varje revisionscykel | Exporterbart, aktuellt lager på begäran |
Återställningsvägledning och vanliga fel
Automatiserade certifikatåtgärder kan misslyckas, och team bör planera för det innan de går live, inte efter en produktionsincident.
Återställningsvägledning
- Spara det tidigare giltiga certifikatet och den privata nyckeln arkiverade tills det nya certifikatet har bekräftats fungera i produktion.
- Stegförnyelser mot en icke-produktionsslutpunkt först när ett certifikat skyddar en tjänst med hög trafik eller reglerad tjänst.
- Upprätthåll en dokumenterad manuell reservfunktion (stegen före automatiseringsförnyelse) ifall automatiseringsvägen misslyckas under en ändringsfrysning.
Vanliga fel att se efter
- Misslyckad DCV på grund av DNS-spridningsfördröjning: bygga in bufferttid i förnyelseschemat istället för att utlösa förnyelsen på den sista giltiga dagen.
- Certifikat distribuerat men tjänsten laddades inte om: bekräfta att måltjänsten (webbserver, lastutjämnare, API-gateway) laddas om eller startas om för att hämta det nya certifikatet.
- Föräldralösa referenser efter återutgivning: Konfigurationsfiler eller skript som är fästa på ett gammalt certifikattumavtryck kommer i tysthet att fortsätta använda det om det inte uppdateras.
- Återkallelse utan nedströms spridningskontroll: Bekräfta att OCSP- eller CRL-svar återspeglar den återkallade statusen innan incidenten betraktas som avslutad.
Certifikatutfärdarnas roll (CA)
Certifikatutfärdare är de betrodda enheter som ansvarar för att validera certifikatansökande, utfärda certifikat och stödja deras löpande hantering. Certifikatutfärdare är involverade på tre specifika sätt vid förnyelse, återutgivning och återkallelse:
-
Validering
Både förnyelse och återutgivning kan kräva validering för att bekräfta begärarens fortsatta kontroll över domänen eller organisationen.
-
emission
CA utfärdar det nya certifikatet när valideringen är klar, både för förnyelse och återutgivning.
-
Återkallelsestatus
När ett certifikat återkallas uppdaterar certifikatutfärdaren sin lista över återkallelser av certifikat (CRL) eller svarar på OCSP- frågor med den aktuella återkallningsstatusen.
Ägare/Åtgärdsmatris per team
Hantering av certifikatlivscykeln går över teamgränser. Matrisen nedan förtydligar vem som äger vad, vilket är den enskilt största bristen som den här guiden ser i praktiken.
| Team | Primärt ansvar | Huvudrisk om den hoppas över |
|---|---|---|
| PKI-teamet | CA-relationer, certifikatpolicy, utfärdandemallar | Inkonsekventa certifikattyper och giltighetsperioder |
| Säkerhetsteam | Beslut om återkallelse, incidenthantering för komprometterade nycklar | Fördröjd återkallelse förlänger exponeringsfönstret |
| Plattform-/infrastrukturteamet | Automatisering av distribution, konfiguration av server och lastbalanserare | Förnyat certifikat utfärdat men aldrig driftsatt |
| Efterlevnadsteam | Revisionsbevis, certifikatägarregister, policyefterlevnad | Brister i bevis för DORA/PCI DSS-certifikatinventering |
Att tänka på vid multimoln och hybrid-PKI
De flesta företag kör certifikat över en blandning av publika certifikatutfärdare, en intern Microsoft-certifikatutfärdare och molnbaserade certifikattjänster (AWS Certificate Manager, Azure Key Vault, Google Certificate Authority Service). En hybrid PKI-egendom behöver ett tillägg till arbetsflödet ovan: en enhetlig inventering som omfattar varje certifikatutfärdarkälla, inte ett separat spårningssystem per moln. CertSecure Manager ansluter till publika certifikatutfärdare och interna certifikatutfärdare från en enda konsol så att policyer för förnyelse, återutgivning och återkallelse förblir konsekventa oavsett vilken certifikatutfärdare som utfärdat certifikatet. Utan den konsolideringen är det vanligaste felläget att certifikatet förnyas korrekt i en molnmiljö medan dess motsvarighet i en annan miljö tyst löper ut.
Bästa praxis för effektiv certifikathantering
Team som ansvarar för certifikatadministration bör tillämpa följande metoder för att hålla webbplatser och applikationer säkra och tillgängliga:
-
Proaktiv övervakning
Spåra certifikatens utgångsdatum kontinuerligt, inte bara när en förnyelseförfrågan görs.
-
Automatiserad förnyelse
Använd automatiserade verktyg för att hantera förnyelser med den frekvens som 47-dagarsschemat kräver, snarare än att förlita sig på manuell initiering.
-
Lagerhantering
Ha en enda, aktuell inventering av varje certifikat och dess ägare för alla certifikatutfärdare som används.
-
Dokumenterade rutiner
Skriv ner procedurer för förnyelse, återutgivning och återkallelse så att utförandet är konsekvent oavsett vem som har jour.
-
Håll dig uppdaterad om ändringar i CA/B-forumet
Certifikatpolicyn ändras enligt ett definierat schema; team som spårar den i förväg undviker problem i sista minuten.
Framgångsmått att spåra efter implementering
Mät följande efter att ha lanserat automatiserad hantering av certifikatlivscykeln för att bekräfta att det faktiskt minskar risker och manuella ansträngningar:
- Certifikat under automatiserad hantering som en procentandel av totalt lager
- Genomsnittlig ledtid för förnyelse före utgångsdatum (mål: betydligt före återanvändningsfönstren för DCV i takt med att de förkortas)
- Antal certifikatrelaterade avbrott, kvartal före kvartal
- Manuell ärendevolym för certifikatförfrågningar, förnyelser och återkallelser
- Genomsnittlig tid för återkallelse av komprometterade eller felaktigt utfärdade certifikat
Organisationer som använder CertSecure Manager har rapporterat mätbara minskningar av manuell förnyelse i takt med att certifikatvolymen ökar; fråga din kontaktperson på Encryption Consulting om aktuella distributionsriktmärken specifika för din miljö och certifikatantal.
Vad göra här näst
Det realistiska nästa steget beror på vilket lag som läser detta:
- PKI-team: Kör ett certifikatidentifieringspass över publika, interna och molnbaserade certifikatutfärdare för att bygga eller bekräfta ditt nuvarande inventarium och tilldela en namngiven ägare till varje certifikat eller certifikatgrupp.
- Säkerhetsteam: bekräfta att återkallnings- och rollback-planer testas, inte bara dokumenteras, och att OCSP/CRL-spridning verifieras efter varje återkallelse.
- Plattformsteam: Testa automatisk förnyelse på en icke-kritisk certifikatgrupp innan den utökas till produktionskritiska tjänster och bekräfta att distributionshooks laddar om måltjänsten korrekt.
- Compliance-team: fastställa en granskningskadens kopplad till CA/Browser Forum-milstolpar (mars 2026, mars 2027, mars 2029) snarare än ett godtyckligt internt datum, och bekräfta att nuvarande rapportering skulle hålla som revisionsbevis idag.
Hur krypteringskonsulting kan hjälpa
Merparten av riskerna med förnyelse, återutgivning och återkallelse som tas upp i den här guiden beror på samma grundorsak: ingen har en aktiv, identifieringsbaserad inventering av var varje certifikat finns, vem som äger det och när det behöver åtgärdas. CertSecure Manager täcker den klyftan genom att kombinera kontinuerlig certifikatidentifiering med de guidade arbetsflöden för förnyelse, återutgivning och återkallelse som den här guiden går igenom, så att certifikatlivscykelhanteringen slutar vara beroende av att en person kommer ihåg ett datum och börjar köras på policy istället. Den är utformad för att förenkla hela omfattningen av certifikatlivscykelhanteringen , inte bara förnyelse i isolering.
Från snabba förnyelser till smidiga återutgivningar och snabb, granskningsbar återkallelse ger CertSecure Manager cybersäkerhetsteam ett enda, konsekvent arbetsflöde över offentliga, privata och molnbaserade certifikatutfärdare.
Hantering av certifikatlivscykeln slutar inte vid förnyelse, återutgivning och återkallelse. Den är direkt kopplad till det bredare arbetet med kryptografisk upptäckt och inventering och till en organisations post-kvantumberedskapsprogram . Ett certifikat som du inte kan se är ett certifikat som du inte kan förnya, återutfärda, återkalla eller migrera när algoritmer ändras, vilket är anledningen till att team som bygger en PQC- beredskapsplan vanligtvis börjar från samma certifikatinventering som den här guiden beskriver. För en djupare titt på hur man omvandlar den inventeringen till en operativ kapacitet, se hur en kryptografisk materiallista omvandlar inventering till intelligens . Encryption Consulting är ISO/IEC 27001:2022- och SOC 2-certifierat. Om du vill se hur automatiserad upptäckt, förnyelse och återkallelse skulle stå sig mot din egen certifikattillgång är en genomgång av CertSecure Manager det snabbaste sättet att ta reda på det.
Slutsats
SSL-certifikats integritet och tillgänglighet är ett operativt krav, inte bara en säkerhetspraxis. I takt med att giltighetstider krymper från 398 dagar till 47, måste förnyelse-, återutgivnings- och återkallningsprocesserna som tidigare baserades på manuell spårning och kalenderpåminnelser istället köras på automatiserade, granskningsbara arbetsflöden. Att få förutsättningarna, ägarskapsmatrisen och återställningsplanen precis före implementeringen är det som skiljer en smidig övergång från ett förebyggbart avbrott.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste lärdomen från SSL Certificate Lifecycle Mastery med CertSecure Manager?
Den viktigaste slutsatsen är att manuell certifikatspårning inte kan hålla jämna steg med krympande giltighetsperioder. CertSecure Manager automatiserar förnyelse, återutgivning och återkallelse från en enda inventering, vilket är det praktiska svaret på en 47-dagars certifikatlivscykel senast 2029.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel?
Certifikatrelaterade driftstopp drabbar redan nästan hälften av företagen, och 37.5 % av avbrotten kan direkt spåras till utgångna certifikat. I takt med att giltighetstiderna förkortas mångdubblas antalet förnyelser per år, vilket gör manuell hantering till en växande operativ risk snarare än en statisk.
Vilka team ansvarar för att agera utifrån denna vägledning?
PKI-teamen äger CA-relationer och utfärdandepolicyer, säkerhetsteamen äger återkallelsebeslut och incidenthantering, plattformsteamen äger distributionsautomationen och efterlevnadsteamen äger revisionsbevis och ägarskapsregister. Alla fyra behöver definierade roller för att livscykeln ska fungera från början till slut.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell hantering ökar risken för missade utgångsdatum, inkonsekventa valideringssteg mellan certifikatutfärdare, försenad återkallelse av komprometterade certifikat och ofullständiga revisionsbevis för regler som DORA och PCI DSS som kräver dokumenterade, aktuella certifikatinventeringar.
Hur minskar automatisering risken för certifikatavbrott?
Automatisering eliminerar beroendet av att någon måste komma ihåg ett utgångsdatum. Policybaserad förnyelse, centraliserad lagerinsyn och automatiserad distribution till servrar och lastbalanserare täcker luckorna där manuella processer vanligtvis misslyckas, särskilt under den högre förnyelsefrekvens som 47-dagarsschemat kräver.
Vilka mätvärden bör teamen följa efter implementeringen?
Spåra andelen certifikat som hanteras automatiskt, genomsnittlig ledtid för förnyelse innan utgång, antal certifikatrelaterade avbrott per kvartal, antal manuella ärenden och genomsnittlig tid för återkallelse av komprometterade certifikat.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap?
CA/Browser Forums gradvisa minskning till maximal 47 dagars giltighetstid senast i mars 2029 innebär att alla certifikat i din ägo måste förnyas ungefär åtta gånger om året. Automatiserad livscykelhantering är den operativa förutsättningen för att uppfylla den takten utan manuell skalning av förnyelsepersonal.
Hur ska detta hanteras i multimoln- eller hybrid-PKI-miljöer?
Hybrid- och multimolnmiljöer behöver en enda inventeringsvy som omfattar alla CA-källor, publika, interna och molnbaserade, snarare än separat spårning per miljö. CertSecure Manager konsoliderar förnyelse-, återutgivnings- och återkallningspolicyer för alla från en konsol.
Vilka förutsättningar behövs innan implementering?
Fullständig certifikatidentifiering, CA API-åtkomst, DNS- eller domänkontroll för validering, namngivna certifikatägare, distributionsåtkomst till målservrar eller lastbalanserare och en dokumenterad återställningsplan innan automatiserade arbetsflöden aktiveras.
Vilka skärmdumpar eller konfigurationsexempel bör inkluderas?
Team som utvärderar eller driftsätter CertSecure Manager bör dokumentera instrumentpanelsvyn för inventering, förnyelseformuläret, valideringssteget, skärmen för initiering av återkallelse och statusövervakaren för återkallelse, samma vyer som refereras till i hela den här guiden, så att interna runbooks matchar det faktiska produktgränssnittet.
- Sammanfattning
- Key Takeaways
- Snabb checklista: Har du kontroll över din certifikatlivscykel?
- Förstå SSL-certifikat
- Varför certifikathantering är viktigt nu
- Förutsättningar före implementering
- Tabell över förutsättningar för åtgärd
- Certifikatförnyelse i CertSecure Manager
- Återutgivning av certifikat
- Återkallelse av certifikat med CertSecure Manager
- Före/efter operativt arbetsflöde
- Återställningsvägledning och vanliga fel
- Certifikatutfärdarnas roll (CA)
- Ägare/Åtgärdsmatris per team
- Att tänka på vid multimoln och hybrid-PKI
- Bästa praxis för effektiv certifikathantering
- Framgångsmått att spåra efter implementering
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


