
- Sammanfattning
- Förstå stark tillämpning av certifikatmappning
- Påverkan på olika miljöer
- Identifiera och åtgärda riskintyg
- Checklista för åtgärd av stark certifikatmappning
- Varför stark kartläggning fortfarande är viktig efter deadline
- Stark certifikatmappning jämfört med andra AD CS-härdningskontroller
- Ordlista med nyckeltermer inom stark certifikatmappning
- Om du fortfarande förlitar dig på lösningar för äldre register
- CertSecure Manager: Din efterlevnadspartner i ett föränderligt kryptografiskt landskap
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Microsofts starka certifikatmappningskrav slutade vara en framtida deadline den 9 september 2025. Den registernyckellösning som lät domänkontrollanter återgå till svaga certifikatmappningar är borta för gott, och alla certifikat som inte kan bindas starkt till ett Active Directory-konto misslyckas nu med autentisering direkt. Om din miljö inte har verifierat detta ännu är risken idag inte en varning i en händelselogg. Det är ett live-avbrott.
Vad är stark certifikatmappning? Stark certifikatmappning är metoden att binda ett digitalt certifikat till exakt ett Active Directory-konto med hjälp av en stark identifierare, oftast SID-tillägget (OID 1.3.6.1.4.1.311.25.2), istället för ett förfalskningsbart fält som Ämnesnamn. Microsoft har krävt det sedan KB5014754, och tillämpning har varit obligatorisk, utan möjlighet att välja bort, sedan den 9 september 2025.
Viktiga takeaways
- Fullständigt tillämpningsläge har varit standardinställningen sedan Windows säkerhetsuppdateringar i februari 2025, och åsidosättningen av kompatibilitetsläge togs bort permanent den 9 september 2025 – det finns ingen stödd väg tillbaka till svaga mappningar.
- Certifikat behöver SID-tillägget (OID 1.3.6.1.4.1.311.25.2) eller en motsvarande stark mappningstyp för att autentisera mot AD; allt annat avvisas nu, inte bara loggas.
- Användarinloggningar, VPN-åtkomst, Wi-Fi 802.1X, smartkort och MDM-utfärdade certifikat (Intune SCEP/PKCS) påverkas alla.
- Certifikatrelaterade avbrott är redan vanliga i hela branschen, så ouppdaterade kartläggningsluckor förvärrar en känd operativ risk snarare än att introducera en ny.
- CertSecure Manager hjälper till att granska certifikatmallar, spåra SID-tilläggstäckning och automatisera återutgivning så att denna tillämpning inte leder till oplanerad driftstopp.
Sammanfattning
Den här artikeln behandlar vad som ändrades under Microsofts starka certifikatmappningskrav, varför deadline i september 2025 tog bort den senaste lösningen som stöddes, vilka miljöer och certifikattyper som påverkas och hur man granskar och åtgärdar icke-kompatibla certifikatmallar. Den jämför också stark mappning med andra AD CS-härdningskontroller som ESC1–ESC16, tillhandahåller en praktisk checklista för åtgärd och avslutas med en ordlista med viktiga termer och svar på de företags-PKI-frågor som team ställer oftast om denna tillämpning.
Förstå stark tillämpning av certifikatmappning
Microsofts KB5014754 -uppdatering ändrade hur Active Directory-domänkontrollanter (DC:er) verifierar certifikatbaserad autentisering. Den kräver att certifikat har ett SID-tillägg (Security Identifier) eller en annan stark mappningstyp, så att ett certifikat kan kopplas till exakt ett AD-konto istället för att matchas på förfalskningsbara fält som ämnesnamnet. Från och med Windows-säkerhetsuppdateringarna från februari 2025 är fullständigt tillämpningsläge standard, och från och med uppdateringen den 9 september 2025 har den tillfälliga kompatibilitetslägets åsidosättning tagits bort permanent. Det finns ingen registerinställning kvar som stöds för att återställa svag mappningsautentisering.
Microsoft introducerade först stark certifikatmappning i maj 2022 års KB5014754-uppdatering för att åtgärda sårbarheter ( CVE-2022-34691 , CVE-2022-26931 och CVE-2022-26923 ) i AD-certifikatbaserad autentisering som lät angripare förfalska identiteter och eskalera behörigheter. Från maj 2022 till februari 2025 kördes domänkontrollanter i kompatibilitetsläge: autentisering med svagt mappade certifikat lyckades fortfarande, men domänkontrollanter loggade en varningshändelse så att administratörer kunde hitta och åtgärda luckorna. Den respitperioden är över. Fullständigt tillämpningsläge avvisar nu alla autentiseringsförsök som inte kan mappas starkt, och uppdateringen från september 2025 tog bort det senaste stödda sättet att fördröja detta.
Denna tillämpning berör användarinloggningar, VPN-åtkomst, MDM-registrerade enheter och certifikat som utfärdats via Microsoft NDES eller offlinemallar. Om din organisation inte redan har bekräftat att varje certifikatmall och utfärdandeväg producerar starkt mappade certifikat, är detta inte längre en efterlevnadspunkt på en framtida färdplan – det är en aktiv produktionsrisk.
Viktiga förändringar i stark tillämpning av certifikatmappning
- Krav på SID-tillägg
- Certifikat måste innehålla ett icke-kritiskt tillägg med objektidentifieraren (OID) 1.3.6.1.4.1.311.25.2.
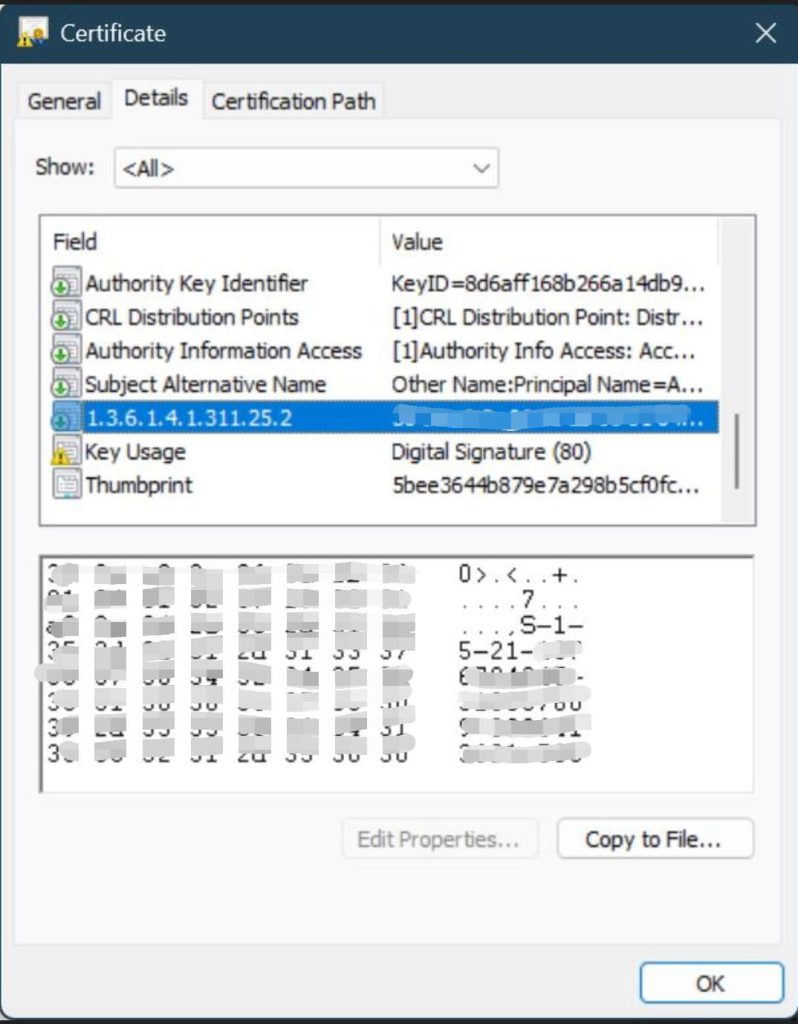
Det här tillägget bäddar in säkerhetsidentifieraren (SID) för huvudpersonen (användare eller enhet) så att Active Directory kan mappa certifikatet till exakt ett konto.
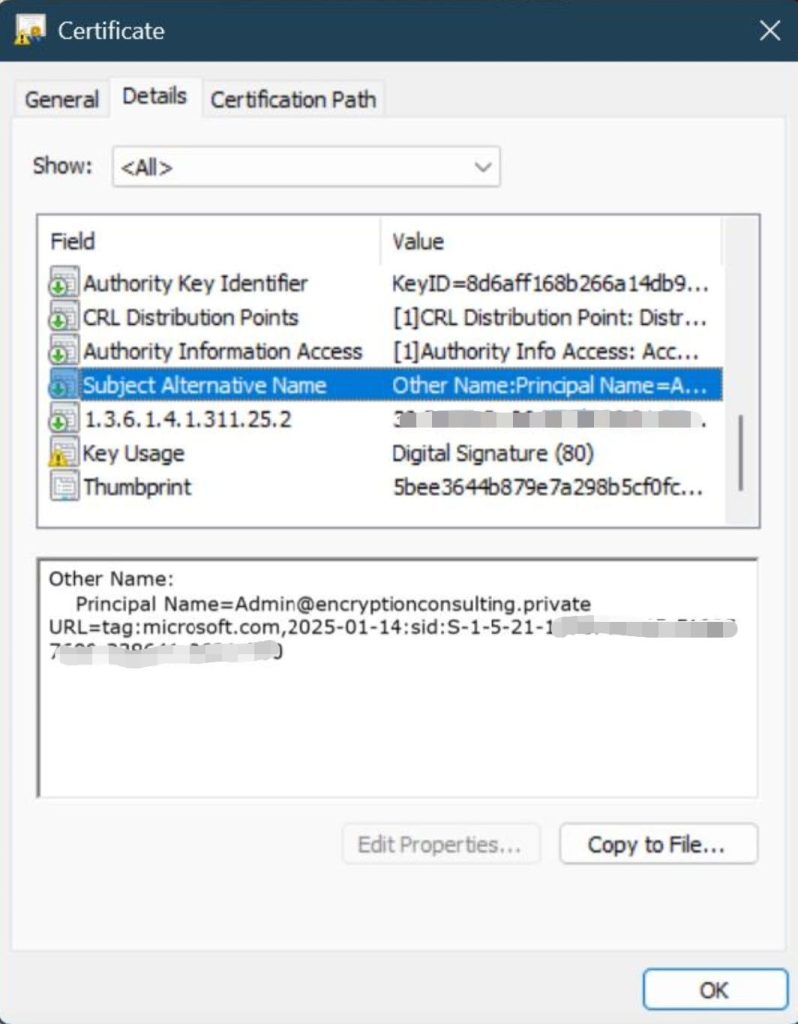
- Domänkontrollantens beteende
- DC:er tillämpar SID-baserade certifikatmappningar och avvisar icke-kompatibla autentiseringsförsök direkt, utan reservfunktion.
- Händelseloggar registrerar autentiseringsfel orsakade av saknade eller felaktiga SID-tillägg, vilket nu är den primära signalen för att spåra återstående luckor.
- Tidslinje för verkställighet (avslutad)
- Kompatibilitetsläge (pensionerat): Svaga certifikatmappningar var tillåtna från maj 2022 till februari 2025, med varningshändelser som loggades för granskning.
- Fullständigt tillämpningsläge (standard sedan februari 2025): Autentiseringsförfrågningar med svaga mappningar nekas som standard.
- Slutgiltig borttagning (9 september 2025): Registeröverskridningen av kompatibilitetsläget har tagits bort permanent. Stark, SID-baserad mappning är nu obligatorisk utan stöd för bortval.
Viktiga berörda områden
Organisationer som förlitar sig på certifikatbaserad autentisering bör redan ha bedömt dessa områden; om inte, behandla detta som en checklista för incidentförebyggande snarare än en planeringsövning:
- Användarinloggningar och Wi-Fi-autentisering — certifikat som används för användar- och enhetsautentisering måste innehålla rätt SID-tillägg.
- VPN-åtkomst (t.ex. Always On VPN) — certifikat som används för VPN-autentisering måste uppfylla standarden för stark mappning.
- MDM-registrerade enheter (Microsoft Intune PKCS/SCEP) — certifikat utfärdade via Intunes PKCS- eller SCEP-kopplingar behöver uppdateringar av SID-tillägg för att förbli giltiga.
- Certifikat utfärdade via offlinemallar eller Microsoft NDES — organisationer som utfärdar certifikat via offlinemallar eller registreringstjänsten för nätverksenheter måste bekräfta att deras konfigurationer producerar kompatibla certifikat.
Påverkan på olika miljöer
- Lokala Active Directory-miljöer
- Om patchar sedan maj 2022 (KB5014754) har tillämpats konsekvent, bör de flesta certifikat som utfärdats därefter redan ha SID-tillägget.
- Organisationer måste fortfarande verifiera att deras certifikatutfärdarmallar (CA) inkluderar OID 1.3.6.1.4.1.311.25.2 för varje certifikat som utfärdats idag, inte bara historiskt sett.
- Hybridmiljöer (on-prem AD + Intune eller Microsoft Entra Sync)
- Organisationer som använder Microsoft Intune för utfärdande av certifikat måste bekräfta deras PKCS-certifikatanslutning är konfigurerad för SID-baserade mappningar.
- På Intune Certificate Connector-servern:
Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\MicrosoftIntune\PFXCertificateConnector" -Name EnableSidSecurityExtension -Value 1 -Force - För SCEP-certifikat, bekräfta att inställningarna för alternativt ämnesnamn (SAN) i Intune inkluderar den lokala säkerhetsidentifieraren:
URI={{OnPremisesSecurityIdentifier}}
- Molnbaserade miljöer (Microsoft Entra ID med certifikatautentisering)
- Organisationer som använder molnautentisering med digitala certifikat behöver granska sina autentiseringsflöden mot samma krav på stark mappning.
- Det kan fortfarande vara nödvändigt att utfärda icke-kompatibla certifikat om autentiseringsbackend inte stöder SID-tillägg.
Identifiera och åtgärda riskintyg
Starka vs. Svaga certifikatmappningar
Microsoft stöder sex mappningstyper för att associera certifikat med Active Directory-användare via altSecurityIdentities attribut. Tre är starka och accepterade under verkställighet; tre är svaga och nu avvisade.
| Kartläggningstyp | Format | Styrka (efter september 2025) |
|---|---|---|
| X509UtgivareSerienummer | X509:<I>IssuerName<SR>1234567890 | Stark — accepterad |
| X509SKI | X509:<SKI>123456789abcdef | Stark — accepterad |
| X509SHA1PublicKey | X509:<SHA1-PUKEY>123456789abcdef | Stark — accepterad |
| X509UtgivareÄmne | X509:<I>IssuerName<S>SubjectName | Svag — avvisad |
| X509Endast ämne | X509:<S>SubjectName | Svag — avvisad |
| X509RFC822 | X509:<RFC822>[email protected] | Svag — avvisad |
Alla certifikat eller explicita mappningar som fortfarande använder ett av de tre svaga formaten kommer att misslyckas med autentisering under nuvarande tillämpning. Att migrera de återstående svaga mappningarna till ett starkt format är inte längre valfritt rensningsarbete.
Mallar för revisionsintyg
Granska alla aktiva certifikatmallar för att hitta eventuella saknade 1.3.6.1.4.1.311.25.2-tillägg. Använd följande kommando för att kontrollera mallinformationen:
certutil -template | findstr "OID=1.3.6.1.4.1.311.25.2"
Mallar utan detta OID behöver uppdateras för att följa gällande tillämpning, och alla certifikat som redan utfärdats från dem bör flaggas för återutfärdande.
Övervaka händelseloggar för efterlevnadsproblem
Övervaka regelbundet domänkontrollantloggar för autentiseringsfel relaterade till certifikatmappning. Viktiga händelse-ID:n att övervaka inkluderar:
| Händelse-ID | BESKRIVNING |
|---|---|
| 39 | Certifikatautentisering misslyckades på grund av saknat SID |
| 40 | Svag certifikatmappning upptäckt |
| 41 | Certifikatmappning avvisad i fullständigt tillämpningsläge |
Filtrera efter dessa med PowerShell:
Get-EventLog -LogName Security | Where-Object { $_.EventID -in @(39,40,41) }
Med nuvarande tillämpning representerar dessa händelser autentisering som aktivt misslyckas för slutanvändare just nu, inte en framtida risk att planera kring.
Checklista för åtgärd av stark certifikatmappning
Använd den här checklistan för att bekräfta att din miljö är helt kompatibel med stark certifikatmappningsövervakning, inte bara uppdaterad mot den:
- Bekräfta att varje domänkontrollant är uppdaterad med åtminstone säkerhetsuppdateringen från september 2025 – fullständigt tillämpningsläge är inte valfritt efter denna punkt.
- Körning
certutil -template | findstr "OID=1.3.6.1.4.1.311.25.2"mot varje aktiv certifikatmall. - Flagga och utfärda på nytt alla certifikat som utfärdats från en mall som saknar SID-tillägget.
- Revision
altSecurityIdentitiesmappningar för någon av de tre svaga mappningstyperna (X509IssuerSubject, X509SubjectOnly, X509RFC822). - Kontrollera att Intune PKCS-certifikatanslutningen har
EnableSidSecurityExtensioninställd på 1 på varje anslutningsserver. - Bekräfta att SCEP-profiler inkluderar det lokala SID:t i det alternativa ämnesnamnet.
- Konfigurera aviseringar för händelse-ID:n 39, 40 och 41 så att mappningsfel dyker upp innan helpdesk-ärenden gör det.
- Dokumentera alla mallar som avsiktligt uteslutits från SID-utfärdande och bekräfta varför.
- Utöka samma granskning till NDES-utfärdade certifikat och certifikat med offline-mall, inte bara online CA-mallar.
- Kör upp den fullständiga mallgranskningen varje kvartal, eftersom nya mallar eller ändringar i gruppolicy kan återinföra luckorna.
Varför stark kartläggning fortfarande är viktig efter deadline
Att deadline i september 2025 har passerat gör inte certifikatmappning till ett löst problem. Det flyttar konsekvensen av ett oåtgärdat gap från en loggad varning till ett direkt autentiseringsfel, och certifikatrelaterade fel är redan en av de vanligaste operativa incidenter som PKI-team hanterar.
- CyberArks Rapport om maskinidentitetssäkerhetens tillstånd 2025, baserat på en undersökning av fler än 1 200 säkerhetschefer, fann att 72 % av organisationerna upplevde minst ett certifikatrelaterat avbrott under 2024, och 50 % rapporterade en säkerhetsincident eller ett säkerhetsintrång kopplat till en komprometterad maskinidentitet (CyberArk, 2025).
- Keyfactors Digital Trust Digest: Automation Edition, genomförd tillsammans med Wakefield Research och publicerad 30 september 2025, fann att 86 % av företagen drabbades av minst ett certifikatrelaterat avbrott under föregående år, varav 10 % upplevde ett avbrott varje vecka (Keyfactor, 2025).
- I alla uppdrag fortsätter Encryption Consultings PKI-bedömningsteam att hitta AD CS-miljöer med certifikatmallar som är äldre än KB5014754 och aldrig uppdaterades för att tillämpa SID-tillägget, vilket är precis den lucka som nu orsakar hårda autentiseringsfel istället för loggade varningar.
Inga av dessa siffror är specifika för enbart stark certifikatmappning, men de beskriver samma underliggande felläge: certifikat och deras förtroendeförhållanden övervakas inte tills något går sönder i produktionen. Stark mappningstillämpning lägger till ytterligare ett sätt på vilket en inaktuell certifikatmall kan orsaka just den typen av avbrott.
Stark certifikatmappning jämfört med andra AD CS-härdningskontroller
Stark certifikatmappning är en av flera AD CS-härdningskontroller som de flesta PKI-team för företag behöver köra samtidigt. Så här står den sig i jämförelse med de andra kontrollerna som den oftast förväxlas med, och när var och en gäller:
| kontroll | Vad den tar upp | Status för verkställighet (augusti 2026) | Primär sanering |
|---|---|---|---|
| Stark certifikatmappning (KB5014754) | Certifikat-till-konto-förfalskning via svag SAN/ämnesmappning | Obligatoriskt; Kompatibilitetsläget permanent borttaget 9 september 2025 | Lägg till SID-tillägg (OID 1.3.6.1.4.1.311.25.2) till mallar; utfärda certifikat som inte är kompatibla igen |
| Felkonfigurationer av ESC1–ESC16-mallar | Privilegieupptrappning via alltför tillåtande certifikatmallar (t.ex. SAN som tillhandahålls av registrerade) | Ingen tvingande Microsoft-patchdeadline; kräver manuell mallgranskning | Mallhärdning, begränsning av registreringsrättigheter, inaktivering av ämne som kan tillhandahållas av den registrerade |
| Minskning av giltighetstid för CA/B-forumcertifikat | Exponeringsfönster för komprometterade nycklar i offentligt betrodda TLS-certifikat | Nuvarande maximalt är 200 dagar (omröstning SC-081v3, gäller från och med mars 2026); sjunker till 100 dagar i mars 2027 och 47 dagar i mars 2029. | Automatiserad utfärdande och förnyelse (CertSecure Manager) |
| NDES/SCEP-härdning | Enhetsregistreringscertifikat utfärdade utan stark identitetsbindning | Pågående; kopplat till samma KB5014754 SID-krav för AD-anslutna scenarier | Uppdatera inställningar för Intune-anslutning; tillämpa SID-tillägg på enhetsmallar |
Stark certifikatmappning och ESC1–ESC16-mallhärdning behöver ofta åtgärdas i samma omgång, eftersom en mall som saknar SID-tillägget ofta är samma mall med andra tillåtande inställningar som är värda att granska. För en djupare titt på hur du åtgärdar felkonfigurationer på mallnivå, se EC:s guide till AD CS-mallhärdning.
Ordlista med nyckeltermer inom stark certifikatmappning
Dessa är de termer som oftast förekommer vid granskning eller diskussion om stark tillämpning av certifikatmappning:
| Termin | Definition |
|---|---|
| Stark certifikatmappning | Att binda ett certifikat till exakt ett Active Directory-konto med hjälp av en stark identifierare (vanligtvis SID-tillägget) snarare än ett förfalskningsbart fält som Ämnesnamn. |
| SID-tillägg (OID 1.3.6.1.4.1.311.25.2) | Ett icke-kritiskt certifikattillägg som bäddar in en användares eller enhets säkerhetsidentifierare, vilket gör att Active Directory mappar certifikatet till ett specifikt konto. |
| KB5014754 | Microsofts säkerhetsuppdatering, som först släpptes i maj 2022, introducerade starka krav på certifikatmappning för AD CS-utfärdade certifikat och definierade tidslinjen för tillämpning. |
| Fullständigt verkställighetsläge | Domänkontrollantens beteende, standard sedan februari 2025, som avvisar alla certifikatbaserade autentiseringsförsök som saknar en stark mappning. |
| Kompatibilitetsläge | Det pensionerade övergångsläget (maj 2022–februari 2025) som tillät svagt mappade certifikat att autentiseras vid loggning av en varningshändelse; permanent borttaget 9 september 2025. |
| altSecurityIdentities | Active Directory-användarattributet som lagrar explicita mappningssträngar för certifikat till konto, antingen i starkt eller svagt format. |
| NDES | Registreringstjänst för nätverksenheter – AD CS-rolltjänsten som utfärdar certifikat till enheter som inte kan begära dem direkt från en certifikatutfärdare, oftast via SCEP. |
| SCEP | Simple Certificate Enrollment Protocol — ett certifikatregistreringsprotokoll som vanligtvis används av MDM-plattformar som Microsoft Intune för att utfärda enhetscertifikat. |
| Certifikatbaserad autentisering | En autentiseringsmetod som verifierar identitet med hjälp av ett digitalt certifikat istället för, eller tillsammans med, ett lösenord. |
| Svag certifikatmappning | Något av de tre utgående mappningsformaten (X509IssuerSubject, X509SubjectOnly, X509RFC822) som Active Directory avvisar under nuvarande tillämpning. |
Om du fortfarande förlitar dig på lösningar för äldre register
Vissa organisationer försenade åtgärden genom att hålla domänkontrollanter i kompatibilitetsläge med registernyckeln StrongCertificateBindingEnforcement . Det alternativet finns inte längre. Från och med Windows-säkerhetsuppdateringen den 9 september 2025 ignoreras registernyckeln helt och domänkontrollanter körs i fullständigt tillämpningsläge oavsett dess värde.
För att bekräfta ditt nuvarande tillstånd:
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\Kdc" -Name "StrongCertificateBindingEnforcement"
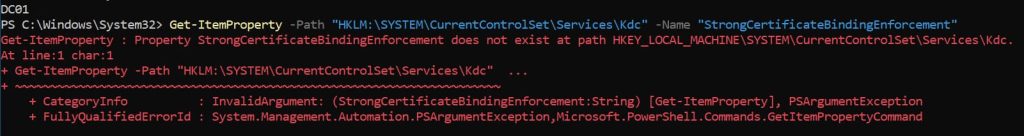
Om den här nyckeln saknas eller är inställd på något värde på en domänkontrollant som uppdaterats med september 2025-uppdateringen eller senare, är domänkontrollanten i fullständigt tillämpningsläge oavsett. Det finns inget stöd för att återaktivera kompatibilitetsläge. Den enda vägen framåt är att åtgärda icke-kompatibla certifikat och mallar direkt.
Att tänka på gällande företagscertifikatutfärdare (CA)
Företagscertifikatutfärdare (CA) som utfärdar från onlinemallar bör nu automatiskt producera certifikat med tillägget 1.3.6.1.4.1.311.25.2. Om vissa mallar av en specifik teknisk anledning behöver undantas från att ta emot detta tillägg kan administratörer använda:
certutil -dstemplate user msPKI-Enrollment-Flag +0x00080000
Använd detta undantag avsiktligt och dokumentera varför, eftersom alla certifikat som utfärdas från en undantagen mall kommer att misslyckas med autentisering under nuvarande tillämpning.
CertSecure Manager: Din efterlevnadspartner i ett föränderligt kryptografiskt landskap
CertSecure Manager hjälper organisationer att ligga steget före kryptografiska policyövergångar som denna. I takt med att efterlevnadsstandarder utvecklas, oavsett om det är genom NIST- rekommendationer, PCI DSS-uppdateringar eller nya branschmandat, hjälper CertSecure Manager företag att följa reglerna utan avbrott.
Hur CertSecure Manager håller dig i framkant
- Proaktiv efterlevnadsanpassning — CertSecure Manager uppdaterar kontinuerligt sitt regelverk för att anpassa sig till nya regler som HIPAA, PCI DSS, GDPRoch NIST 800-131A.
- Automatiserad upptäckt och återutgivning — CertSecure Manager upptäcker certifikatmallar som saknar SID-tillägget och automatiserar återutgivningen så att åtgärden inte är beroende av manuell granskning mall för mall.
- Realtidsövervakning och policytillämpning — organisationer får aviseringar om certifikat som löper ut eller inte är kompatibla innan de orsakar ett autentiseringsfel eller avbrott.
- Sömlös integration med nya standarder — oavsett om det är post-kvantkryptografi adoption, TLS-certifikat giltighetsminskningar eller nya AD CS-härdningskrav, är CertSecure Manager byggd för att integreras med nya standarder utan ombyggnad.
Med CertSecure Manager minskar din organisation risken för autentiseringsfel och tjänsteavbrott från icke-kompatibla certifikat, och får en plattform för långsiktig hantering av certifikatlivscykeln utöver denna enda förändring av tillämpningen. Eftersom certifikat- och kryptografisk risk sällan stannar vid AD CS, ger kombinationen av certifikatlivscykelsynlighet med en fullständig kryptografisk materiallista (CBOM) via CBOM Secure PKI-team en enda inventering av varje certifikat, nyckel och algoritm som är i riskzonen, oavsett om drivrutinen är AD CS-tillämpning idag eller den bredare utvecklingen mot post-kvantkryptografimigrering.
Encryption Consultings PKI-bedömningstjänst erbjuder en omfattande utvärdering av er PKI-infrastruktur, identifierar säkerhetsluckor som oåtgärdade certifikatmallar och utarbetar en anpassad färdplan för att täcka dem, oavsett om ni håller på att komma ikapp med stark certifikatmappning eller förbereder er för nästa deadline för PKI-härdning.
Slutsats
Microsofts starka certifikatmappningskrav är inte längre en förändring att förbereda sig för. Den har varit i kraft fullt ut sedan den 9 september 2025, utan något stöd för att fördröja den ytterligare. Organisationer som inte har bekräftat varje certifikatmall och utfärdandesökväg producerar starkt mappade certifikat bör behandla detta som en aktiv åtgärdsuppgift, inte en efterlevnadsruta för senare.
För expertvägledning och automatiserad hantering av certifikatlivscykeln, kontakta Encryption Consulting för att utforska hur CertSecure Manager kan stödja din organisations efterlevnadsarbete.
Ytterligare referenser:
- KB5014754 – Microsoft-support
- Microsoft Tech Community – Intune-implementering
- Guiden för maskinidentitet för PKI-team
- Guide för migrering av kvantkryptografi efter kvantkryptering
Vanliga frågor om partihandel med mat och dryck
Är stark certifikatmappning fortfarande valfri i alla Windows-miljöer?
Nej. Från och med säkerhetsuppdateringen för Windows den 9 september 2025 togs registeröverskridningen för kompatibilitetsläge bort permanent. Varje domänkontrollant som uppdaterats till den uppdateringen eller senare körs i fullständigt tillämpningsläge oavsett registerinställningar, så svaga certifikatmappningar avvisas i alla Windows Server-versioner som stöds och som kör AD CS.
Hur vet jag om mina certifikat redan har SID-tillägget?
Körning certutil -template | findstr "OID=1.3.6.1.4.1.311.25.2" mot dina certifikatmallar, eller inspektera ett utfärdat certifikats tillägg direkt. Alla mallar som saknar detta OID utfärdar certifikat som inte kommer att autentiseras enligt nuvarande tillämpning, och alla certifikat som redan utfärdats från den måste utfärdas på nytt från en uppdaterad mall.
Vad händer om ett certifikat misslyckas med stark mappning idag?
Autentisering nekas direkt, och domänkontrollanten loggar händelse-ID 39, 40 eller 41 beroende på det specifika felet. Till skillnad från kompatibilitetslägesperioden finns det ingen reservfunktion som tillåter inloggning, VPN-anslutning eller enhetsregistrering att lyckas samtidigt som endast en varning loggas.
Påverkar stark certifikatmappning molnbaserade Microsoft Entra ID-miljöer?
KB5014754-tillämpningen styr specifikt lokala Active Directory-domänkontrollanter. Molnbaserade Microsoft Entra ID-miljöer som använder certifikatbaserad autentisering bör fortfarande bekräfta att deras egen autentiseringsbackend stöder motsvarigheter för stark mappning, eftersom den underliggande förfalskningsrisken som KB5014754 adresserar inte är unik för lokala AD.
Är stark certifikatmappning detsamma som härdning av AD CS-mall (ESC1–ESC16)?
Nej, även om de överlappar varandra. Stark certifikatmappning kräver specifikt ett SID-tillägg så att ett certifikat mappas till ett AD-konto. ESC1–ESC16 täcker en bredare uppsättning felkonfigurationer av certifikatmallar, till exempel alltför tillåtande registreringsrättigheter, som kan tillåta privilegieupptrappning oberoende av hur certifikatet mappas. Se EC:s guide till AD CS-mallhärdning för den bredare kontrolluppsättningen.
Vem inom en organisation bör ha en stark efterlevnad av certifikatmappning?
Stark efterlevnad av certifikatmappning ligger vanligtvis hos PKI:n eller identitets- och åtkomsthanteringsteamet som hanterar AD CS, eftersom åtgärden berör certifikatmallar, CA-konfiguration och domänkontrollantinställningar. I hybridmiljöer behöver även Intune-/slutpunktshanteringsteamet en del av detta, eftersom SCEP- och PKCS-certifikatprofiler konfigureras utanför själva AD CS.
Hur passar stark certifikatmappning in i en bredare strategi för certifikatlivscykelhantering (CLM)?
Stark certifikatmappning är ett efterlevnadskrav som en CLM-plattform bör spåra tillsammans med utgångsdatum, förnyelse och återkallelse. Ett CLM-verktyg som CertSecure Manager kan flagga mallar som saknar SID-tillägget och automatisera återutgivning, vilket förvandlar ett engångsåtgärdsprojekt till en löpande kontroll snarare än en manuell granskning som upprepas från grunden.
Hur ofta bör organisationer granska certifikatmallar för efterlevnad av SID-tillägg?
Minst kvartalsvis och omedelbart efter eventuella ändringar av certifikatmallar, gruppolicy eller CA-konfiguration. Nya eller klonade mallar kan tyst utelämna SID-tillägget, så en engångsgranskning efter deadline i september 2025 är inte tillräcklig i sig.
Vilket är det vanligaste misstaget organisationer gör när de åtgärdar luckor i starka certifikatmappningar?
Förutsatt att patchning av domänkontrollanter automatiskt åtgärdar redan utfärdade certifikat. Windows-säkerhetsuppdateringarna har ändrat hur domänkontrollanter validerar mappningar framöver; certifikat som utfärdats från en icke-kompatibel mall före korrigeringen saknar fortfarande SID-tillägget och måste fortfarande utfärdas på nytt.
Påverkar stark tillämpning av certifikatmappning miljöer med flera certifikatutfärdare eller hybrida PKI-miljöer på olika sätt?
Ja. Organisationer som kör flera utfärdande certifikatutfärdare, eller en blandning av lokala AD CS- och molnutfärdiga certifikat, måste granska varje certifikatutfärdare och utfärdandesökväg separat, eftersom en mallkorrigering på en certifikatutfärdare inte överförs till certifikat som utfärdats av en annan certifikatutfärdare eller via en annan registreringsmetod som NDES eller Intune.
- Sammanfattning
- Förstå stark tillämpning av certifikatmappning
- Påverkan på olika miljöer
- Identifiera och åtgärda riskintyg
- Checklista för åtgärd av stark certifikatmappning
- Varför stark kartläggning fortfarande är viktig efter deadline
- Stark certifikatmappning jämfört med andra AD CS-härdningskontroller
- Ordlista med nyckeltermer inom stark certifikatmappning
- Om du fortfarande förlitar dig på lösningar för äldre register
- CertSecure Manager: Din efterlevnadspartner i ett föränderligt kryptografiskt landskap
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
- Är stark certifikatmappning fortfarande valfri i alla Windows-miljöer?
- Hur vet jag om mina certifikat redan har SID-tillägget?
- Vad händer om ett certifikat misslyckas med stark mappning idag?
- Påverkar stark certifikatmappning molnbaserade Microsoft Entra ID-miljöer?
- Är stark certifikatmappning detsamma som härdning av AD CS-mall (ESC1–ESC16)?
- Vem inom en organisation bör ha en stark efterlevnad av certifikatmappning?
- Hur passar stark certifikatmappning in i en bredare strategi för certifikatlivscykelhantering (CLM)?
- Hur ofta bör organisationer granska certifikatmallar för efterlevnad av SID-tillägg?
- Vilket är det vanligaste misstaget organisationer gör när de åtgärdar luckor i starka certifikatmappningar?
- Påverkar stark tillämpning av certifikatmappning miljöer med flera certifikatutfärdare eller hybrida PKI-miljöer på olika sätt?

