
- Sammanfattning
- Key Takeaways
- Så fungerar en lista över återkallade certifikat
- Så här kontrollerar du ett certifikats återkallningsstatus
- Risker med en utgången eller oåtkomlig CRL
- Varför CRL-hälsa är viktigare nu, inte mindre
- Vem äger detta: Påverkan och åtgärder per team
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Snabbt svar: En certifikatåterkallningslista (CRL) är en signerad, publicerad lista som en certifikatutfärdare använder för att tala om förlitande system vilka certifikat som inte längre ska vara betrodda, trots att de ännu inte har löpt ut. System som kontrollerar certifikat mot en CRL är skyddade mot komprometterade eller felaktigt utfärdade certifikat. System som förlitar sig på en utgången, oåtkomlig eller inaktuell CRL är inte det, eftersom de inte har något tillförlitligt sätt att se att ett certifikat redan har återkallats.
Digitala certifikat är internets identitetsdokument. De låter en webbläsare eller server bekräfta att webbplatsen, API:et eller applikationen i andra änden av en anslutning är den den utger sig för att vara, och varje certifikat har ett fast utgångsdatum som begränsar hur länge det kan litas på. Men certifikat klarar inte alltid det utgångsdatumet säkert. En privat nyckel kan läcka, en domän kan byta ägare, eller en certifieringsutfärdare kan upptäcka att de utfärdat ett certifikat av misstag. När det händer måste certifikatet avstängas i förtid, och mekanismen som gör detta är certifikatåterkallningslistan.
Sammanfattning
En utgången eller oåtkomlig certifikatåterkallningslista (CRL) bryter mot den enda mekanism som förlitande system har för att avvisa ett komprometterat eller felaktigt utfärdat certifikat före dess planerade utgångsdatum. Risken ökar: Let's Encrypt stängde ner sin OCSP-tjänst den 6 augusti 2025 och konsoliderade återkallningskontrollen nästan helt till CRL:er, och DigiCerts Trust Pulse-undersökning från juli 2025 fann att 45 % av organisationerna hade certifikatrelaterad driftstopp under det senaste året, varav 37.5 % kunde spåras till ett utgånget certifikat (Källa: DigiCert Trust Pulse Survey, juli 2025). Maskinidentiteter som kräver certifikat överstiger nu antalet mänskliga identiteter med 109 till 1 (Källa: Palo Alto Networks 2026 Identity Security Landscape Report), vilket innebär att arbetsbelastningen för förnyelse och övervakning bakom varje CRL- och CDP-slutpunkt fortsätter att växa även om CA/Browser Forum fasar ner maximal giltighetstid för offentliga TLS-certifikat till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47-dagars TLS-certifikat senast i mars 2029 (Källa: CA/Browser Forum-omröstning, via Sectigo). Manuell spårning kan inte fånga en inaktuell CRL i den skalan. Automatiserad certifikatupptäckt och certifikatautomatisering täcker den klyftan, och samma inventeringsdisciplin som håller CRL:er friska ligger också till grund för kryptoagilitet och PQC-beredskap : en live CBOM ger säkerhets- och efterlevnadsteam samma kontinuerliga insyn.
Hoppa till: Riskmatris | Påverkan per team | Vad man ska göra härnäst | Hur krypteringskonsulting kan hjälpa till | Vanliga frågor
Key Takeaways
- En CRL är en signerad lista, publicerad av en CA, som namnger alla certifikat som har ogiltigförklarats före dess planerade utgångsdatum.
- En utgången, offline- eller felkonfigurerad CRL innebär att förlitande system kan fortsätta att lita på ett certifikat som redan har återkallats, eller avvisa giltiga certifikat av misstag.
- Let's Encrypt stängde av sin OCSP-tjänst den 6 augusti 2025 och publicerar nu endast återkallningsstatus via CRL:er, en riktning som CA/Browser Forum har drivit hela branschen mot.
- CA/Browser Forum Ballot SC-081v3 minskar den maximala giltighetstiden för TLS-certifikat till 47 dagar senast i mars 2029, vilket krymper exponeringsfönstret men inte eliminerar behovet av återkallningskontroll av standardcertifikat.
- Kontinuerlig övervakning, som PKI-hälsokontroller i CertSecure Manager, kan flagga en felaktig CRL- eller CDP/AIA-slutpunkt innan den orsakar ett avbrott eller ett efterlevnadsresultat.
Så fungerar en lista över återkallade certifikat
En CRL existerar eftersom ett certifikats utgångsdatum bara anger när det upphör att vara giltigt, inte om det redan ska behandlas som dött. Public Key Infrastructure (PKI) behöver en andra kanal för det, och CRL är den äldsta och fortfarande mest spridda. Den fungerar som en svartlista: CA underhåller den, uppdaterar den när ett certifikat återkallas och signerar den så att alla som laddar ner den kan bekräfta att listan inte har manipulerats.
Steg involverade i att bygga och publicera en CRL
-
Begäran om återkallelse:
Certifikatinnehavaren, eller någon som agerar på deras vägnar, meddelar den utfärdande certifikatutfärdaren att ett certifikat behöver återkallas. Vanliga orsaker inkluderar nyckelkompromettering, missbruk eller att certifikatinnehavaren inte längre kontrollerar domänen. Begäran innehåller vanligtvis certifikatets serienummer och orsaken till återkallelsen.
-
Verifiering:
CA kontrollerar att återkallningsbegäran är legitim. När den bekräftar detta markerar den certifikatet som återkallat i sina interna register.
-
Listuppdatering och signering:
CA lägger till certifikatets serienummer i sin CRL och signerar den uppdaterade listan med sin privata nyckel, så att förlitande parter kan verifiera att själva CRL:n inte har ändrats.
-
Publicerad:
Den signerade CRL:n publiceras på en plats som förlitande parter kan nå, oftast en webbserver som refereras till i certifikatets CRL-distributionspunkt (CDP), och ibland via LDAP.
-
Distribution:
Webbläsare, servrar och annan förlitande programvara laddar regelbundet ner den aktuella CRL-listan från den plats som certifikatet pekar på.
-
Användning:
När ett förlitande system stöter på ett certifikat kontrollerar det certifikatets serienummer mot den nedladdade CRL:n. En matchning innebär att certifikatet behandlas som återkallat, oavsett vad dess utgångsdatum anger.
Så här kontrollerar du ett certifikats återkallningsstatus
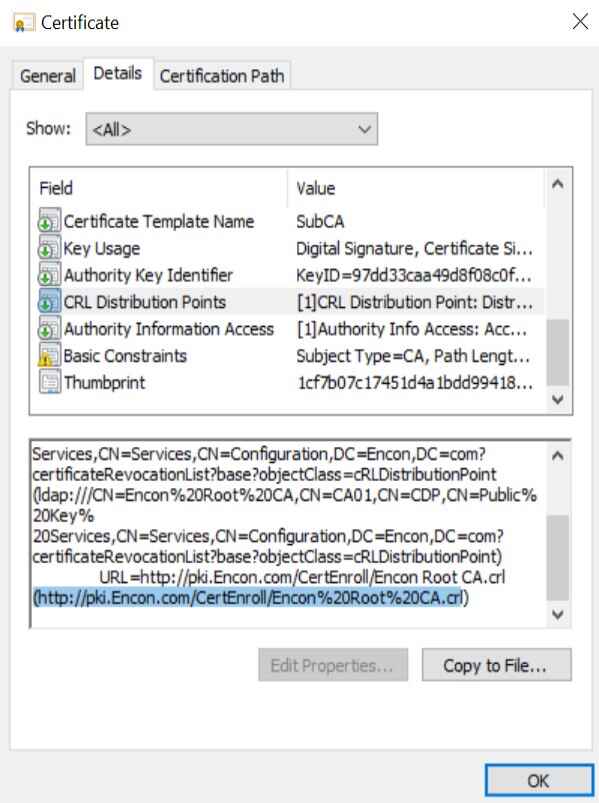
Varje offentligt betrott certifikat pekar på den CRL som täcker det, genom ett fält som kallas CRL-distributionspunkt. Du kan hitta det fältet själv, antingen genom att öppna ett nedladdat certifikat direkt eller genom att granska ett som presenteras av en webbplats.
För att kontrollera en webbplats certifikat, klicka på hänglåsikonen bredvid adressfältet och följ sedan dessa steg:
- Klicka på "Anslutningen är säker" och öppna sedan certifikatinformationen.
- Bläddra till CRL-distributionspunkter (CDP) fält.
- Notera URL:en eller URL:erna som anges där, vilka pekar till var CA publicerar sin CRL.
- Kopiera en URL och klistra in den i webbläsarens adressfält.
- Din webbläsare kommer att ladda ner CRL-filen, som du kan kontrollera för den aktuella återkallningslistan.
Risker med en utgången eller oåtkomlig CRL
Säkerhetsrisk: Acceptera ett återkallat certifikat
Om en CRL är föråldrad eller har löpt ut, har system som förlitar sig på den inget sätt att se att ett certifikat har återkallats efter CRL:ns senaste uppdatering. Ett komprometterat eller ogiltigt certifikat kan då accepteras som tillförlitligt, vilket är precis vad återkallningskontrollen av sårbarheter finns för att förhindra.
Operativ risk: Service- och efterlevnadsproblem
Många servrar och applikationer är konfigurerade att alltid kontrollera om det finns en giltig CRL innan ett certifikat accepteras. Om CRL:n har löpt ut kan dessa system avvisa certifikat automatiskt, vilket orsakar avbrott och serviceavbrott snarare än säkerhetsbrister. När det gäller efterlevnad kräver flera regelverk att CA:er och förlitande organisationer håller återkallningskontrollen aktuell; att hamna efter med detta kan leda till granskningsresultat och ekonomiska påföljder.
Förtroende- och intäktsrisk
När ett system inte på ett tillförlitligt sätt kan bekräfta ett certifikats status undergräver det förtroendet för varje anslutning som certifikatet skyddar. För en kundvänd tjänst leder det direkt till förlorade transaktioner och förlorat förtroende, eftersom användare och nedströmssystem inte längre kan vara säkra på att certifikatet de förlitar sig på verkligen är giltigt.
Tabellen nedan sammanfattar dessa risker som en enda referens: vad som orsakar varje fel, vad det kostar verksamheten, hur team vanligtvis upptäcker det, hur man mildrar det, vem som ska äga korrigeringen och varifrån bevisen för påståendet kommer.
| Orsak | Business Impact | Detekteringsmetod | Mitigation | Ägare | Beviskälla |
|---|---|---|---|---|---|
| CRL har passerat sin tidsstämpel för "nästa uppdatering" men fungerar fortfarande | Ett återkallat certifikat är i tysthet betrott som giltigt, vilket exponerar system för komprometterade eller felaktigt utfärdade autentiseringsuppgifter. | Automatiserade CRL-uppdateringskontroller mot CDP-slutpunkten | Avisering innan tidsstämpeln för nästa uppdatering passerar; automatisera ompublicering med en fast kadens | PKI-teamet | Inläggstext: Hur en CRL fungerar |
| CDP- eller AIA-slutpunkten kan inte nås | Förlitande programvara kan inte hämta CRL alls, och de flesta webbläsare misslyckas automatiskt, vilket ger förtroende utan någon faktisk återkallningskontroll. | Övervakning av drifttid för slutpunkter på varje CDP/AIA-URL | Värd CDP/AIA på redundant, övervakad infrastruktur med aviseringar vid fel | Plattforms- och infrastrukturteamet | Inläggstext: Avsnitt om säkerhetsrisk |
| Strict-fail-system avvisar certifikat när deras CRL löper ut | Legitima tjänster går offline trots att ingenting faktiskt komprometterats | Korrelera avbrottsärenden med CRL-utgångsloggar | Spåra återstående CRL-livslängd centralt och uppdatera i god tid före utgångsdatum | Säkerhetsteam | Inläggstext: Avsnitt om operativ risk |
| Branschkonsolidering till återkallelse endast för CRL (OCSP-pensionering) | Ett CRL-fel är nu den enda återkallningskanalen, inte en av två | Spåra CA- och webbläsarpolicymeddelanden | Behandla CRL-övervakning som en baslinjekontroll, inte en sekundär kontroll | Efterlevnadsteam | Let's Encrypt, OCSP-tjänstens slut på livscykel, 6 augusti 2025 |
| Krympande certifikatgiltighet utan matchande återkallningsövervakning | Team antar att kortare livslängder gör CRL-hälsan mindre brådskande, vilket lämnar samma proportionella exponeringsfönster | Övervakning av återkallelse av granskning mot certifikatets livslängd | Övervaka återkallelse av certifikat som är längre än sju dagar, oavsett giltighetstid. | PKI-teamet | Omröstning för CA/Webbläsarforum SC-081v3 |
Varför CRL-hälsa är viktigare nu, inte mindre
Återkallningskontroll har i tysthet konsoliderats kring CRL:er under de senaste två åren, vilket ökar insatserna för att hålla dem friska. Let's Encrypt stängde ner sina OCSP-svarare den 6 augusti 2025 , efter att ha tagit bort OCSP-URL:er från nyligen utfärdade certifikat i maj, och publicerar nu återkallningsinformation exklusivt via CRL:er. CA/Browser Forum har gått i samma riktning och nedgraderat OCSP-stöd till valfritt för CA:er samtidigt som CRL-publicering bibehålls som ett grundkrav. För organisationer som driver sin egen CRL-infrastruktur eller är beroende av en CA:s CRL innebär den förändringen att ett CRL-fel inte längre är en av två återkallningskanaler som går ner. I allt högre grad är det den enda.
Kortare certifikatlivslängder är en del av samma historia, men de ersätter inte återkallningskontroll. Enligt CA/Browser Forum Ballot SC-081v3 sjunker den maximala giltighetstiden för TLS-certifikat till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47 dagar i mars 2029. Certifikat som utfärdats med en livslängd på sju dagar eller mindre är helt undantagna från CRL- och OCSP-kraven, eftersom de helt enkelt löper ut innan återkallelse skulle spela någon roll. Allt som utfärdas enligt ett standardschema behöver fortfarande en fungerande återkallningskanal under hela sin livslängd, och ett 47-dagars certifikat med en utgången CRL exponeras proportionellt lika länge som ett 398-dagars certifikat var enligt de gamla reglerna. Enligt vår erfarenhet av att ge team råd om certifikatlivscykelprogram är det sällan de organisationer som blir överraskade som avsiktligt ignorerar återkallelser. Det är de som antog att kortare livslängder gjorde CRL-övervakning mindre brådskande och slutade övervaka den.
Kostnaden för att göra detta fel är inte hypotetisk. När Sectigos AddTrust External CA Root löpte ut den 30 maj 2020, bröts certifikatvalideringen för ett brett spektrum av produktionssystem, inklusive Sophos-brandväggar och flera orelaterade konsument- och företagstjänster, eftersom utgångsdatumet för en gammal förtroendekedjekomponent inte övervakades aktivt (Källa: Sectigos kunskapsbas, AddTrust External CA Root Expiring May 30, 2020). Det var ett rotcertifikats utgångsdatum snarare än en specifik CRL, men felmönstret är identiskt med en inaktuell CRL: en del av PKI-infrastrukturen som förlitande system är beroende av förfaller tyst, och ingen upptäcker det förrän produktionstrafiken börjar misslyckas.
Vem äger detta: Påverkan och åtgärder per team
CRL-hälsa tillhör inte ett enda team. Varje funktion nedan har en egen funktion för att hålla återkallningskontrollen tillförlitlig.
| Team | Vad som förändras för dem | Omedelbar åtgärd |
|---|---|---|
| PKI-teamet | Äger CRL-publicering, signering och uppdateringskadens för varje CA i miljön | Inventera varje CA och bekräfta att varje CRL:s tidsstämpel för nästa uppdatering spåras centralt |
| Säkerhetsteam | Beror på CRL- och CDP/AIA-övervakning för att upptäcka ett återkallat certifikat innan det felaktigt litas på | Bekräfta att certifikattransparens och återkallelseövervakning täcker alla certifikatutfärdare inom ramen |
| Plattforms- och infrastrukturteamet | Kör servrarna och nätverksvägarna som är värd för och når CDP/AIA-slutpunkter | Verifiera att CDP/AIA-slutpunkter finns på övervakad, redundant infrastruktur med drifttidsvarningar |
| Efterlevnadsteam | Använder CRL-hälsobevis för att visa aktuell återkallningskontroll under revisioner | Bekräfta att revisionsbevis kan visa CRL-aktualitet på begäran, inte bara efter en manuell hämtning |
Vad göra här näst
- PKI-team: Bekräfta att varje CA:s CRL-tidsstämpel för nästa uppdatering spåras och uppdateras i god tid före utgångsdatumet, och inte upptäcks efter ett valideringsfel.
- Säkerhetsteam: Validera att CDP- och AIA-slutpunkter övervakas för nåbarhet, inte bara för certifikatutgång.
- Plattforms- och infrastrukturteam: Flytta CDP/AIA-hosting till redundant infrastruktur så att ett enda avbrott inte kan göra återkallningskontrollen offline.
- Compliance-team: Bekräfta att CRL-hälsorapportering kan produceras på begäran som revisionsbevis, i linje med den takt som ert ramverk kräver.
Hur krypteringskonsulting kan hjälpa
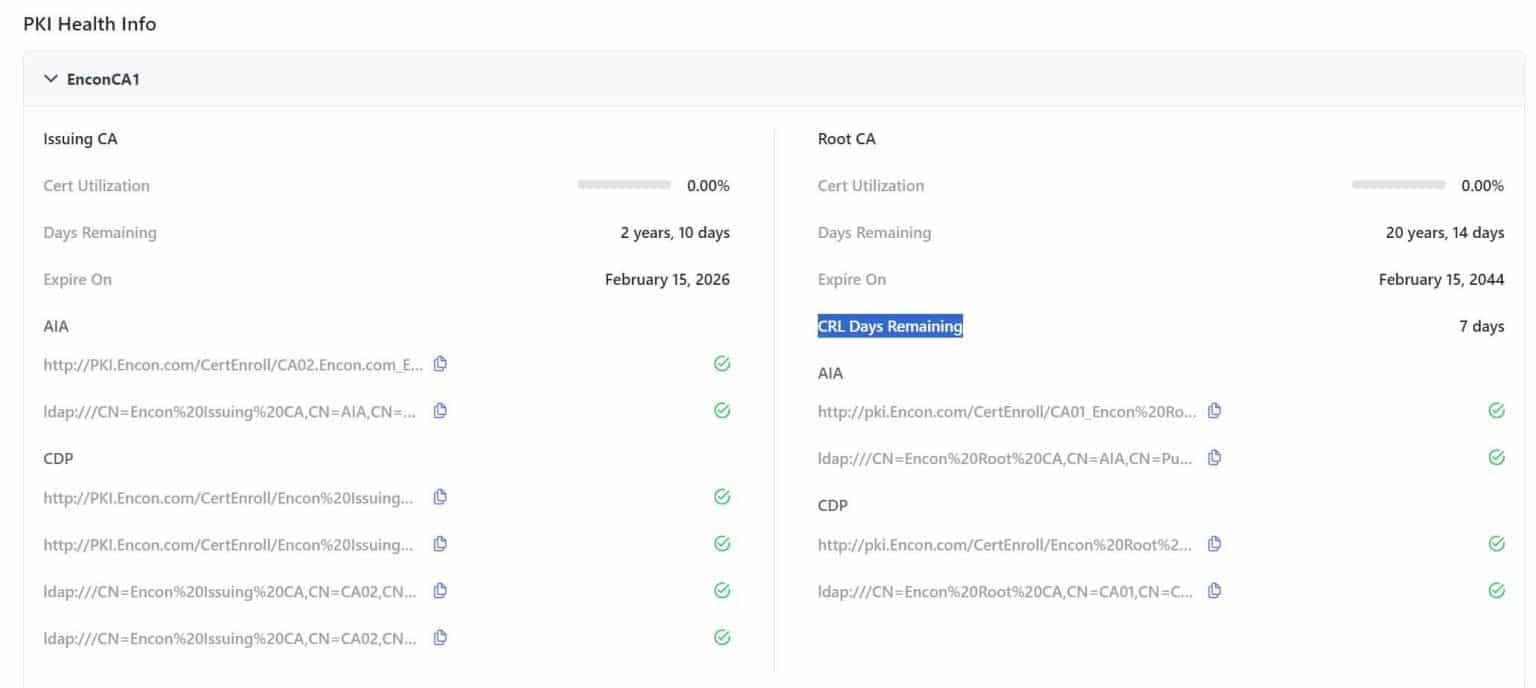
CertSecure Manager ger team en PKI-hälsovy som är utformad för att upptäcka just den här typen av fel innan det når produktionsskedet. Så här ser det ut i praktiken:
CertSecure Manager kör en detaljerad kontroll av varje komponent i certifieringsutfärdaren och visar CDP- och AIA-slutpunkter tillsammans med hur många dagar som återstår innan varje CRL löper ut. När ett problem upptäcks varnar det administratörer automatiskt istället för att vänta på att någon ska upptäcka ett valideringsfel nedströms.
- Fullständig hälsokontroll av CA:n: CertSecure Manager verifierar varje certifieringsutfärdarkomponent och ger dig en centraliserad översikt över PKI:s övergripande hälsa.
- CDP- och AIA-synlighet: Den identifierar CRL-distributionspunkten och slutpunkterna för åtkomst till auktoritetsinformation så att du alltid vet var ett certifikats återkallningsdata finns.
- Återstående CRL-livstid: Den visar hur mycket tid som återstår innan en CRL löper ut, vilket ger administratörer ett fönster att uppdatera den innan den blir en belastning.
- Automatiska varningar: CertSecure Manager meddelar administratörer om kommande CRL-utgångar och flaggar incidenter när en återkallningskontroll misslyckas, vilket minskar klyftan mellan att ett problem uppstår och att någon får reda på det.
Där certifikatberedskap överlappar med bredare kryptografisk risk använder vårt PQC Center of Excellence samma certifikat- och CA-inventering för att hjälpa till att sekvensera en post-quantum-migrering, och vår vägledning om att omvandla en CBOM till en operativ funktion håller den inventeringen aktuell långt efter den initiala PKI-hälsoutrullningen.
Slutsats
En certifikatåterkallningslista gör digital kommunikation tillförlitlig genom att ge förlitande system ett sätt att avvisa certifikat som komprometterats eller ogiltigförklarats innan de löpte ut. Det skyddet gäller bara om CRL:n i sig förblir aktuell. En utgången, offline eller felkonfigurerad CRL kan upphäva själva det förtroende den byggdes för att skydda, vilket leder till accepterade återkallade certifikat å ena sidan och onödiga avbrott å den andra.
En plattform för hantering av certifikatlivscykeln som CertSecure Manager ger team centraliserad insyn i sina certifikat och CRL:er i hela organisationen, vilket faktiskt förhindrar avbrott, minskar driftstopp och undviker kostnaden för reaktiv åtgärd efter att något redan har gått sönder.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från De dolda riskerna med listor över återkallelse av utgångna certifikat (CRL)?
En utgången, offline eller felkonfigurerad CRL tar bort den enda mekanism som förlitande system har för att avvisa ett återkallat certifikat. Sedan Let's Encrypt pensionerade OCSP den 6 augusti 2025 är CRL:er i allt högre grad den enda tillgängliga återkallningskanalen, så ett CRL-fel är inte längre en sekundär risk bakom OCSP; det är ofta hela skyddsnätet.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel?
Hantering av certifikatlivscykeln är det som förhindrar att en CRL:s tidsstämpel för nästa uppdatering går obemärkt förbi. I takt med att CA/Browser Forum fasar ner maximal giltighetstid för offentliga TLS-certifikat till 47 dagar år 2029, växer volymen av certifikat och CRL:er att spåra, och manuell spårning kan inte hålla jämna steg med den skalan.
Vilka team ansvarar för att agera utifrån denna vägledning?
PKI-teamen äger CRL-publicering och uppdateringskadens. Säkerhetsteamen äger CDP- och AIA-slutpunktsövervakning. Plattforms- och infrastrukturteamen är värdar för och underhåller de system som dessa slutpunkter körs på. Efterlevnadsteamen förlitar sig på CRL-hälsobevis för att visa aktuell återkallningskontroll under granskningar.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell spårning ökar risken för att en CRL:s tidsstämpel för nästa uppdatering går obemärkt förbi, att en oåtkomlig CDP-slutpunkt förblir oupptäckt eftersom de flesta webbläsare får mjukvarufel i tysthet, och att granskningsresultat sker när bevis för återkallelse inte kan framställas på begäran. DigiCerts Trust Pulse-undersökning från juli 2025 fann att 45 % av organisationerna hade certifikatrelaterad driftstopp under det senaste året, varav 37.5 % spårades till ett utgånget certifikat.
Hur minskar automatisering risken för certifikatavbrott?
Automatiserad PKI-hälsoövervakning, som kontrollerna i CertSecure Manager, spårar kontinuerligt varje CA:s CDP- och AIA-slutpunkter och återstående CRL-livslängd, vilket varnar administratörer innan en CRL löper ut snarare än efter att ett valideringsfel redan har inträffat.
Vilka mätvärden bör teamen följa efter implementeringen?
Spåra antalet dagar som återstår innan varje CRL:s tidsstämpel för nästa uppdatering, drifttid för CDP- och AIA-slutpunkter, antalet återkallningsrelaterade avbrott eller tillbud per kvartal och den tid som krävs för att producera CRL-hälsobevis för en revision på begäran.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap?
Ett 47-dagars certifikat med en utgången CRL exponeras proportionellt lika länge som ett 398-dagars certifikat var enligt de gamla giltighetsreglerna. Organisationer som redan automatiserar CRL-hälsoövervakning idag kommer inte att behöva bygga om den disciplinen när kortare giltighetsperioder träder i kraft fullt ut 2029.
Hur ska detta hanteras i multimoln- eller hybrid-PKI-miljöer?
Multimoln- och hybrid-PKI-miljöer bör övervaka CDP- och AIA-slutpunkter för varje CA, oavsett om det är en intern Microsoft-CA eller en publik CA, från en enda centraliserad vy snarare än att kontrollera var och en separat. Ett CRL-fel i en enskild miljö kan lämna förlitande system där utan en fungerande återkallningskanal medan alla andra miljöer verkar felfria.
- Sammanfattning
- Key Takeaways
- Så fungerar en lista över återkallade certifikat
- Så här kontrollerar du ett certifikats återkallningsstatus
- Risker med en utgången eller oåtkomlig CRL
- Varför CRL-hälsa är viktigare nu, inte mindre
- Vem äger detta: Påverkan och åtgärder per team
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


