
Felsökning av LDAP- problem kan verka knepigt, och det är där den här bloggen bör hjälpa dig på din felsökningsresa. Vi kommer att diskutera två scenarier som bör lösa dina LDAP-fel.
Scenario 1
Det här scenariot tar hänsyn till att ditt certifikat inte publicerades i Active Directory . Kör följande kommandon för att lösa problemet:
För att lösa AIA-problem: certutil -dspublish -f RootCA
För att lösa CDP-problem: certutil -dspublish -f
Om problemet finns för den utfärdande CA:n måste du ersätta RootCA med SubCA och använda den utfärdande CA:ns värdnamn.
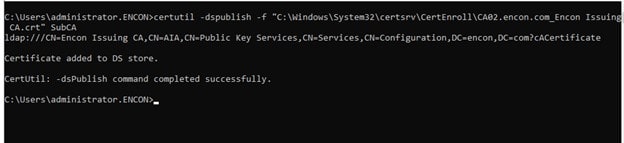
Efter detta kan du kontrollera om certifikatet finns i Active Directory eller inte.
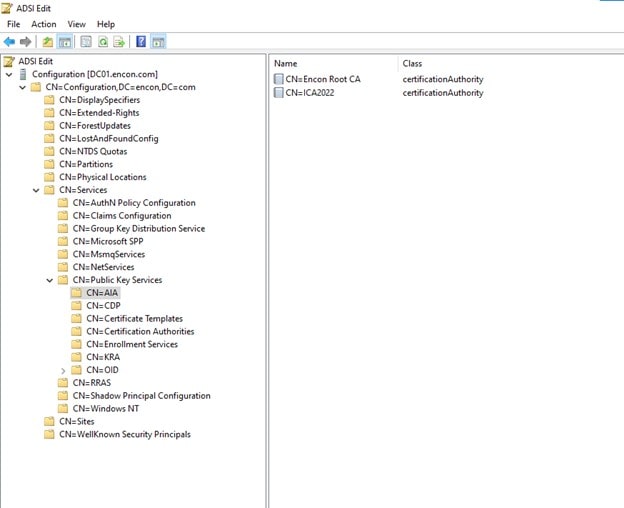
För att göra det, logga in på domänkontrollanten och öppna adsiedit.msc, anslut till konfiguration, och sedan kan vi navigera till tjänster > Public Key Services > AIA och kontrollera de aktuella certifikaten. Om certifikaten finns och du fortfarande får det felet, följ då scenario 2.
Scenario 2
Om scenario 1 inte löser problemet kan det vara möjligt att LDAP-URL:en konfigurerades felaktigt när AIA-punkterna konfigurerades på din rot-CA.
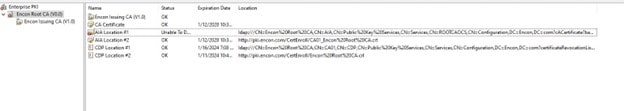
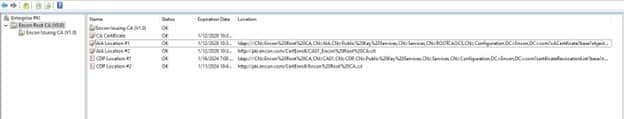
För att lösa detta, öppna först PKIView.msc för att kontrollera vilken LDAP-URL din PKI letar efter. I det här scenariot letar min PKI efter:
ldap:///CN=Encon%20Root%20CA,CN=AIA,CN=Public%20Key%20Services,CN=Tjänster,CN=ROOTCAOCS,CN=Konfiguration,DC=Encon,DC=com?cACertificate?base?objectClass=certificationAuthority
Men certifikatet är publicerat den:
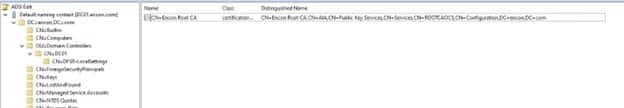
CN=Encon Root CA, CN=AIA, CN=Public Key Services, CN=Tjänster, CN=Konfiguration, DC=encon, DC=com
Du kan kontrollera det unika namnet på objektet som finns i ADSIedit.msc.
För att lösa detta skulle vi följa stegen:
-
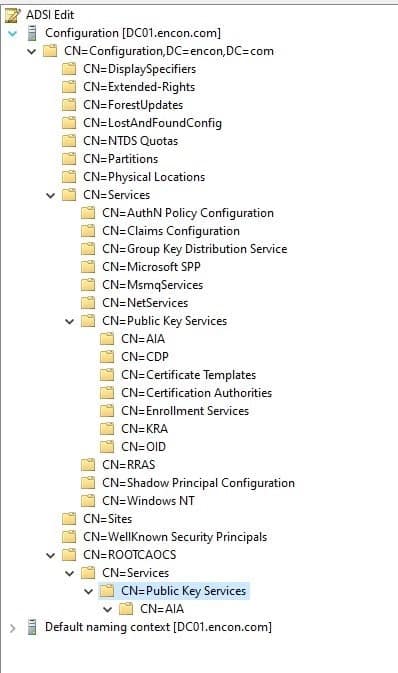
Skapa en ny containerstruktur i din domänpartition
CN=Encon%20Root%20CA,CN=AIA,CN=Public%20Key%20Services,CN=Tjänster,CN=ROOTCAOCS,CN=Konfiguration,DC=Encon,DC=com
-
Skapa ett objekt under Konfiguration
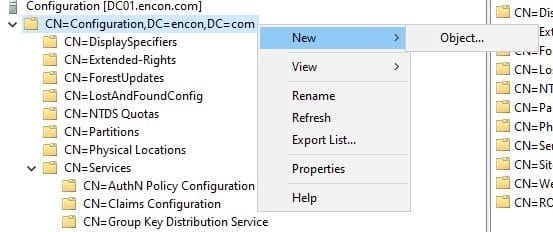
-
Välj objektklassen "container"
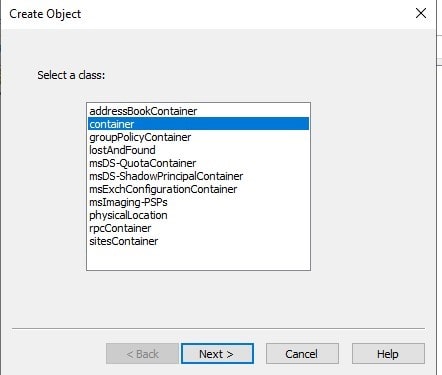
-
Ange det exakta värdet ROOTCAOCS som markerat ovan
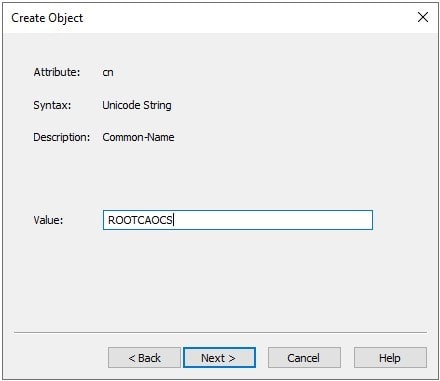
-
Klicka på Slutför
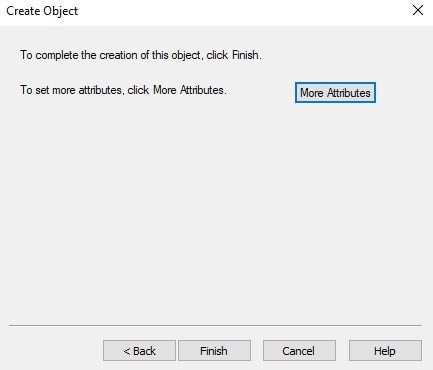
-
Följ steg 2–5 för att skapa ytterligare containrar i ROOTCAOCS > Tjänster > Public Key Services > AIA
-
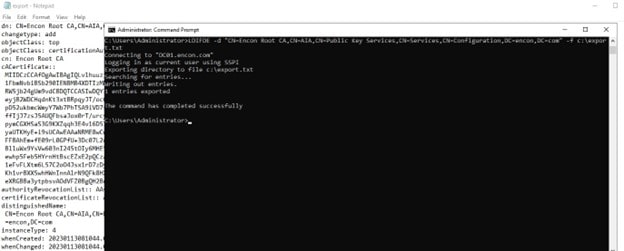
Kör kommandot på domänkontrollanten för att extrahera det publicerade objektet
LDIFDE -d ” CN=Encon Root CA, CN=AIA, CN=Public Key Services, CN=Tjänster, CN=Konfiguration, DC=encon, DC=com” -fc:\export.txt
-
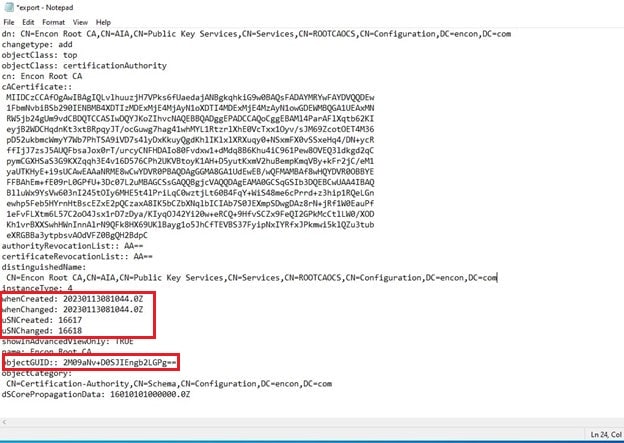
Gör ändringar i export.txt där du ersätter det befintliga dn-et med LDAP-URL:en som din PKI letar efter.
CN=Encon Root CA, CN=AIA, CN=Public Key Services, CN=Tjänster, CN=ROOTCAOCS, CN=Konfiguration, DC=encon, DC=com
Du måste också ta bort GUID, USN-information och annan information.
-
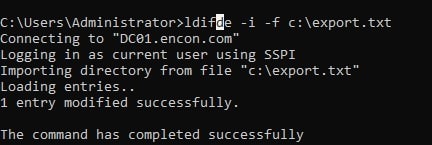
Publicera u ldifde -i -fc:\export.txt
-
Objektet borde nu vara på sin nya plats
-
PKI-vyn borde inte visa några fel
Slutsats
Problem med CDP- och AIA LDAP-platser kan vara knepiga. Felaktig konfiguration kan ofta orsaka problem som kan vara svårare att spåra. Detta borde lösa alla LDAP-URL-problem som du kan stöta på i din PKI-miljö. LDAP-problem kan vara knepiga ibland, men om scenario 1 inte löser problemet, kommer scenario 2 definitivt att göra det.

