- Beskrivning
- Key Takeaways
- Vad är kodsignering?
- Varför kodsignering är viktigt för efterlevnad av kreditvärderingsregler
- Säker start: Bygga förtroendekedjan
- HSM:ernas avgörande roll
- Bästa praxis för CRA-anpassad kodsignering
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Beskrivning
Cyber Resilience Act (CRA) är en EU-förordning som syftar till att förbättra cybersäkerhet och digital motståndskraft för alla produkter med digitala element, inklusive IoT-enheter, medicintekniska produkter och industriella system. Den fastställer gemensamma standarder för hårdvaru- och mjukvaruprodukter som ansluts direkt eller indirekt till en enhet eller ett nätverk.
Enligt CRA måste tillverkare säkerställa säkerhet under hela produktens livscykel (artikel 13) genom att uppfylla krav som att rapportera säkerhetsincidenter och tillhandahålla automatiska säkerhetsuppdateringar, vilket betonar den avgörande vikten av säker kodning och utvecklingsmetoder i dessa olika digitala produkter.
Att inte följa CRA är kostsamt, med potentiella böter på upp till 15 miljoner euro eller 2.5 % av den globala omsättningen. Detta understryker behovet av starka kryptografiska kontroller, säker kodsignering och heltäckande integritet i programvaruleveranskedjan för att säkerställa kontinuerlig efterlevnad av CRA-regler och digitalt förtroende.
CRA-anpassad kodsignering, definierad: ett kodsigneringsprogram där varje kontroll, nyckellagring, åtkomstseparation, tidsstämpling, återkallelse, revisionsloggning, mappas till en specifik CRA-artikel, med en tydlig linje dragen mellan vad förordningen uttryckligen föreskriver och vad som är en starkt rekommenderad praxis för att uppnå dess bredare mål för inbyggd säkerhet, stödd av bevis som en överensstämmelsebedömning faktiskt kan verifiera.
Key Takeaways
- Inte all god kodsigneringspraxis är ett bokstavligt mandat från CRA; flera, som MFA för signeringsåtkomst eller separata test-/produktionsnycklar, är starkt rekommenderade sätt att uppfylla en bredare riskbaserad skyldighet som CRA uttryckligen anger. Skillnaden är viktig för hur du dokumenterar efterlevnad.
- Den här sidan kartlägger individuella CRA-anpassade kodsigneringsrutiner till specifika artiklar, krav för krav. För den dubbla regimarkitekturen som kombinerar CRA med CA/Browser Forum-omröstningskrav och en konsoliderad åtgärdschecklista, se CRA-efterlevnadsarkitektur för säker kodsignering.
- CA/Browser Forums HSM-mandat (FIPS 140-2 nivå 2 eller högre, giltigt från och med 1 juni 2023) gäller alla offentligt betrodda kodsigneringsnycklar oavsett CRA:s omfattning; CRA-efterlevnad ersätter inte den baslinjen, den ligger ovanpå den.
- En trasig förtroendekedja kräver inte en stulen nyckel: BootHole-sårbarheten äventyrade säker start genom en brist i GRUB2:s signaturverifieringslogik, med giltiga nycklar och säker start aktiverad överallt.
Vad är kodsignering?
Kodsignering är som en digital stämpel som bevisar att programvara eller uppdateringar kommer från en betrodd källa och inte har ändrats. Det fungerar med ett par specialnycklar, en privat och en offentlig, som hjälper till att verifiera programvarans identitet och säkerställa att den är säker att använda.
Det finns två huvudtyper av kodsigneringscertifikat:
- Standardcertifikat: Dessa ger grundläggande bevis på att programvaran kommer från rätt utgivare och inte har ändrats.
- Utökad validering (EV) certifikatDessa går ett steg längre genom att kräva strängare identitetskontroller och extra säkerhetsåtgärder, som att lagra nycklar på säker hårdvara. Produkter som följer Cyber Resilience Act använder ofta EV-certifikat eftersom de erbjuder högre förtroende och minskar varningar när användare installerar programvaran.
Kort sagt, kodsignering hjälper användare att lita på programvara genom att bekräfta var den kommer ifrån och säkerställa att den är säker och omanipulerad.
Hur kodsignering fungerar
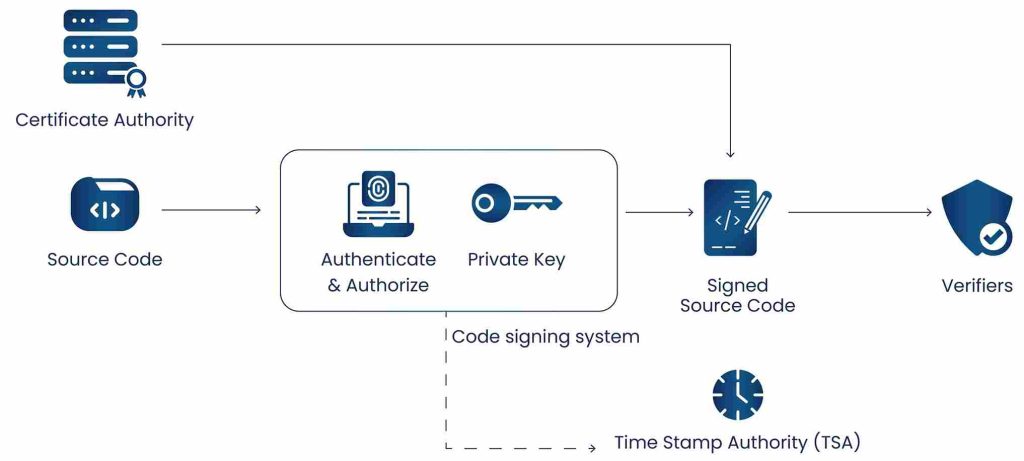
- Skapa ett unikt fingeravtryck: En kryptografisk hash (som SHA-256) genereras från programvaran. Denna hash fungerar som ett unikt digitalt fingeravtryck; om även en enda byte ändras, ändras även fingeravtrycket.
- Generera den digitala signaturen: Utgivaren krypterar hashkoden med sin privata nyckel, vilket skapar en digital signatur som är unik för både programvaran och undertecknaren.
- Bifoga identitetsbevis: Den digitala signaturen och ett kodsigneringscertifikat (som inkluderar utgivarens publika nyckel och verifierade identitet) medföljer programvaran.
- Verifierar koden: När användare laddar ner eller installerar programvaran använder deras system den offentliga nyckeln för att verifiera signaturen. Om den matchar programvarans aktuella hashkod bekräftas koden som äkta och opåverkad.
Varför kodsignering är viktigt för efterlevnad av kreditvärderingsregler
Kodsignering spelar en viktig roll för att uppfylla kreditvärderingsinstitutens krav genom att säkerställa att programvaran är autentisk, pålitlig och skyddad från manipulation. Den stöder direkt flera viktiga områden för efterlevnad:
- Säkerhet i leveranskedjanKodsignering är avgörande för efterlevnad av kreditvärderingsregler eftersom det direkt stärker leveranskedjans säkerhet genom att verifiera äktheten och integriteten hos varje programvarukomponent, inklusive beroenden som är benägna att manipuleras eller insättas i felaktigt skick. Detta säkerställer att programvara som levereras till användare är betrodd och manipulationsfri, vilket uppfyller kritiska kreditvärderingsregler för programvaruintegritet, spårbarhet och leveranskedjan riskreducering.
- Integritetsskydd: CRA kräver att programvara, kommandon och konfigurationer förblir skyddade från obehöriga ändringar (artikel 6 och bilaga I specificerar tekniska cybersäkerhetskrav). Kodsignering uppfyller detta genom att använda kryptografiska signaturer för att bevisa att programvaran inte har modifierats sedan den signerades, vilket skyddar både utvecklare och slutanvändare från komprometterad kod.
- SecureBoot: Enligt CRA måste enheter verifiera programvarans äkthet i varje steg av starten (artiklarna 6 och 13, med stöd av bilaga I). Säkra startmekanismer är beroende av kodsignering för att etablera en förtroendekedja, som börjar med hårdvarubaserade rötter och sträcker sig genom varje lager av firmware och programvara som laddas under starten.
- Säkra uppdateringar: För att följa CRA-standarder får enheter endast acceptera autentiska och tillförlitliga programuppdateringar (artiklarna 5, 6 och 13). Kodsignering säkerställer att uppdateringar verifieras före installation, vilket skyddar system från skadliga eller obehöriga modifieringar.
- Granskbarhet och spårbarhet: Efterlevnad av kreditvärderingsinstitut kräver att organisationer visar kontroll och ansvarsskyldighet över programvarusigneringsprocesser (artiklarna 13 och 31). Kodsigneringssystem genererar omfattande revisionsloggar som registrerar vem som signerade vad, när och med vilka nycklar, vilket ger tydliga bevis under kreditvärderingsinstitutens överensstämmelsesbedömningar.
Säker start: Bygga förtroendekedjan
Säker start är en hörnsten i CRA-efterlevnad och säkerställer att endast autentiserad och omodifierad kod körs varje gång en enhet slås på. Det etablerar en förtroendekedja, en stegvis valideringsprocess som börjar i hårdvaran och sträcker sig genom varje programvarulager i systemet.
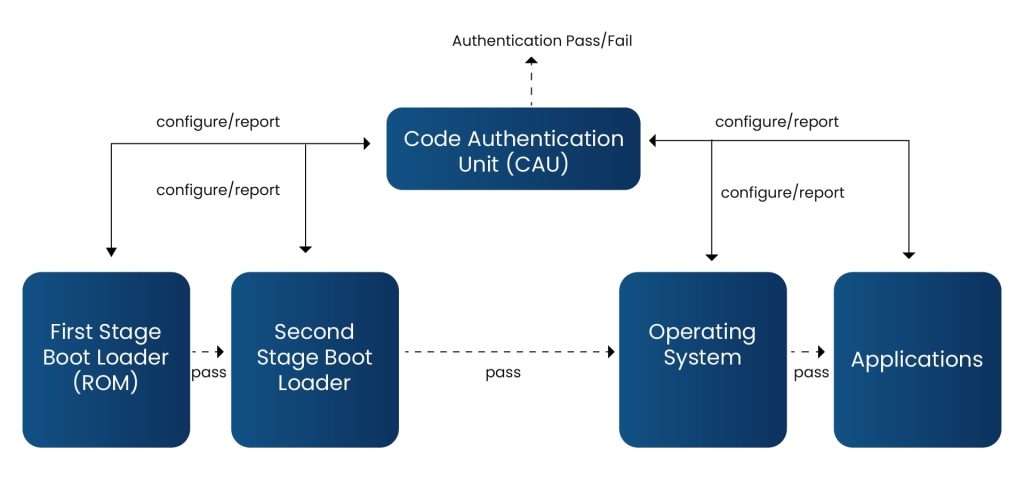
- Hårdvaruroten för förtroende (RoT): Den säkra startprocessen börjar med hårdvarubaserad förtroendekod, vanligtvis en oföränderlig start-ROM inbäddad direkt i enhetens kisel. Verkliga implementeringar av hårdvarubaserad förtroendekod inkluderar tekniker som Trusted Platform Module (TPM) och Secure Enclave. Dessa moduler lagrar och skyddar hårdkodade offentliga nyckelhashar eller rotsigneringsnycklar som inte kan ändras efter tillverkning. När enheten startas är denna ROM eller säkra modul den första att köras, vilket förankrar förtroendekedjan för allt som laddas härnäst.
- Bootloader-verifiering och kryptografisk smidighetEfter att säker start har påbörjats verifierar start-ROM:n starthanterarens digitala signatur med hjälp av en betrodd offentlig nyckel som lagras i säker hårdvara (t.ex. TPM eller Secure Enclave). Om verifieringen misslyckas stoppas enheten eller går in i återställningsläge för att blockera obehörig kod. När den har validerats kontrollerar starthanteraren efterföljande programvarukomponenter som sekundära starthanterare eller operativsystemkärnan. Dessa steg kan uppdateras för att förbättra säkerheten eller anta nya kryptografiska algoritmer utan att bryta förtroendekedjan.
- Verifiering av operativsystem och applikation: Efter att kärnan och de centrala OS-komponenterna har laddats fortsätter säker start sin valideringskedja. Den verifierar integriteten hos rotfilsystem, drivrutiner och applikationer på användarnivå och kör dem endast om deras kryptografiska signaturer är giltiga. I mer avancerade system kan detta skydd utvidgas till firmware, krypterade filsystem och enskilda applikationer, vilket säkerställer att förtroendet bevaras i varje operationslager.
- Implementering i verkligheten: I praktiken använder säker start branschstandardkryptografi, vanligtvis RSA eller ECC för digitala signaturer och SHA-256 för hashing. Varje steg i startprocessen signeras av en betrodd instans, och alla uppdateringar eller konfigurationsändringar måste valideras innan de körs. Många moderna enheter implementerar också certifikatbaserade nyckelhierarkier och utnyttjar... Hårdvarusäkerhetsmoduler (HSM) att förvara privata nycklar säkert.
Om denna förtroendekedja någonsin bryts, till exempel om en läckt eller opatchad nyckel låter en angripare smyga in en skadlig bootloader, kan säkra startskydd misslyckas helt. Sårbarheten "BootHole" är ett tydligt exempel där angripare utnyttjade brister i GRUB2:s signaturkontroller för att ta kontroll över enheter, trots att säker start var aktiverad. Detta visar varför CRA-täckta enheter måste använda stark kryptografi, skydda signeringsnycklar och hålla säkerhetsuppdateringar uppdaterade för att undvika dessa risker.
HSM:ernas avgörande roll
Att skydda de privata nycklar som används för kodsignering är avgörande. Om dessa nycklar komprometteras kan angripare distribuera skadlig programvara som verkar legitim. För att förhindra detta måste kodsigneringsnycklar lagras i HSM:er, manipulationssäkra enheter som säkert genererar, lagrar och använder kryptografiska nycklar utan att exponera dem för programvara eller extern åtkomst.
Sedan den 1 juni 2023 kräver CA/Browser Forum att alla privata nycklar för kodsignering ska lagras på hårdvara som är certifierad enligt FIPS 140-2 nivå 2 eller högre (eller motsvarande standard) för att erhålla betrodda kodsigneringscertifikat. Många moderna HSM:er uppfyller också den nyare FIPS 140-3-standarden, vilket erbjuder ett framtidssäkert alternativ. Dessutom stöder dessa HSM:er ofta fjärr- och molnbaserad signering med säker attestering, vilket gör det möjligt för distribuerade team att säkert hantera kryptografiska nycklar utan att kompromissa med säkerheten. Detta förbättrar säkerheten i programvaruleveranskedjan och överensstämmer med uppdaterade cybersäkerhetsstandarder.
Fördelarna med HSM inkluderar:
- Icke-extraherbara nycklar skyddade inuti HSM.
- Manöverdetektering med automatisk nyckelförstöring vid intrångsförsök.
- Rollbaserad åtkomstkontroll, vilket säkerställer att endast behörig personal har åtkomst till nycklar.
- Oföränderliga granskningsloggar för alla kryptografiska operationer.
Bästa praxis för CRA-anpassad kodsignering
Tabellen nedan skiljer vad CRA faktiskt kräver från vad som är en starkt rekommenderad praxis för att uppfylla den, eftersom att blanda ihop de två är ett vanligt dokumentationsfel under en överensstämmelsebedömning.
| Tjänst | Status | CRA-grund |
|---|---|---|
| Åtkomstkontroll och säker nyckelhantering | Krävs | Artikel 13 (1) (c) |
| Specifik mekanism: MFA eller rollbaserad åtkomst | Rekommenderas (inte ett specifikt mandat från kreditvärderingsinstitutet) | Stöder den allmänna skyldigheten i artikel 13(1)(c) |
| Tidsstämpling av signerade artefakter | Rekommenderad | Stöder spårbarhetsmålen i artikel 6 / bilaga I |
| Separata test- och produktionssigneringsnycklar | Rekommenderas (ej uttryckligen specificerat) | Stöder artikel 13:s riskbaserade miljöseparation |
| Manipulationssäker revisionsloggning och teknisk dokumentation | Krävs | Artikel 31 |
| Förhandssignering av skadlig programvara/sårbarhetsskanning | Obligatoriskt (produkter måste levereras utan kända sårbarheter som kan utnyttjas) | Bilaga I |
| Periodisk nyckelrotation | Rekommenderad | Stöder hantering av sårbarheter enligt artikel 13(1)(c) och bilaga I del II |
| Automatiserad signering i kontrollerade CI/CD-pipelines | Krävs (noggrann kontroll av produktions-/uppdateringsprocesser) | Artikel 13 (1) (b) |
| Dokumenterad, testad återkallelseprocedur | Obligatorisk (snabb incidentrespons) | Artikel 13 e |
Förnyelsekadens enligt nuvarande omröstningsregler
Oberoende av CRA självt har CA/Browser Forum minskat den maximala giltighetstiden för offentligt betrodda kodsigneringscertifikat till 460 dagar för certifikat som utfärdats den 1 mars 2026 eller senare. Oavsett vilken CRA-anpassad nyckelhanteringsprocess du bygger bör du anta förnyelse ungefär var 15:e månad, inte den 39-månaderstakt som många team var vana vid, eftersom ett certifikatförfall blockerar signering av nya utgåvor oavsett hur CRA-kompatibel resten av pipelinen är.
Hur krypteringskonsulting kan hjälpa
Encryption Consulting erbjuder CodeSign Secure , en omfattande kodsigneringslösning i företagsklass som är utformad för att hjälpa organisationer att uppfylla strikta cybersäkerhetskrav som de som föreskrivs av EU:s kreditvärderingsmyndighet (CRA).
CodeSign Secure adresserar viktiga utmaningar inom efterlevnad av kreditvärderingsregler genom att tillhandahålla:
- HSM-baserad nyckelskyddPrivata signeringsnycklar förvaras säkert i FIPS 140-2 nivå 3-certifierade HSM:er, vilket säkerställer noll risk för nyckelexponering eller stöld, helt i linje med branschkrav och bästa praxis som är avgörande för efterlevnad av kreditvärderingsregler.
- Automatisering och CI/CD-integrationLösningen integreras sömlöst med populära DevOps-pipelines och automatiserade byggarbetsflöden, vilket säkerställer att säkerhet aldrig hindrar utvecklingshastighet eller innovation.
- Policytillämpning och detaljerad åtkomstkontrollOrganisationer kan definiera och tillämpa detaljerade säkerhetspolicyer, automatisera signeringsbehörigheter och kontrollera hanteringen av signeringslivscykeln i olika team, vilket stöder CRA:s revisions- och ansvarskrav.
- Omfattande revisionsspårDetaljerad händelseloggning, godkännanden på flera nivåer och kvorumkontroller säkerställer att varje signeringsåtgärd spåras, valideras och uppfyller kraven, vilket förenklar kreditvärderingsinstitutens överensstämmelsebedömningar.
- Skalbara distributionsmodellerEncryption Consulting stöder moln-, hybrid- och lokala implementeringar, vilket gör det möjligt för organisationer av alla storlekar att implementera robust kodsignering utan onödiga infrastrukturkostnader.
- Stöd för hybridsigneringsalgoritmer (traditionella och PQC): Vi möjliggör användning av både traditionella kryptografiska algoritmer som RSA och ECC (ECDSA) och postkvantkryptering (PQC) algoritmer som ML-KEM, ML-DSA, LMS och mer i hybridsigneringsarbetsflöden. Detta säkerställer långsiktig motståndskraft mot framväxande kvanthot hos digitala signaturer.
En organisation som tillverkade IoT-enheter stod inför utmaningar med efterlevnad av CRA-regler, särskilt när det gällde att hantera kodsigneringsnycklar på ett säkert sätt och att bevisa spårbarhet för varje release. Vi åtgärdade dessa problem genom att integrera HSM:er i deras miljö för nyckelskydd, flerfaktorsautentisering för åtkomst och automatiserad kodsignering i deras CI/CD-pipeline. Manipulationssäker granskningsloggning aktiverades också för att uppfylla CRA:s strikta spårbarhets- och dokumentationskrav, medan starka procedurer för nyckelåterkallelse säkerställde att alla komprometterade nycklar snabbt kunde ogiltigförklaras, vilket var avgörande för CRA:s sårbarhetshantering och incidenter.
Slutsats
Att följa EU:s CRA handlar om att bygga förtroende för varje kodrad som din organisation levererar. Kodsignering, i kombination med säker start och HSM:er, säkerställer att endast verifierad, manipulationsfri programvara når användare och enheter. Organisationer rekommenderas att utföra en gapanalys för CRA eller granska sina nuvarande arbetsflöden för kodsignering för att identifiera och åtgärda efterlevnadsbrister.
Korrekt implementerad efterlevnad av CRA-krav minskar risker i leveranskedjan, möjliggör säkra uppdateringar och främjar användarförtroende, samtidigt som det skyddar signeringsnycklar, upprätthåller revisionsspår och integrerar kodsignering i utvecklingsarbetsflöden stärker säkerhetsställningen och säkerställer fullständig anpassning till CRA-kraven.
Med Encryption Consultings CodeSign Secure kan du automatisera och förenkla efterlevnad, skydda din programvaruleveranskedja och hålla innovationen igång på ett säkert sätt. I dagens uppkopplade värld är säker kodsignering inte bara ett steg i efterlevnad; det är hur du bevisar att din programvara är pålitlig.
Vanliga frågor om partihandel med mat och dryck
Kräver CRA specifikt kodsignering?
CRA nämner inte ”kodsignering” som ett krav för en artikel, men dess integritets-, säkerhets- och spårbarhetsskyldigheter enligt artiklarna 6, 13 och bilaga I är svåra att uppfylla utan det i praktiken. Kodsignering är den praktiska mekanism som de flesta tillverkare använder för att uppfylla dessa skyldigheter, inte ett separat namngivet mandat.
Är flerfaktorsautentisering vid signeringsåtkomst ett krav för CRA?
Inte uttryckligen. Artikel 13(1)(c) kräver lämplig åtkomstkontroll och säker nyckelhantering generellt; MFA är ett starkt rekommenderat sätt att uppfylla den skyldigheten, inte ett namngivet krav i sig.
Hur skiljer sig detta från Encryption Consultings andra artikel om efterlevnad av kreditvärderingsinstitut?
Den här sidan mappar individuella kodsigneringsrutiner till specifika CRA-artiklar, ett krav i taget. CRA-efterlevnadsarkitektur för säker kodsignering täcker den bredare arkitekturen, inklusive hur CRA-skyldigheter interagerar med separata CA/Browser Forum-certifikatregler på samma signeringsinfrastruktur, och tillhandahåller en konsoliderad åtgärdschecklista.
Kan en bruten förtroendekedja uppstå utan en stulen signeringsnyckel?
Ja. BootHole-sårbarheten äventyrade säker start genom en brist i hur GRUB2 kontrollerade signaturer, inte genom nyckelstöld. Nycklarna förblev giltiga och säker start förblev aktiverad hela tiden; själva verifieringslogiken var den svaga punkten.
- Beskrivning
- Key Takeaways
- Vad är kodsignering?
- Varför kodsignering är viktigt för efterlevnad av kreditvärderingsregler
- Säker start: Bygga förtroendekedjan
- HSM:ernas avgörande roll
- Bästa praxis för CRA-anpassad kodsignering
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck