
- Key Takeaways
- Varför postkvantkryptografi behövs
- Hur PQC fungerar: Svåra problem, inte fysik
- De slutgiltiga NIST PQC-standarderna
- Där PQC tillämpas
- En relaterad men annorlunda teknik: Quantum Key Distribution (QKD)
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Sätt postkvantkryptografi i arbete
Postkvantkryptografi (PQC) fungerar genom att använda matematiska problem som är svåra för både klassiska och kvantdatorer att lösa, såsom strukturerade gitterproblem. Till skillnad från dagens RSA och ECC kan dessa inte brytas av Shors algoritm. PQC körs på vanliga datorer. NIST:s slutgiltiga standarder är FIPS 203 (ML-KEM) för nyckelutbyte och FIPS 204 (ML-DSA) och FIPS 205 (SLH-DSA) för signaturer.
Postkvantkryptografi (PQC) fungerar genom att ersätta matematiken bakom dagens kryptografi med publika nyckelringar med nya problem som inte ens kvantdatorer kan lösa effektivt. Medan RSA och ECC förlitar sig på faktorisering och diskreta logaritmer (vilket Shors algoritm bryter), använder PQC familjer som strukturerade gitter och hashbaserade konstruktioner. Den körs på vanliga datorer, och de slutgiltiga NIST- standarderna är FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) och FIPS 205 (SLH-DSA).
Först, en viktig skillnad: PQC är inte QKD
Två väldigt olika saker förväxlas ofta. Postkvantkryptografi (PQC) är en uppsättning klassiska, matematikbaserade algoritmer som körs på vanliga datorer och hårdvara och motstår attacker från kvantdatorer; detta är vad NIST standardiserade i FIPS 203, 204 och 205. Kvantkryptografi, vanligtvis Quantum Key Distribution (QKD), är annorlunda: den använder ljusets fysik (fotoner) och speciell hårdvara för att distribuera nycklar, och dess säkerhet vilar på fysikens lagar snarare än på svåra matematiska problem. Den här artikeln fokuserar på hur PQC fungerar, vilket är den praktiska, standardiserade väg som de flesta organisationer kommer att använda. QKD behandlas kortfattat i slutet som en relaterad men separat teknik.
Key Takeaways
- PQC fungerar genom att basera kryptografi på matematiska problem som tros vara svåra för både klassiska och kvantdatorer, till skillnad från RSA och ECC, som Shors algoritm förstör.
- PQC körs på vanliga datorer och hårdvara; det kräver inte kvantkomponenter.
- De huvudsakliga PQC-familjerna är gitterbaserade, hashbaserade, kodbaserade och multivariata; NISTs valda standarder är gitterbaserade och hashbaserade.
- NIST slutförde de första PQC-standarderna i augusti 2024: FIPS 203 (ML-KEM) för nyckelutbyte, FIPS 204 (ML-DSA) och FIPS 205 (SLH-DSA) för signaturer.
- PQC skiljer sig från Quantum Key Distribution (QKD): PQC är matematikbaserad programvara; QKD är fysikbaserad och kräver speciell hårdvara.
Varför postkvantkryptografi behövs
Dagens kryptografi med publika nyckelr, RSA , Elliptic Curve Cryptography (ECC) och Diffie-Hellman, håller internet säkert genom att förlita sig på matematiska problem som vanliga datorer inte kan lösa inom rimlig tid: faktorisering av enorma tal och beräkning av diskreta logaritmer. År 1994 visade Peter Shor att en tillräckligt kraftfull kvantdator kunde lösa just dessa problem effektivt, vilket skulle bryta RSA och ECC . Symmetriska algoritmer som AES och hashfunktioner som SHA-256 påverkas mycket mindre (en kvantalgoritm som kallas Grovers försvagar dem bara blygsamt, och större nyckelstorlekar kompenserar). Så kvanthotet är direkt riktat mot kryptografi med publika nyckelr, och postkvantkryptografi finns för att ersätta det med algoritmer som kvantdatorer inte kan bryta.
Hur PQC fungerar: Svåra problem, inte fysik
Kärnidén bakom PQC är att bygga kryptografi på matematiska problem som förblir svåra även för kvantdatorer. Det finns ingen enskild metod; istället finns det flera familjer, var och en baserad på en annan typ av svårt problem:
- Gitterbaserad: Baserat på svårigheten att hitta korta vektorer eller lösa ekvationer i högdimensionella gitter (Learning With Errors och Module-LWE). Gitterscheman erbjuder en stark balans mellan säkerhet, nyckelstorlek och hastighet, vilket är anledningen till att NISTs primära standarder är gitterbaserade.
- Hashbaserad: Byggda enbart på säkerheten hos kryptografiska hashfunktioner (som SHA-2/SHA-3). Eftersom de förlitar sig på välkänd hashning ses de som ett konservativt alternativ med hög tillförlitlighet, särskilt för signaturer.
- Kodbaserad: Baserat på svårigheten att avkoda generella felkorrigeringskoder, en metod som studerats sedan 1970-talet (McEliece). Mycket väl utprovad, men ofta med stora nyckelstorlekar.
- Multivariat: Baserat på svårigheten att lösa system av multivariata polynomekvationer. Användbart för vissa signaturscheman, även om flera har misslyckats, vilket understryker behovet av noggrann utvärdering.
I samtliga fall är principen densamma: välj ett problem som är lätt att använda för legitima parter (som innehar en nyckel) men beräkningsmässigt omöjligt att reversera, inte ens med en kvantdator. Eftersom dessa är matematiska är PQC-algoritmer vanlig programvara som kan köras på de datorer, servrar, telefoner och enheter vi redan använder.
De slutgiltiga NIST PQC-standarderna
Efter en flerårig utvärdering i flera omgångar som började 2016, slutförde NIST de första postkvantstandarderna i augusti 2024. Dessa är algoritmerna som definierar hur PQC fungerar i praktiken:
| Standard | Algoritm (tidigare namn) | Typ | Syfte |
|---|---|---|---|
| FIPS 203 | ML-KEM (Kyber) | Gitterbaserad | Nyckelinkapsling / nyckelutbyte |
| FIPS 204 | ML-DSA (Dilitium) | Gitterbaserad | Digitala signaturer (primära) |
| FIPS 205 | SLH-DSA (SPHINCS+) | Hash-baserad | Digitala signaturer (säkerhetskopiering) |
ML-KEM (Module-Lattice Key Encapsulation Mechanism) används för att säkert etablera delade hemliga nycklar, en post-kvantum-ersättning för kvantumsårbart nyckelutbyte. ML-DSA (Module-Lattice Digital Signature Algorithm) är den primära standarden för digitala signaturer. SLH-DSA (Stateless Hash-Based Digital Signature Algorithm) tillhandahåller ett signaturschema byggt på hashfunktioner, en matematiskt annorlunda säkerhetskopia ifall gittermetoder någonsin försvagas. En fjärde algoritm, FN-DSA (FALCON), förväntas följa som FIPS 206. I verkliga implementeringar rullas dessa ofta ut i hybridläge, där en post-kvantum-algoritm paras ihop med en klassisk algoritm så att säkerheten gäller även om man får en oväntad brist under övergången.
Där PQC tillämpas
Eftersom PQC är en drop-in-ersättning för befintlig kryptografi med offentlig nyckel, gäller den varhelst den kryptografin används idag:
- Finansiella tjänster: Skyddar onlinetransaktioner och känsliga uppgifter inom finans, så att inspelad trafik inte kan dekrypteras senare av en kvantdator.
- Regering och försvar: Att säkra långlivade regerings- och militärhemligheter, vilka är mest exponerade för 'skörda nu, dekryptera senare".
- Sjukvård: Skydd av patientjournaler och forskning som måste förbli konfidentiell i årtionden.
- Sakernas internet och enheter: Säkra enhetskommunikation och firmware/kodsignering, inklusive för begränsade IoT-enheter.
- Internetinfrastruktur: TLS, VPN-tjänster, PKI, och certifikat, grunden för säker kommunikation, uppdateras för att stödja PQC och hybridlägen.
En relaterad men annorlunda teknik: Quantum Key Distribution (QKD)
Det är värt att förstå QKD, eftersom det ofta förväxlas med PQC. QKD är inte matematikbaserad programvara; den använder kvantmekanikens fysik för att låta två parter (traditionellt kallade Alice och Bob) dela en hemlig nyckel, med egenskapen att varje tjuvlyssnare (Eva) stör kvanttillstånden och därför kan detekteras. Två välkända protokoll illustrerar det:
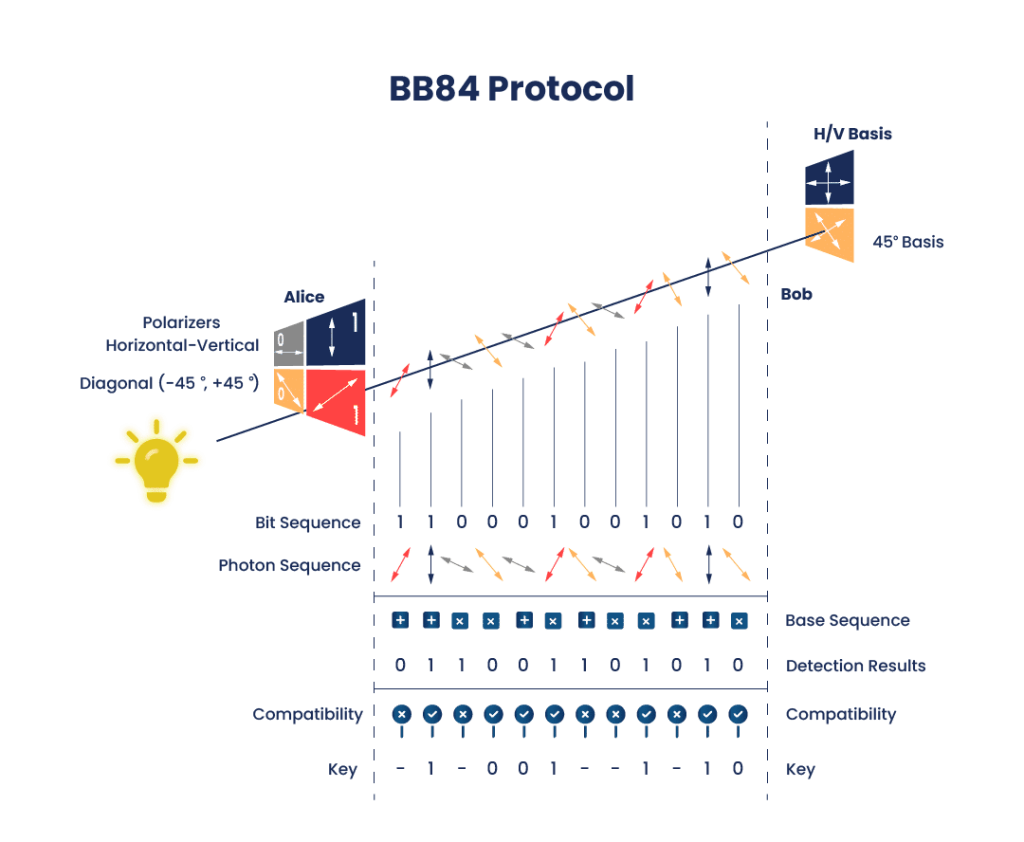
- BB84 (osäkerhetsprincipen): Använder polariseringen av enskilda fotoner. Alice kodar bitar med slumpmässigt valda polarisatorinställningar; Bob mäter med sina egna slumpmässiga inställningar; de behåller bara de bitar där deras inställningar matchade. Eftersom mätning av en foton stör den (Heisenbergs osäkerhetsprincip) introducerar en tjuvlyssnare detekterbara fel. Relaterade varianter inkluderar B92 (två tillstånd), SSP (sex tillstånd) och SARG04.
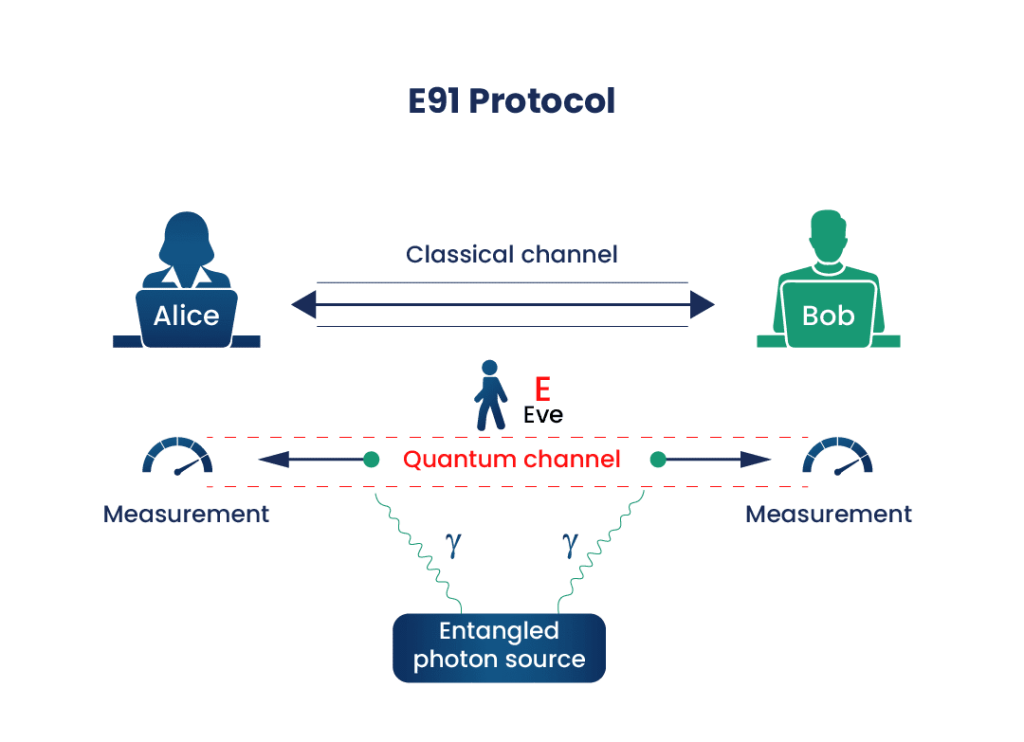
- E91 (trassling): Använder par av sammanflätade fotoner som delas mellan Alice och Bob. Deras mätningar korrelerar, och ett statistiskt test (baserat på Bells olikhet) avslöjar om en tjuvlyssnare är närvarande.
QKD är kraftfullt i teorin, men det är inte ovillkorligt säkert i praktiken: verklig hårdvara har sårbarheter. Artikelns egna exempel, Photon Number Splitting (PNS)-attacken (där en avlyssnare skummar fotoner från multifotonpulser) och faked-state-attacker (där en avlyssnare förfalskar detektorn), visar att implementeringsdetaljer är viktiga. QKD kräver också specialiserad hårdvara och dedikerade länkar, vilket begränsar dess räckvidd. För de flesta organisationer är PQC, standardiserad, programvarubaserad och distribuerbar på befintliga system, den praktiska vägen till kvantresistens, medan QKD förblir ett specialiserat komplement i specifika högsäkerhetsmiljöer.
PQC kontra QKD i korthet
PQC: klassiska matematikbaserade algoritmer (lattice, hash-baserade, etc.); körs på vanliga datorer och nätverk; standardiserad av NIST (FIPS 203/204/205); en drop-in-ersättning för RSA/ECC.
QKD: fysikbaserad nyckeldistribution med hjälp av fotoner; kräver speciell kvanthårdvara och dedikerade länkar; säkerhet baserad på fysikens lagar men begränsad av implementering i verkligheten; ett nischkomplement, inte en generell ersättning.
Hur krypteringskonsulting hjälper
Att förstå hur PQC fungerar är det första steget; att driftsätta det är det riktiga arbetet. Encryption Consultings PQC-rådgivningstjänster tillhandahåller expertledd kryptografisk bedömning, en migreringsstrategi anpassad till de slutgiltiga NIST-standarderna (ML-KEM, ML-DSA, SLH-DSA) och IR 8547-tidslinjen, samt praktisk implementering, inklusive hybriddriftsättningar. Tillsammans med kryptografisk upptäckt och inventering ( CBOM ) hjälper vi dig att hitta var kvantumsårbara algoritmer finns och övergå till kvantsäker kryptografi med förtroende. Stöds av ISO/IEC 27001:2022 och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Hur fungerar postkvantkryptografi?
Postkvantkryptografi fungerar genom att basera kryptering och signaturer på matematiska problem som anses svåra för både klassiska och kvantdatorer, såsom att hitta korta vektorer i högdimensionella gitter. Till skillnad från RSA och ECC, vars underliggande problem (faktorisering och diskreta logaritmer) kan lösas med Shors algoritm på en kvantdator, motstår dessa nya problem kvantattacker. PQC körs som vanlig programvara på befintliga datorer. NIST:s slutgiltiga standarder inkluderar ML-KEM (FIPS 203) för nyckelutbyte och ML-DSA (FIPS 204) och SLH-DSA (FIPS 205) för signaturer.
Är postkvantkryptografi samma sak som kvantkryptografi?
Nej, de är olika. Postkvantkryptografi (PQC) är klassiska, matematikbaserade algoritmer som körs på vanliga datorer och motstår kvantattacker; det är detta som NIST standardiserade. Kvantkryptografi, vanligtvis Quantum Key Distribution (QKD), använder fysiken hos fotoner och speciell hårdvara för att distribuera nycklar, med säkerhet baserad på fysikens lagar. PQC är en praktisk, mjukvarubaserad, drop-in-ersättning för dagens kryptografi med offentliga nyckelr, medan QKD är en specialiserad hårdvaruteknik som används i nischade miljöer med hög säkerhet. Termerna är ofta förväxlade men inte utbytbara.
Vilka matematiska problem baseras PQC på?
PQC använder flera familjer av svåra problem. Gitterbaserade scheman (som ML-KEM och ML-DSA) förlitar sig på svårighetsgraden hos problem i högdimensionella gitter, såsom Learning With Errors, och erbjuder en stark balans mellan säkerhet och prestanda. Hashbaserade scheman (som SLH-DSA) förlitar sig endast på säkerheten hos hashfunktioner. Kodbaserade scheman förlitar sig på avkodning av felkorrigerande koder, och multivariata scheman förlitar sig på att lösa system av polynomekvationer. NIST:s primära standarder är gitterbaserade, med ett hashbaserat alternativ som en konservativ backup.
Vilka är NIST:s post-kvantumstandarder?
NIST slutförde de första postkvantkryptografistandarderna i augusti 2024. FIPS 203 är ML-KEM (tidigare Kyber), en gitterbaserad algoritm för nyckelinkapsling och nyckelutbyte. FIPS 204 är ML-DSA (tidigare Dilithium), en gitterbaserad algoritm och den primära signaturstandarden. FIPS 205 är SLH-DSA (tidigare SPHINCS+), ett hashbaserat signaturschema som fungerar som en matematiskt annorlunda backup. En fjärde algoritm, FN-DSA (FALCON), förväntas som FIPS 206. Det här är de algoritmer som organisationer bör anta för att bli kvantresistenta.
Kräver PQC särskild hårdvara?
Nej. Det är en av dess främsta fördelar jämfört med kvantnyckeldistribution. Postkvantkryptografi implementeras i programvara med hjälp av standardmatematik, så den körs på datorer, servrar, telefoner och enheter som redan används. Detta gör den till en praktisk, skalbar ersättning för befintlig kryptografi med offentliga nycklar, som kan distribueras genom programvaru- och firmwareuppdateringar och befintliga protokoll som TLS. Kvantnyckeldistribution kräver däremot specialiserad kvanthårdvara och dedikerade kommunikationslänkar, vilket begränsar var den kan användas.
Är QKD säkrare än PQC?
Inte på ett sätt som gör det till det bättre generella valet. QKD:s säkerhet är baserad på fysikens lagar, vilket är tilltalande i teorin, men verklig QKD-hårdvara har visat sårbarheter (såsom fotonnummerdelning och fejkade tillståndsattacker), och den kräver specialiserad utrustning och dedikerade länkar. PQC är standardiserad, körs på vanliga system och kan distribueras överallt där befintlig kryptografi används. För de allra flesta organisationer är PQC den praktiska vägen till kvantresistens, medan QKD fortfarande är ett nischkomplement för specifika högsäkerhetsscenarier.
Sätt postkvantkryptografi i arbete
Att veta hur PQC fungerar är början; de slutgiltiga standarderna är redo att driftsättas idag. Utforska Encryption Consultings PQC-rådgivningstjänster för att bedöma din kvantrisk och bygga en migreringsplan till ML-KEM, ML-DSA och SLH-DSA.
- Key Takeaways
- Varför postkvantkryptografi behövs
- Hur PQC fungerar: Svåra problem, inte fysik
- De slutgiltiga NIST PQC-standarderna
- Där PQC tillämpas
- En relaterad men annorlunda teknik: Quantum Key Distribution (QKD)
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Sätt postkvantkryptografi i arbete