

- Key Takeaways
- Hur fungerar flerfaktorsautentisering?
- Typer av flerfaktorsautentisering
- Varför är multifaktorautentisering viktigt?
- Phishing-resistent MFA: Den nya baslinjen
- Är MFA och 2FA samma sak?
- Hur skiljer sig MFA från enkel inloggning (SSO)?
- Vad är adaptiv autentisering (adaptiv MFA)?
- Viktiga saker att veta om MFA
- Bästa praxis för implementering av MFA och SSO
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Stärk din autentiseringsstrategi
Flerfaktorsautentisering (MFA) är en säkerhetsprocess som kräver att en användare verifierar sin identitet med två eller flera oberoende faktorer, till exempel ett lösenord, en hårdvarusäkerhetsnyckel eller ett fingeravtryck, innan åtkomst till ett konto eller en applikation beviljas.
Flerfaktorsautentisering skyddar konton genom att kombinera minst två verifieringsfaktorer: något du vet (ett lösenord eller en PIN-kod), något du har (en telefon, autentiseringsapp eller säkerhetsnyckel) och något du är (ett fingeravtryck eller en ansiktsskanning). Även om en angripare stjäl lösenordet förblir kontot skyddat eftersom de återstående faktorerna fortfarande krävs.
Key Takeaways
- MFA kräver två eller flera oberoende verifieringsfaktorer hämtade från tre kategorier: något du vet, något du har och något du är.
- En studie från Microsoft Research från 2023 visade att MFA minskar risken för kontoinbrott med 99.22 procent, och med 98.56 procent även när inloggningsuppgifter redan har läckt.
- NIST SP 800-63B-4, publicerad i juli 2025, kräver att tjänster som bedömts på Authentication Assurance Level 2 (AAL2) erbjuder ett nätfiskebeständigt alternativ som FIDO2/WebAuthn.
- PCI DSS 4.0.1 Krav 8.4.2 har krävt MFA för alla användare som har åtkomst till kortinnehavarens datamiljö, administrativt eller på annat sätt, sedan den 31 mars 2025.
- CISA klassificerar FIDO2/WebAuthn och PKI-baserad autentisering som de enda nätfiskeresistenta MFA-metoderna; SMS-engångslösenord är den svagaste vanliga formen.
Hur fungerar flerfaktorsautentisering?
MFA fungerar genom att kombinera verifieringsfaktorer från minst två av tre oberoende kategorier, så en enda stulen autentiseringsuppgift räcker aldrig för att bevilja åtkomst. MFA är en kärnkomponent i identitets- och åtkomsthantering (IAM): där en lösenordsinloggning har en felpunkt, tvingar MFA en angripare att besegra varje ytterligare faktor separat.
Något du vet
Detta är ett svar på ett lösenord, en PIN-kod eller en säkerhetsfråga, och det fungerar som första försvarslinjen. Kunskapsfaktorer är också de lättaste att stjäla: de kan nätfiskas, gissas, läckas i dataintrång eller extraheras genom social ingenjörskonst. Starka, unika lösenord hjälper, och säkerhetsfrågor tillför lite på egen hand, vilket är just därför MFA parar ihop kunskapsfaktorer med något som är svårare att kopiera.
Något du har
Detta är ett fysiskt föremål i din ägo: en telefon som tar emot ett engångslösenord (OTP), en autentiseringsapp som Google Authenticator eller Microsoft Authenticator som genererar tidsbegränsade koder, eller en hårdvarusäkerhetsnyckel som en YubiKey. Även om en angripare känner till ditt lösenord kan de inte slutföra inloggningen utan enheten.
Något du är
Detta omfattar biometri: fingeravtryck, ansiktsigenkänning och röstmönster. Biometriska egenskaper är svåra att replikera och är nu standard i bankappar, hälsovårdssystem, myndigheter och moderna telefoner och bärbara datorer. Plattformsautentiserare som Windows Hello och Apple Touch ID kombinerar en biometrisk kontroll med enhetsbundna kryptografiska nycklar, vilket förvandlar bekvämlighet till verkligt stark autentisering.
Ett verkligt exempel på MFA
När du loggar in på ditt bankkonto anger du först ditt användar-ID och lösenord (något du vet). Banken ber sedan om ett engångslösenord som skickas till din telefon eller genereras i bankens app (något du har). Vissa bankappar lägger till en tredje faktor, ett fingeravtryck eller en ansiktsskanning (något du är). En angripare som knäcker lösenordet kan fortfarande inte komma in utan din telefon eller dina biometriska uppgifter.
Typer av flerfaktorsautentisering
MFA-metoder sträcker sig från SMS-koder till hårdvarusäkerhetsnycklar, och de skiljer sig mycket åt i hur väl de motstår nätfiske. Tabellen nedan visar de vanligaste metoderna och var var och en är svag.
| Metod | Hur det fungerar | Säkerhetsanteckningar |
| lösenord | Kunskapsfaktorn som de flesta inloggningar börjar med | Svagast på egen hand; nätfiskebar, gissningsbar och återanvänds ofta |
| E-postkoder | En engångskod skickad till din inkorg | Misslyckas helt om själva e-postkontot är komprometterat |
| SMS/samtal engångskoderna | Ett engångslösenord som skickas via sms eller röstsamtal | Sårbar för SIM-byte och realtidsnätfiskeöverföring; svagaste vanliga MFA-formuläret enligt CISA |
| Authenticator-appar | Tidsbaserade OTP:er (TOTP) genererade på enheten | Starkare än SMS; inte kopplat till ett telefonnummer, fortfarande nätfiskbart via falska inloggningssidor |
| Pushmeddelanden | Godkänn eller neka uppmaning i en mobilapp | Känslig för pushbombningar; nummermatchning minskar men eliminerar inte risken för nätfiske |
| Biometri | Verifiering av fingeravtryck, ansikte eller röst | Svår att replikera; starkast när den är bunden till en enhetsnyckel, som i lösenord |
| Hårdvarunycklar / lösenord (FIDO2) | Kryptografisk utmaning signerad av en säkerhetsnyckel eller plattformsautentiserare | Nätfiskebeständig; inloggningsuppgifterna fungerar bara på den legitima webbplatsen |
| Magiska länkar | En inloggningslänk skickad till användaren via e-post | Bekvämt; ärver alla svagheter hos e-postkontot |
| Social inloggning | Autentisering delegerad till Google, Facebook eller Apple | Bekvämt; säkerheten beror helt på det länkade plattformskontot |
| Säkerhetsfrågor | Förinställda svar som bara användaren borde känna till | Svag; svaren är ofta gissningsbara eller offentligt upptäckbara |
| Adaptiv autentisering | Riskbaserad upptrappning med hjälp av kontextsignaler | Tillför friktion endast när risken är hög; styrkan beror på de faktorer den utmanar |
Varför är multifaktorautentisering viktigt?
MFA är viktigt eftersom det eliminerar den enda felpunkt som lösenord skapar, och den uppmätta effekten på kontokompromettering är dramatisk.
- Förbättrad säkerhet: En studie från Microsoft Research 2023 av Azure Active Directory-konton visade att MFA minskar risken för intrång med 99.22 procent för hela populationen, och med 98.56 procent även för konton vars inloggningsuppgifter redan hade läckt.
- Minskad risk för cyberattacker: MFA minskar nätfiske, kopiering av inloggningsuppgifter och lösenordssprayning eftersom ett stulet lösenord inte längre öppnar kontot. Efter att Google automatiskt registrerat fler än 150 miljoner användare i tvåstegsverifiering rapporterade de en minskning med 50 procent av komprometterade konton bland dessa användare.
- Krav på överensstämmelse: MFA är nu inskrivet i större ramverk snarare än att bara rekommenderas. PCI DSS 4.0.1 Krav 8.4.2 föreskriver MFA för all åtkomst till kortinnehavarens datamiljö från och med den 31 mars 2025, och NIST SP 800-63B-4 definierar de autentiseringsnivåer som tillsynsmyndigheter och revisorer hänvisar till.
- Skydd för känslig information: För organisationer som hanterar finansiella register, personuppgifter eller immateriella rättigheter minskar MFA kraftigt risken för att läckta autentiseringsuppgifter leder till ett dataintrång.
- Säkra moln- och hybridmiljöer: Molnkonsoler är nåbara var som helst, vilket gör stark autentisering till den primära åtkomstkontrollen. AWS har tillämpat MFA för root-användare i etapper sedan maj 2024 och utökat kravet till root-användare över alla kontotyper i juni 2025.
Phishing-resistent MFA: Den nya baslinjen
Nätfiskebeständig MFA använder kryptografisk autentisering kopplad till den legitima webbplatsen, så inloggningsuppgifter kan inte avlyssnas, vidarebefordras eller skrivas in på en falsk inloggningssida. Den starkaste MFA:n ger användarna ingenting att skriva in och angriparna ingenting att stjäla.
Inte alla MFA-metoder håller måttet mot moderna attacker. Adversary-in-the-middle-nätfiskepaket vidarebefordrar engångskoder i realtid, push-bombningar sliter ut användare tills de godkänner en bedräglig uppmaning, och SIM-byte omdirigerar SMS-koder till en angriparstyrd enhet. CISA:s faktablad om implementering av nätfiskeresistenta MFA (oktober 2022) rangordnar MFA-former från starkast till svagast och identifierar endast två nätfiskeresistenta implementeringar: FIDO2/WebAuthn-autentisering och PKI-baserad autentisering som PIV-smartkort.
FIDO2 kombinerar W3C WebAuthn-standarden med FIDO Alliances CTAP-protokoll. Autentiseringsuppgifterna är ett offentligt-privat nyckelpar kopplat till den verkliga domänen, så en signatur som produceras för en liknande nätfiskesajt är helt enkelt ogiltig. Lösenord, som marknadsförs av Apple, Google och Microsoft, ger samma kryptografi till konsumentkonton genom plattformsbiometri.
NIST SP 800-63B-4, publicerad i juli 2025, gör riktningen tydlig: tjänster som bedöms vid AAL2 måste erbjuda ett nätfiskeresistent autentiseringsalternativ, och ingen engångslösenordsmetod kvalificerar sig. Där nätfiskeresistent MFA inte kan implementeras ännu rekommenderar CISA nummermatchning på push-meddelanden som en interimistisk kontroll.
Är MFA och 2FA samma sak?
Nej. Tvåfaktorsautentisering (2FA) är en delmängd av MFA som använder exakt två verifieringsfaktorer, medan MFA täcker alla metoder som använder två eller fler.
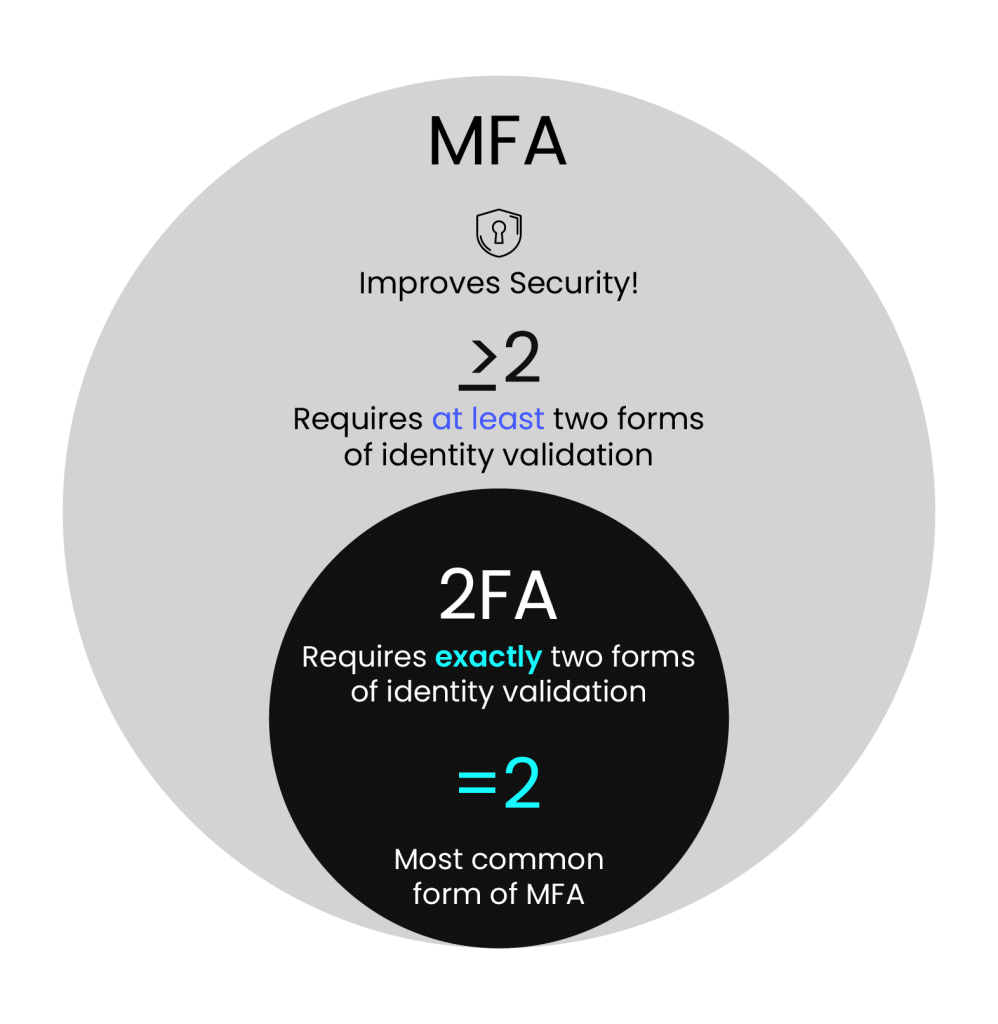
| Attribut | Tvåfaktorautentisering (2FA) | Multifaktorautentisering (MFA) |
| Antal faktorer | Exakt två | Två eller flera |
| Typisk kombination | Lösenord plus en engångskod eller appkod | Lösenord plus enhet plus biometri, i valfri kombination av kategorier |
| Förhållande | Varje 2FA-installation är en form av MFA | MFA är paraplybegreppet |
| Säkerhetstak | Begränsat om båda faktorerna är nätfiskebara | Högre; kan kräva en nätfiskeresistent faktor |
Överväg internetbank. Med 2FA anger du ditt lösenord och sedan en engångskod. Med en tredje faktor tillagd blockeras en angripare som har stulit både ditt lösenord och ditt telefonnummer fortfarande av fingeravtryckskontrollen. Att kombinera faktorer från olika kategorier är det som höjer ribban.
Hur skiljer sig MFA från enkel inloggning (SSO)?
MFA stärker hur en användare bevisar identitet, medan enkel inloggning (SSO) minskar hur ofta användaren måste bevisa den. SSO låter en användare autentisera sig en gång och sedan komma åt flera anslutna appar utan att logga in igen. Google-konton är ett vardagligt exempel: logga in på Gmail och du går till Drive, Kalender, Dokument och YouTube utan att ange inloggningsuppgifter igen.
De två löser olika problem och fungerar bäst tillsammans. SSO koncentrerar autentisering till en enda händelse, vilket gör den händelsen till ett högvärdigt mål; att skydda den med MFA minskar gapet. De flesta organisationer frontar därför sin SSO-portal med centraliserad MFA , vilket ger användarna en stark inloggning istället för många svaga.
Vad är adaptiv autentisering (adaptiv MFA)?
Adaptiv autentisering, även kallad riskbaserad MFA, justerar verifieringsnivån till risken för varje inloggningsförsök. Systemet poängsätter kontextuella och beteendemässiga signaler, inklusive användarens plats, roll, enhet, nätverk och inloggningstid, och ökar autentiseringen endast när poängen motiverar det. En anställd som öppnar en företagsapplikation från ett kafé på en personlig telefon kan bli ombedd att ange en ytterligare kod efter att ha angett inloggningsuppgifter, eftersom det okända nätverket höjer riskpoängen. Samma anställd som loggar in från kontorsnätverket på en hanterad bärbar dator klarar det med ett enda steg. Konventionell MFA utmanar alla identiskt vid varje inloggning; adaptiv MFA reserverar friktionen för de inloggningar som ser riskabla ut, vilket håller säkerheten hög utan att slita på legitima användare.
Viktiga saker att veta om MFA
Några praktiska punkter är viktiga före och efter att du aktiverar MFA.
- Du kan välja din andra faktor: Alternativen inkluderar autentiseringsappar, säkerhetsnycklar för hårdvara, lösennycklar, biometri och engångslösenord via SMS eller e-post. Välj det starkaste alternativet som tjänsten stöder.
- Det börjar bli standardpraxis: Google, Microsoft, Apple och AWS kräver nu eller använder som standard MFA för känsliga åtgärder och privilegierade konton istället för att bara erbjuda det.
- MFA skyddar dig även efter ett lösenordsläckage: Återanvända lösenord leder till att inloggningsuppgifter inte fylls i. Med MFA aktiverat kan ett läckt lösenord ensamt inte öppna kontot.
- Vissa tjänster använder adaptiv MFA: Det extra steget visas endast under misstänkta omständigheter, till exempel en ny enhet eller plats, vilket gör att dagliga inloggningar går snabbt.
- MFA är enkel att använda: Installationen tar vanligtvis några få klick i kontoinställningarna, och det extra steget vid inloggning tar några sekunder.
- MFA är viktigt för delade konton: För en delad företagspostlåda eller ett samarbetsverktyg begränsar MFA åtkomsten till behöriga teammedlemmar även om det delade lösenordet läcker ut.
Bästa praxis för implementering av MFA och SSO
Tio metoder skiljer en MFA-utrullning som håller sig kvar från en som användare dirigerar runt.
- Bedöm dina säkerhetsbehov först: Kartlägg vilka användare, system och applikationer som hanterar känslig data och distribuera MFA till områden med högst risk innan det utvidgas överallt.
- Föredra metoder som är resistenta mot nätfiske: Välj FIDO2-säkerhetsnycklar, lösennycklar eller plattformsbiometri framför SMS-engångslösenord, som förblir exponerade för SIM-byte och relänätfiske.
- Använd adaptiv MFA där det passar: Kontextmedveten förbättring håller friktionen låg vid rutinmässiga inloggningar och höjer ribban när enheten, nätverket eller platsen ser ovanlig ut.
- Integrera MFA med SSO: En stark, MFA-skyddad inloggning till SSO-portalen slår många svaga inloggningar utspridda över olika applikationer.
- Tillämpa MFA på alla kritiska system: Täcka administrativa konton, VPN, molnkonsoler och alla system som innehåller reglerade data; PCI DSS 4.0.1 kräver det redan för varje användare som vidrör kortinnehavarens datamiljö.
- Utbilda dina användare: Förklara varför MFA finns, hur man registrerar sig och hur man känner igen push-bombning och OTP-relay-försök så att godkännandetrötthet inte blir den svaga länken.
- Övervaka och granska autentiseringsaktivitet: Granska loggar för misslyckade försök, ovanliga platser och avvikande godkännandemönster och varna för dem.
- Tillhandahåll säkerhetskopieringsmetoder: Utfärda återställningskoder eller en sekundär verifierad faktor så att en borttappad telefon inte leder till en utelåsning eller en öppning i helpdesk-miljön genom social engineering.
- Granska policyer regelbundet: Granska MFA-inställningar mot nuvarande riktlinjer såsom NIST SP 800-63B-4, och avveckla svaga faktorer när starkare faktorer implementeras.
- Koppla MFA med rollbaserad åtkomstkontroll: RBAC begränsar vad ett konto kan nå, så även ett komprometterat, MFA-förbigått konto har en liten explosionsradie.
Hur krypteringskonsulting hjälper
Encryption Consultings krypteringsrådgivningstjänster hjälper organisationer att utforma autentiseringsstrategier som passar deras riskprofil och efterlevnadsskyldigheter. En djupgående krypteringsbedömning granskar era nuvarande autentiseringsmekanismer, mäter brister mot standarder som NIST SP 800-63B-4 och PCI DSS 4.0.1, och levererar en färdplan för nätfiskeresistent MFA i lokala, moln- och hybridmiljöer. Stöds av ISO/IEC 27001:2022- och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Vad är multifaktorautentisering, enkelt uttryckt?
Flerfaktorsautentisering innebär att du bevisar vem du är på två eller flera olika sätt innan ett konto släpper in dig. Vanligtvis anger du ett lösenord och bekräftar sedan en andra faktor, till exempel en kod från en autentiseringsapp, en säkerhetsnyckel eller ett fingeravtryck. Om en angripare stjäl ditt lösenord kan de fortfarande inte logga in utan den andra faktorn.
Är flerfaktorsautentisering samma sak som tvåfaktorsautentisering (2FA)?
Nej. Tvåfaktorsautentisering (2FA) är en delmängd av flerfaktorsautentisering som använder exakt två verifieringsfaktorer, till exempel ett lösenord plus en engångskod. MFA är den bredare kategorin och täcker alla metoder som använder två eller fler faktorer, inklusive trefaktorinställningar som lägger till biometri. Varje 2FA-implementering kvalificerar som MFA, medan MFA i sig kan omfatta tre eller fler faktorer.
Vad är nätfiskeresistent MFA?
Nätfiskebeständig MFA använder kryptografi med offentlig nyckel som är bunden till den legitima webbplatsen, så det finns ingen kod som en angripare kan använda för att fånga upp eller lura en användare att skriva. CISA känner igen två implementeringar: FIDO2/WebAuthn-autentisering, som inkluderar lösenord och hårdvarusäkerhetsnycklar, och PKI-baserad autentisering som PIV-smartkort. NIST SP 800-63B-4 kräver att tjänster som bedömts vid AAL2 erbjuder ett nätfiskebeständigt alternativ.
Är SMS-baserad MFA fortfarande säker att använda?
SMS-engångslösenord är bättre än ett enda lösenord, och de är fortfarande den svagaste vanliga MFA-metoden. De är sårbara för SIM-byte, SS7-avlyssning och nätfiskesidor som vidarebefordrar koder i realtid. CISA rekommenderar att man byter till FIDO2/WebAuthn där det är möjligt och behandlar SMS som en reservlösning. NIST SP 800-63B-4 klassificerar ingen engångslösenordsmetod som nätfiskeresistent.
Hur effektivt är MFA för att förhindra kontokomprometterade?
En studie av Azure Active Directory-konton från Microsoft Research från 2023 visade att MFA minskar risken för intrång med 99.22 procent i hela befolkningen och med 98.56 procent för konton vars inloggningsuppgifter redan hade läckt. Google rapporterade en minskning med 50 procent av intrångskomprometterade konton efter att ha automatiskt registrerat fler än 150 miljoner användare i tvåstegsverifiering. Effektiviteten är högst med nätfiskeresistenta metoder.
Vad är adaptiv MFA?
Adaptiv MFA, även kallad riskbaserad autentisering, utvärderar signaler som plats, enhet, användarroll och inloggningstid innan man bestämmer hur mycket verifiering som ska krävas. En bekant användare på en känd företagsenhet kan logga in med ett enda steg, medan en inloggning från en ny enhet eller ovanlig plats utlöser en ytterligare utmaning. Den balanserar säkerhet med användarbekvämlighet.
Stärk din autentiseringsstrategi
Redo att täppa till luckorna i hur din organisation autentiserar användare? Utvärdera din krypterings- och autentiseringsstrategi med en krypteringsbedömning eller prata med en krypteringskonsult.
- Key Takeaways
- Hur fungerar flerfaktorsautentisering?
- Typer av flerfaktorsautentisering
- Varför är multifaktorautentisering viktigt?
- Phishing-resistent MFA: Den nya baslinjen
- Är MFA och 2FA samma sak?
- Hur skiljer sig MFA från enkel inloggning (SSO)?
- Vad är adaptiv autentisering (adaptiv MFA)?
- Viktiga saker att veta om MFA
- Bästa praxis för implementering av MFA och SSO
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Stärk din autentiseringsstrategi