
- Key Takeaways
- Varför behöver nätverksenheter NDES istället för standarddomänautentisering?
- Hur fungerar NDES-registreringsprocessen?
- Vilka är de bästa säkerhetsrutinerna för att köra NDES?
- Vilka är fördelarna med att centralisera enhetsregistrering via NDES?
- NDES-registreringsprocess
- Bästa praxis för NDES-säkerhet
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Automatisera registrering av nätverksenhetscertifikat
Network Device Enrollment Service (NDES) är en roll i Active Directory Certificate Services som låter routrar, switchar och andra nätverksenheter utan domänautentiseringsuppgifter begära och ta emot digitala certifikat via Simple Certificate Enrollment Protocol (SCEP).
NDES är en Windows Server-roll, tillgänglig sedan Windows Server 2008 R2, som fungerar som en registreringsutfärdare mellan nätverksenheter och en certifieringsutfärdare . Den använder SCEP så att enheter som saknar domänuppgifter, till exempel routrar och brandväggar, kan begära, ta emot och förnya certifikat utan manuell konfiguration på varje enhet.
Key Takeaways
- NDES har levererats som en Active Directory Certificate Services (AD CS)-roll sedan Windows Server 2008 R2.
- Den använder Simple Certificate Enrollment Protocol (SCEP) för att överbrygga enheter som inte kan inneha domänautentiseringsuppgifter med en certifieringsutfärdare.
- Registreringsflödet använder ett engångslösenord: en administratör begär det från NDES och konfigurerar sedan enheten för att skicka det med certifikatbegäran.
- Bästa praxis är en tvåårig giltighetsperiod för enhetscertifikatmallar för att minska förnyelsekostnaderna, jämfört med ettårigt standardvärde för IPsec-offlineförfrågningsmallen.
- Om du inaktiverar NDES-tjänsten när den inte aktivt registrerar enheter rensas cachade engångslösenord och ett annars öppet utfärdandefönster stängs.
Varför behöver nätverksenheter NDES istället för standarddomänautentisering?
Routrar, brandväggar, switchar och andra nätverksenheter kan vanligtvis inte lagra eller presentera domänuppgifter på samma sätt som en användares arbetsstation kan. NDES löser detta genom att agera som registreringsmyndighet i en SCEP- utbyte, och stå mellan enheten och certifieringsmyndigheten så att enheten aldrig behöver domänuppgifter alls.
Hur fungerar NDES-registreringsprocessen?
NDES-registreringen sker genom nio samordnade steg mellan enheten, en administratör, NDES och certifikatutfärdaren.
- Nätverksenheten genererar ett offentligt-privat nyckelpar.
- En administratör begär ett engångslösenord från NDES.
- NDES kontrollerar administratörens behörigheter mot Active Directory.
- NDES utfärdar engångslösenordet när verifieringen har lyckats.
- Administratören konfigurerar enheten med lösenordet och pekar den mot organisationens PKI.
- Enheten skickar en registreringsbegäran till NDES.
- NDES vidarebefordrar den validerade begäran till CA-servern.
- CA utfärdar ett certifikat för enheten.
- NDES hämtar certifikatet från CA:n och levererar det till enheten.
Vilka är de bästa säkerhetsrutinerna för att köra NDES?
- Lås servern: kör guiden Säkerhetskonfiguration för att härda IIS och andra tjänster som är installerade på NDES-värden.
- Begränsa medlemskap i lokal administratör: begränsa den lokala administratörsgruppen till endast PKI-administratörer och ge endast den gruppen rättigheter till interaktiv inloggning, fjärrinloggning, batchinloggning och tjänstinloggning.
- Förläng giltighetstiden för enhetscertifikat: skapa en certifikatmall för version 2 med två års giltighetstid för signering, kryptering eller allmänna enhetscertifikat, eftersom standardmallen för IPsec-offlineförfrågningar är begränsad till ett år.
- Inaktivera NDES vid inaktivitet: att stoppa tjänsten förhindrar obehörig utfärdande och rensar alla oanvända engångslösenord från tjänstens cache.
Vilka är fördelarna med att centralisera enhetsregistrering via NDES?
- Nätverkssäkerhet: certifikat verifierar enhetens identitet, vilket minskar risken för att obehöriga enheter ansluter till nätverket.
- Centraliserad enhetshantering: administratörer hanterar certifikatbaserad autentisering för många enheter från en konsol istället för att konfigurera varje enhet manuellt.
- Skalbarhet: NDES är byggt för att hantera certifikatregistrering för stora grupper av nätverksenheter i en företagsmiljö.
NDES-registreringsprocess
NDES-registreringsprocessen omfattar flera viktiga komponenter:
- Enhet/Klient: Klienter är de nätverksenheter (router, switch etc.) som kräver certifikat.
- NDES-server (RA): Registreringsmyndigheten (RA) fungerar som en mellanliggande server som överbryggar kommunikationen mellan klientenheten och certifieringsmyndigheten.
- Certifieringsutfärdarens server (CA): CA-servern utfärdar certifikat baserat på fördefinierade policyer och validerar enhetsförfrågningar som vidarebefordras av NDES.
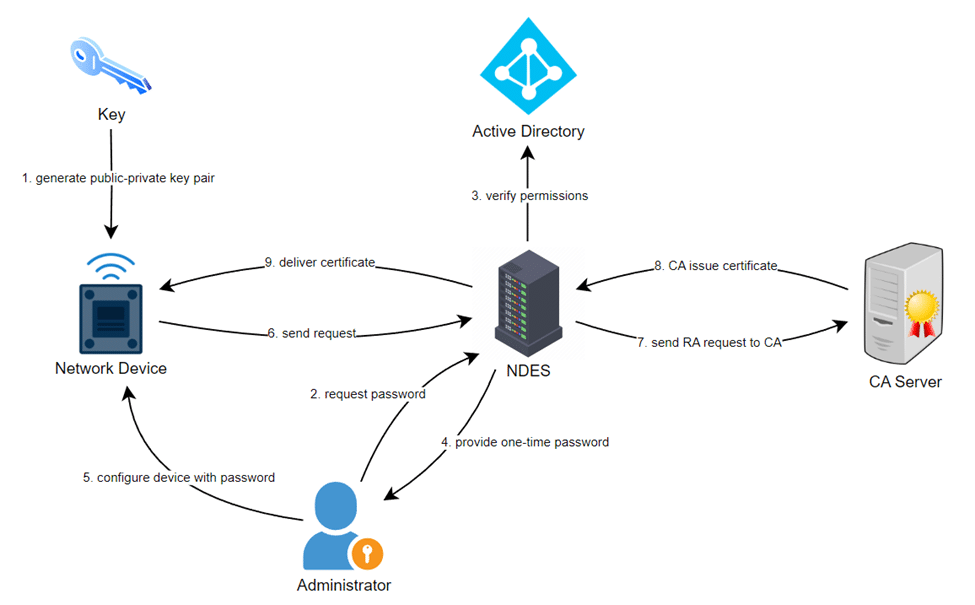
Den övergripande registreringsprocessen inkluderar:
- Nyckelgenerering: Inledningsvis genereras ett offentligt-privat nyckelpar på nätverksenheten.
- Lösenordsförfrågan: Administratören begär ett engångslösenord från NDES.
- Kontrollera behörigheter: NDES verifierar begäran och kontrollerar administratörens behörigheter med Active Directory.
- Lösenordsleverans: Om verifieringen lyckas tillhandahåller NDES-servern ett engångslösenord till administratören.
- Enhetskonfiguration: Administratören konfigurerar enheten med lösenordet och ställer in den på att lita på organisationens PKI.
- Registreringsförfrågan: När enheten är konfigurerad skickar den en registreringsbegäran till NDES-servern.
- Vidarebefordran av begäran: NDES bekräftar registreringsbegäran och vidarebefordrar den till CA-servern.
- Certifikatutfärdande: CA validerar begäran och utfärdar ett certifikat för enheten.
- Hämtning av certifikat: NDES tar emot certifikatet från CA och levererar det till enheten.
Bästa praxis för NDES-säkerhet
-
Lås servern med hjälp av säkerhetskonfigurationsguiden
Säkerhetskonfigurationsguiden rekommenderar att du låser IIS och andra tjänster som är installerade på NDES-servern.
-
Säkerställ att systemet härdas
Minska antalet lokala administratörsgrupper så att endast PKI-administratörer ingår. Endast medlemmar i PKI-administratörsgruppen beviljas inloggningsrättigheter (interaktiv, fjärrinteraktiv, inloggning som ett batchjobb, inloggning som en tjänst).
-
Skapa enhetscertifikat med förlängd giltighetstid
Standardmallen för IPsec-certifikat (Offline Request) har bara en giltighetsperiod på ett år. Om du definierar mallar för anpassad signering, kryptering eller allmänna certifikat, överväg att skapa en certifikatmall version 2 med en giltighetsperiod på två år. En längre giltighetsperiod minskar hanteringskostnaden för att begära enhetscertifikat.
-
Inaktivera NDES-tjänsten när den inte används
Att stoppa NDES-tjänsten säkerställer att obehöriga certifikat inte utfärdas. Att stoppa tjänsten säkerställer också att all data, till exempel alla lösenord som inte användes av nätverksenheter, rensas från tjänstens cache.
Hur krypteringskonsulting hjälper
Encryption Consultings PKI-as-a-Service och PKI Services-team utformar och förstärker NDES-distributioner, inklusive placering av registreringsutfärdare, giltighetstider för certifikatmallar och rollbaserad åtkomst till NDES-värden, så att registrering av nätverksenheter förblir automatiserad och granskningsbar. Stöds av ISO/IEC 27001:2022- och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Vilket protokoll använder NDES för att utfärda certifikat?
NDES använder Simple Certificate Enrollment Protocol (SCEP). SCEP låter en nätverksenhet som inte kan inneha domänuppgifter skicka en certifikatbegäran, backad upp av ett engångslösenord, genom att NDES agerar som registreringsmyndighet gentemot certifieringsmyndigheten.
Vilka Windows Server-versioner stöder NDES?
NDES har varit tillgänglig som en Active Directory Certificate Services-roll från och med Windows Server 2008 R2, och den är fortfarande en AD CS-roll som stöds i nuvarande Windows Server-versioner.
Varför ska NDES inaktiveras när enheter inte aktivt registreras?
Att stoppa NDES-tjänsten förhindrar obehörig certifikatutfärdande och rensar alla engångslösenord som finns oanvända i tjänstens cache, vilket stänger ett fönster som en angripare annars skulle kunna använda för att begära ett bedrägligt enhetscertifikat.
Hur lång bör giltighetstiden för ett enhetscertifikat vara?
Standardmallen för IPsec offline-förfrågningar är giltig i ett år. För anpassade signerings-, krypterings- eller allmänna mallar är en giltighetsperiod på två år vanlig praxis, eftersom det minskar förnyelse- och hanteringskostnader utan att förlänga exponeringen bortom vad de flesta enheters livscykler motiverar.
Automatisera registrering av nätverksenhetscertifikat
Encryption Consultings PKI-as-a-Service kan hosta och härda din NDES roll, hantera SCEP-baserad registrering för tusentals enheter och håll certifikatmallar i linje med giltighetsperioder enligt bästa praxis. Utforska PKI-som-en-tjänst för att se hur det passar in i ditt nätverk.
- Key Takeaways
- Varför behöver nätverksenheter NDES istället för standarddomänautentisering?
- Hur fungerar NDES-registreringsprocessen?
- Vilka är de bästa säkerhetsrutinerna för att köra NDES?
- Vilka är fördelarna med att centralisera enhetsregistrering via NDES?
- NDES-registreringsprocess
- Bästa praxis för NDES-säkerhet
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Automatisera registrering av nätverksenhetscertifikat