

- Key Takeaways
- Vad är kryptografisk agilitet?
- Varför kryptoagilitet är viktigt nu
- Vad gör ett system kryptoagilt?
- Kryptoagilitet och postkvantmigrering
- Hur man börjar bygga kryptoagilitet
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Bygg kryptoagilitet före kvantdeadline
Kryptografisk agilitet (kryptoagilitet) är en organisations förmåga att snabbt och med minimal störning ändra de kryptografiska algoritmer, nycklar och protokoll som dess system använder, när en standard ändras eller en algoritm bryts.
Kryptografisk agilitet är förmågan att ersätta kryptografiska algoritmer och nycklar i dina system utan att behöva omkonstruera varje applikation. Detta är viktigt eftersom algoritmer så småningom försvagas eller blir föråldrade. Med postkvantstandarder som nu publicerats behöver organisationer kryptoagilitet för att migrera från RSA och ECC till kvantresistenta algoritmer som ML-KEM och ML-DSA inom en tidsram.
Key Takeaways
- Kryptoagilitet är förmågan att byta algoritmer, nycklar och protokoll med minimal störning.
- Det beror på att du vet var all din kryptografi finns, vilket kräver en kryptografisk inventering (CBOM).
- Den omedelbara drivkraften är migrering till postkvantkryptografi (FIPS 203, 204, 205, publicerad augusti 2024).
- Hårdkodade algoritmer och ohanterade nycklar är de största hindren för kryptoagilitet.
- Att uppnå det är en arkitektur- och styrningsinsats, inte en enskild produkt.
Vad är kryptografisk agilitet?
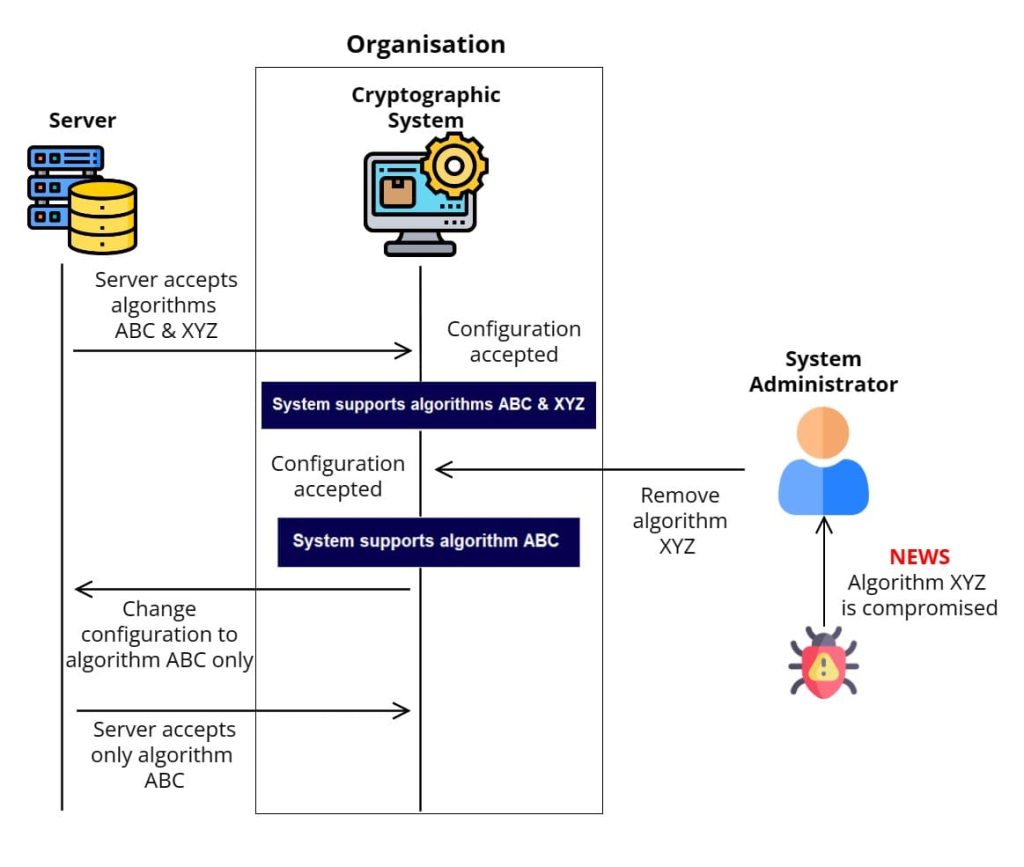
Kryptografisk agilitet är en design- och styrningsegenskap: dina system kan gå från en kryptografisk algoritm till en annan utan att behöva omkonstrueras. I en agil uppsättning hårdkodar inte applikationer en specifik algoritm eller nyckel. De anropar ett hanterat tjänste- eller abstraktionslager, så att ändra den underliggande kryptografin är en konfigurations- och utrullningsuppgift snarare än en kodomskrivning över hundratals system.
Motsatsen, som är vanlig, är kryptografi spridd genom applikationskod, inbäddad i enheter och kopplad till specifika certifikatutfärdare och nyckellagrar. I det tillståndet innebär att ändra en algoritm att hitta och redigera varje plats där den förekommer, vilket kan ta år.
Varför kryptoagilitet är viktigt nu
Den omedelbara drivkraften är postkvantkryptografi. En tillräckligt stor kvantdator skulle kunna använda Shors algoritm för att bryta RSA och elliptisk kurvkryptografi, de algoritmer som skyddar större delen av dagens internet. Som förberedelse publicerade NIST sina första postkvantstandarder i augusti 2024: FIPS 203 ( ML-KEM ), FIPS 204 (ML-DSA) och FIPS 205 (SLH-DSA).
Hotet är inte bara framtiden. I en skörd-nu-dekryptera-senare-attack registrerar en motståndare krypterad trafik idag och dekrypterar den när kvantdatorerna mognar. Data som måste förbli konfidentiell i åratal är redan i fara, vilket är anledningen till att migreringsplanering har påbörjats nu och varför kryptoagilitet är den förmåga som gör migrering möjlig.
Vad gör ett system kryptoagilt?
Kryptoagila system delar några egenskaper:
- Kryptografisk synlighet: En komplett inventering av algoritmer, nycklar, certifikat, bibliotek och protokoll, registrerade i en kryptografisk materialförteckning (CBOM).
- Abstraktion: Applikationer anropar en kryptografisk tjänst eller ett biblioteksgränssnitt snarare än att hårdkoda en specifik algoritm.
- Centraliserad nyckel- och certifikathantering: Nycklar och certifikat utfärdas och roteras från ett hanterat system, inte inbäddade i kod.
- Automation: Certifikatutfärdande, förnyelse och nyckelrotation automatiseras så att ändringar kan implementeras i stor skala.
- styrning: Tydlig ägarskap och policy för vilka algoritmer som godkänns och hur ändringar görs.
Kryptoagilitet och postkvantmigrering
Att migrera till postkvantkryptografi är det första storskaliga testet av en organisations kryptoflexibilitet. Encryption Consulting använder en strukturerad niofasstrategi som går från upptäckt till en helt migrerad, kvantklar infrastruktur:
- Bygg en kryptografisk inventering (CBOM) av varje algoritm, nyckel och certifikat som används.
- Bedöm risker och prioritera system som skyddar känsliga data med lång livslängd.
- Definiera målbaserade postkvantalgoritmer och en hybridmigreringsstrategi.
- Åtgärda hårdkodad kryptografi och centralisera hanteringen av nyckel och certifikat.
- Testa postkvantum- och hybridalgoritmer i icke-produktionsmiljöer.
- Rulla ut i faser, övervaka och bibehåll den nya hållningen över tid.
Hur man börjar bygga kryptoagilitet
Börja med synlighet. Du kan inte ändra kryptografi som du inte kan se, så det första steget är en kryptografisk inventering. Därifrån, rikta in dig först på de minst agila systemen, vanligtvis de med hårdkodade algoritmer eller ohanterade nycklar. För de underliggande koncepten, se vad en CBOM är.
Hur krypteringskonsulting hjälper
Encryption Consultings PQC Advisory använder en niofasfärdplan för att ta organisationer från kryptografisk upptäckt till en kvantumklar, kryptoagil infrastruktur. CBOM Secure bygger det kryptografiska lager som flexibilitet är beroende av, och vårt molnbaserade dataskydd och nyckelhanteringsarbete centraliserar kryptografin så att den kan ändras säkert. Allt stöds av ISO/IEC 27001:2022- och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Vad är kryptoagilitet, enkelt uttryckt?
Kryptoagilitet är förmågan att snabbt och säkert ändra krypteringen som dina system använder. Om en algoritm visar sig vara svag eller om en ny standard kommer, kan en kryptoagil organisation byta ut den i sina applikationer utan att behöva bygga om var och en. Det är den kryptografiska motsvarigheten till att kunna byta ett däck utan att designa om bilen.
Varför är kryptoagilitet viktigt för postkvantkryptografi?
Kvantdatorer kommer så småningom att bryta RSA och elliptisk-kurvkryptografi, så organisationer måste migrera till postkvantalgoritmer som ML-KEM och ML-DSA. NIST publicerade dessa standarder ( FIPS 203, 204, 205) i augusti 2024. Kryptoagilitet är det som gör den migreringen genomförbar, eftersom den låter dig ersätta algoritmer över olika system med en deadline istället för ett mödosamt projekt i taget.
Hur uppnår man kryptoagilitet?
Börja med att bygga en kryptografisk inventering (en CBOM) så att du vet var varje algoritm, nyckel och certifikat finns. Ta sedan bort hårdkodad kryptografi, centralisera nyckel- och certifikathanteringen, använd abstraktionslager så att applikationer anropar en tjänst snarare än en fast algoritm och automatisera certifikatlivscykler. Kryptoagilitet är en arkitektur- och styrningsinsats, inte ett enskilt verktyg.
Vad är skillnaden mellan kryptoagilitet och en CBOM?
En CBOM (Cryptography Bill of Materials) är en inventering av dina kryptografiska tillgångar. Kryptoagilitet är förmågan att snabbt ändra dessa tillgångar. CBOM ger dig insyn, vilket är en förutsättning, och kryptoagilitet är vad du bygger utöver den insynen. Du kan inte vara agil kring kryptografi som du inte kan se.
Är kryptoagilitet en produkt man kan köpa?
Nej. Kryptoagilitet är en egenskap hos din arkitektur och dina processer, inte en enskild produkt. Verktyg hjälper: ett kryptografiskt inventarium, en certifikatlivscykelhanterare och ett centralt nyckelhanteringssystem bidrar alla. Men att uppnå agilitet kräver designval som att ta bort hårdkodade algoritmer och centralisera kryptografiska beslut, med stöd av styrning.
Bygg kryptoagilitet före kvantdeadline
Redo att hitta alla algoritmer och bli kryptoagil? Prata med en PQC-rådgivare inom krypteringskonsulting eller börja med CBOM Secure.
- Key Takeaways
- Vad är kryptografisk agilitet?
- Varför kryptoagilitet är viktigt nu
- Vad gör ett system kryptoagilt?
- Kryptoagilitet och postkvantmigrering
- Hur man börjar bygga kryptoagilitet
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Bygg kryptoagilitet före kvantdeadline