
- Key Takeaways
- Varför nyckelhantering är viktig
- Typer av kryptografiska nycklar
- Hur nyckelhantering fungerar: Nyckellivscykeln
- Vad är en nyckelhanteringstjänst (KMS)?
- Key Management Best Practices
- Nyckelhantering och post-kvantövergången
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Bygg nyckelhantering som faktiskt skyddar dina data
Nyckelhantering är praxisen att säkert hantera kryptografiska nycklar under hela deras livscykel, från generering och distribution till lagring, rotation och förstörelse. Eftersom kryptering bara är så stark som nycklarnas sekretess, är nyckelhantering det som håller krypterad data faktiskt skyddad.
Nyckelhantering är en uppsättning processer och standarder för att skydda kryptografiska nycklar under hela deras livscykel: generera, distribuera, lagra, använda, rotera och förstöra dem säkert, och kontrollera vem som kan komma åt dem. Även den starkaste krypteringsalgoritmen misslyckas om dess nycklar hanteras dåligt, så nyckelhantering är grunden för datasäkerhet. Det är vanligtvis förankrat i hårdvarusäkerhetsmoduler ( HSM ) och nyckelhanteringssystem.
Key Takeaways
- Nyckelhantering är den säkera hanteringen av kryptografiska nycklar under hela deras livscykel, från generering till förstörelse.
- Det är grundläggande: en stark algoritm ger inget skydd om dess nyckel är svag, exponerad eller missköts. Dålig nyckelhantering, inte svaga algoritmer, är den vanligaste felpunkten.
- Nyckellivscykeln har vanligtvis åtta steg: generering, distribution, användning, lagring, rotation, säkerhetskopiering och återställning, återkallelse och förstörelse.
- Nycklar bör lagras i en hårdvarusäkerhetsmodul (HSM) eller ett nyckelhanteringssystem, skyddade av minsta behörighet, separation av uppgifter och automatisering, och aldrig hårdkodade.
- Standarder som NIST-vägledning, FIPS, PCI DSS och HIPAA ställer krav på nyckelhantering, och nycklar migrerar nu också mot post-kvantumalgoritmer.
Varför nyckelhantering är viktig
Kryptografiska nycklar är grunden för alla säkerhetssystem. De krypterar och dekrypterar data, autentiserar användare och säkrar data under överföring. På grund av denna centrala roll kan en enda komprometterad nyckel kollapsa en organisations hela säkerhetsställning: en angripare som stjäl en nyckel kan dekryptera känsliga data, utge sig för att vara en betrodd tjänst eller få åtkomst till andra skyddade system.
Detta är den avgörande insikten om kryptering: den är bara så stark som skyddet runt dess nycklar. En perfekt implementerad AES-256-chiffer ger ingen säkerhet om dess nyckel är hårdkodad i källkoden eller lagrad i klartext bredvid de data den skyddar. En stulen kodsigneringsnyckel kan till exempel låta en angripare signera skadlig kod som systemen litar på som om den kom från en legitim leverantör. Bra nyckelhantering är det som förvandlar en stark algoritm till ett verkligt skydd.
Typer av kryptografiska nycklar
Nyckelhantering hanterar två typer av nycklar, som används tillsammans i de flesta verkliga system.
Symmetriska nycklar
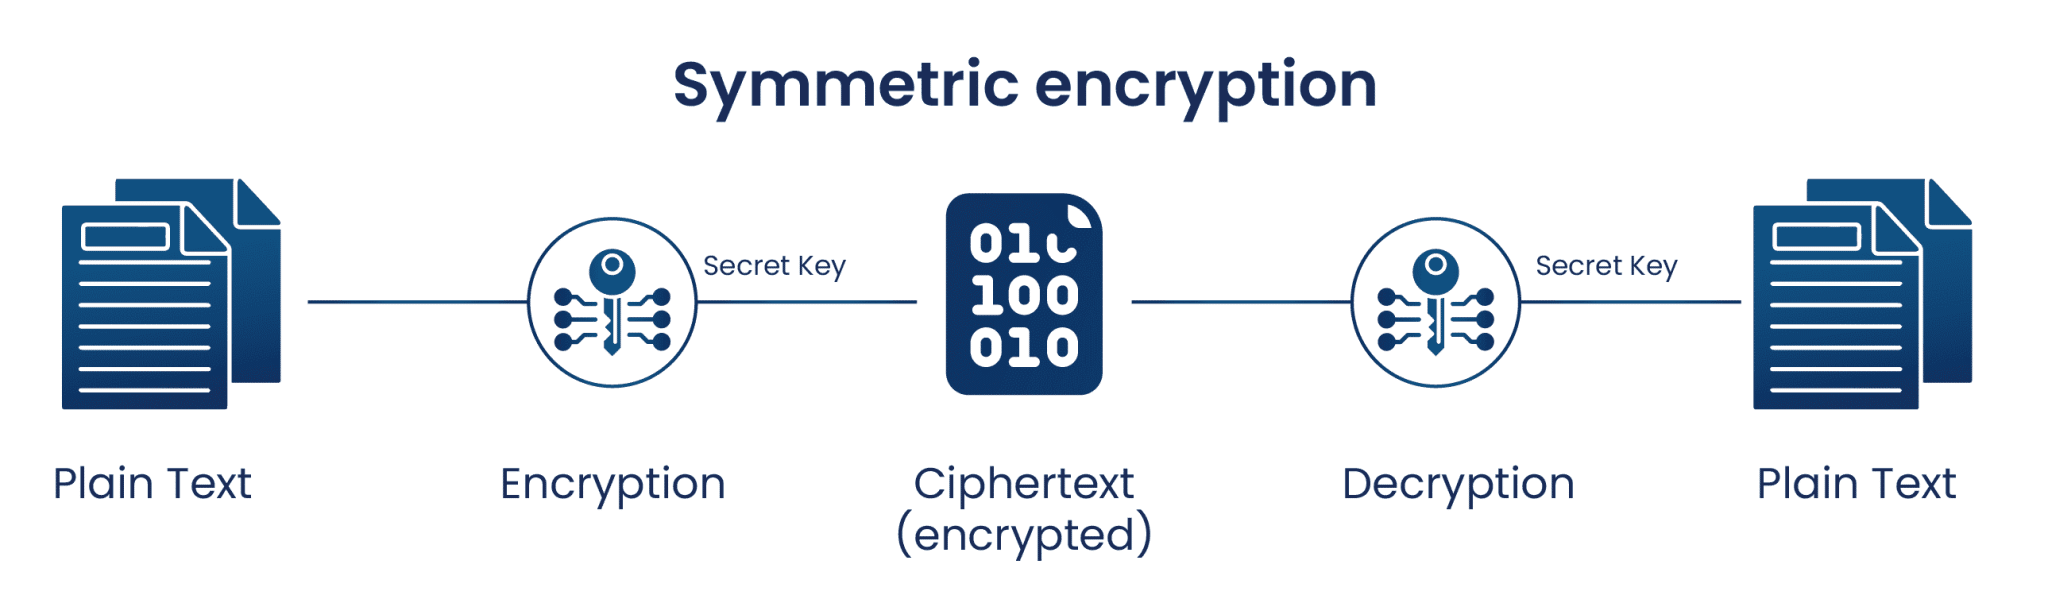
En symmetrisk nyckel använder samma värde för att kryptera och dekryptera data. Den är snabb och används vanligtvis för data i vila, till exempel poster i en databas: informationen krypteras med den symmetriska nyckeln medan den lagras och dekrypteras med samma nyckel när en behörig användare behöver den. Utmaningen är att skydda och dela den enda nyckeln.
Asymmetriska nycklar
Asymmetrisk kryptografi använder ett relaterat nyckelpar: en offentlig nyckel som kan delas fritt och används för att kryptera, och en privat nyckel som måste förbli hemlig och används för att dekryptera. Eftersom den offentliga nyckeln kan distribueras öppet är asymmetriska nycklar väl lämpade för att skydda data som överförs över ett nätverk.
De flesta system kombinerar båda. När känsliga data skickas krypteras informationen med en snabb symmetrisk nyckel; den symmetriska nyckeln krypteras sedan med mottagarens publika nyckel och skickas tillsammans med chiffertexten ; mottagaren använder sin privata nyckel för att återställa den symmetriska nyckeln och dekrypterar sedan informationen. Denna hybridmetod ger hastigheten hos symmetrisk kryptering med det säkra nyckelutbytet hos asymmetrisk kryptering.
Hur nyckelhantering fungerar: Nyckellivscykeln
Nyckelhantering följer en livscykel som säkerställer att varje nyckel skapas, används och tas bort på ett säkert sätt. De flesta nycklar går igenom åtta steg.
| Etapp | Vad händer |
|---|---|
| Generation | Nyckeln skapas med hjälp av en stark algoritm och en säker slumpmässig källa. En svag generator eller osäker plats komprometterar nyckeln från början. |
| Distribution | Nyckeln levereras till behöriga användare eller system via en säker kanal (t.ex. TLS) för att förhindra avlyssning i en man-in-the-middle-attack. |
| Använda | Nyckeln utför kryptografiska operationer, begränsade till behöriga användare så att den inte kan missbrukas eller kopieras. |
| lagring | Nyckeln lagras säkert för senare användning, helst i en HSM eller moln-HSM snarare än i programkod eller konfigurationsfiler. |
| Rotation | När nyckelns kryptoperiod (dess användbara livstid) slutar, eller om misstanke om kompromettering finns, krypteras data på nytt under en ny nyckel och den gamla tas bort. |
| Säkerhetskopiering / Återställning | Nycklar säkerhetskopieras säkert så att krypterad data inte går förlorad om en nyckel inte är tillgänglig. |
| Återkallande | En nyckel markeras som oanvändbar för kryptering eller dekryptering, även om dess krypteringsperiod inte har löpt ut, vanligtvis efter misstänkt kompromettering. |
| Förstörelse | Nyckeln raderas permanent från alla arkiv så den kan inte återställas, förutom från ett avsiktligt behållet arkiv. |
Rotation är viktigt eftersom ju längre en nyckel används, desto mer exponering ackumuleras den och desto mer data skyddar den, vilket innebär att dess kompromettering blir mer skadlig. Destruktion måste ske grundligt, men NIST- riktlinjer kräver att deaktiverade nycklar förvaras i ett säkert arkiv, så att data som krypterats tidigare fortfarande kan dekrypteras senare om det behövs. Att balansera permanent förstörelse mot behovet av att återställa arkiverad data är en central disciplin inom nyckelhantering.
Vad är en nyckelhanteringstjänst (KMS)?
En nyckelhanteringstjänst (KMS) är nyckelhantering som erbjuds som en tjänst, vilket låter en organisation skapa och hantera nycklar utan att själva använda den underliggande hårdvaran. Molnleverantörer erbjuder KMS-alternativ som i praktiken är en molnbaserad HSM: leverantören hanterar hårdvaran medan kunden behåller kontroll och åtkomst till sina nycklar. Detta gör att team får ett starkt nyckelskydd utan kostnaden och den operativa bördan av att köra sin egen lokala HSM , även om det introducerar ett beroende av leverantörens säkerhet och kräver noggrann konfiguration av åtkomstkontroller.
Key Management Best Practices
Efterlevnadsstandarder och regler, inklusive NIST-vägledning, FIPS , PCI DSS och HIPAA , förväntar sig att organisationer följer etablerade praxis för nyckelhantering. De viktigaste är:
- Hårdkoda aldrig nycklar: En nyckel som skrivits in i källkoden, särskilt allt som kan nå ett arkiv, komprometteras omedelbart. Alla som kan läsa koden kan läsa nyckeln.
- Tillämpa lägsta privilegium: Ge varje användare eller system endast åtkomst till de nycklar som är absolut nödvändiga för deras roll. Detta begränsar exponeringen och begränsar den misstänkta poolen om en nyckel missbrukas.
- Lagra nycklar i en HSM: Förvara nycklar i en hårdvarusäkerhetsmodul (lokal eller molnbaserad) så att de är skyddade i manipulationssäker hårdvara snarare än i programvara.
- Automatisera livscykeln: Automatisera generering, rotation, säkerhetskopiering, återkallelse och förstöring så att nycklar inte i tysthet överskrider sin kryptoperiod eller hanteras inkonsekvent.
- Skapa och tillämpa policyer: Skriftliga nyckelhanteringspolicyer ger alla en enhetlig procedur att följa och skapar en verifieringslogg för vem som har åtkomst till vilka nycklar.
- Separata arbetsuppgifter: Dela upp ansvaret för nyckelhantering mellan personer, så att ingen enskild individ kontrollerar hela livscykeln för en nyckel (till exempel genom att separera vem som auktoriserar åtkomst, vem som distribuerar och vem som genererar nycklar).
- Delade tangenter: För de känsligaste nycklarna, dela upp nyckeln i delar som innehas av olika personer, så att ingen person känner till hela nyckeln och flera parter måste samarbeta för att använda den.
Nyckelhantering och post-kvantövergången
Nyckelhantering är centralt för övergången till postkvantkryptografi. I takt med att organisationer ersätter kvantsårbara algoritmer som RSA och elliptisk kurvkryptografi med NIST:s postkvantstandarder som ML-KEM (FIPS 203) och ML-DSA (FIPS 204), måste de generera, lagra och hantera nya typer av nycklar, ofta tillsammans med klassiska nycklar i hybriddistributioner under övergången. Detta gör kryptoagilitet , möjligheten att ändra algoritmer och nycklar utan att omkonstruera system, till en prioritet för nyckelhantering. En sund grund för nyckelhantering är det som möjliggör en smidig postkvantmigrering. Se EC:s resurser för postkvantkryptografi för mer information.
Hur krypteringskonsulting hjälper
Nyckelhantering är där krypteringsstrategier oftast lyckas eller misslyckas, och det är verkligen svårt att göra det bra i en stor organisation. Encryption Consultings krypteringsrådgivningstjänster hjälper till att utvärdera er nuvarande nyckelhantering, utforma en strategi och arkitektur som är anpassad till NIST-, FIPS-, PCI DSS- och HIPAA-krav, och implementera sunda metoder inklusive HSM-baserad lagring, automatiserad nyckellivscykelhantering och separation av uppgifter. Vi hjälper också till att förbereda nyckelhantering för kortare certifikatlivslängder och övergången efter kvantum. Stöds av ISO/IEC 27001:2022 och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Vad är nyckelhantering, enkelt uttryckt?
Nyckelhantering är hur en organisation säkert hanterar sina kryptografiska nycklar, de hemliga värden som låser och låser upp krypterad data, under hela deras livslängd: skapa dem, dela dem säkert, lagra dem, rotera dem och förstöra dem när de är klara. Eftersom krypterad data bara kan skyddas om dess nycklar är skyddade, är nyckelhantering det som gör att kryptering faktiskt fungerar i praktiken. Det jämförs ofta med att hantera nycklarna till en byggnads lås.
Varför är nyckelhantering viktig?
Nyckelhantering är viktig eftersom kryptering bara är så stark som skyddet runt dess nycklar. Även en okrossbar algoritm ger ingen säkerhet om dess nyckel blir stulen, exponerad eller dåligt lagrad. En enda komprometterad nyckel kan låta en angripare dekryptera känsliga data, utge sig för att vara ett betrott system eller signera skadlig programvara. I praktiken beror de flesta krypteringsfel på svag nyckelhantering, inte svaga algoritmer, vilket är anledningen till att den betraktas som grundläggande för datasäkerhet.
Vilka är stegen i nyckellivscykeln?
Nyckellivscykeln har vanligtvis åtta steg: generering (skapande av nyckeln på ett säkert sätt), distribution (leverans av den via en säker kanal), användning (utförande av kryptografiska operationer), lagring (förvaring av den säkert, helst i en HSM), rotation (ersättning av den när dess kryptoperiod slutar), säkerhetskopiering och återställning (så att data inte går förlorade), återkallelse (markering av den som oanvändbar om den komprometteras) och förstörelse (permanent radering av den). Att hantera varje steg på ett säkert sätt är vad nyckelhantering handlar om.
Vad är skillnaden mellan nyckelhantering och ett KMS?
Nyckelhantering är den övergripande praxisen för att säkert hantera kryptografiska nycklar under hela deras livscykel. En Key Management Service (KMS) är ett specifikt verktyg eller en tjänst som utför nyckelhantering åt dig, ofta molnbaserat, så att du kan skapa och hantera nycklar utan att använda den underliggande hårdvaran. Molnbaserade KMS-erbjudanden fungerar som en hanterad moln-HSM: leverantören kör hårdvaran medan du behåller kontrollen över dina nycklar. En KMS är ett sätt att implementera bra nyckelhantering.
Var ska kryptografiska nycklar lagras?
Kryptografiska nycklar bör lagras i en hårdvarusäkerhetsmodul (HSM) eller en moln-HSM, där de skyddas i manipulationssäker hårdvara och aldrig exponeras i klartext. Nycklar bör aldrig hårdkodas in i källkod, lagras i konfigurationsfiler eller förvaras tillsammans med de data de skyddar. För molnarbetsbelastningar kan en molnleverantörs nyckelhanteringstjänst lagra nycklar säkert. Målet är att hålla nycklarna isolerade, åtkomstkontrollerade och granskningsbara.
Vilka är de bästa metoderna för nyckelhantering?
Kärnpraxis är: aldrig hårdkoda nycklar; tillämpa lägsta behörighet så att användare bara får åtkomst till de nycklar de behöver; lagra nycklar i en HSM; automatisera nyckellivscykeln så att nycklar roteras och tas bort enligt schema; skapa och tillämpa skriftliga nyckelhanteringspolicyer; separera uppgifter så att ingen enskild person kontrollerar en nyckels hela livscykel; och dela upp mycket känsliga nycklar mellan flera personer. Tillsammans överensstämmer dessa med NIST-, FIPS-, PCI DSS- och HIPAA-krav.
Bygg nyckelhantering som faktiskt skyddar dina data
Stark kryptering är helt beroende av stark nyckelhantering, och att få det rätt i hela organisationen kräver strategi, rätt verktyg och sunda processer. Utforska Encryption Consultings krypteringsrådgivningstjänster för att bedöma och stärka er nyckelhantering i linje med NIST och branschstandarder.
- Key Takeaways
- Varför nyckelhantering är viktig
- Typer av kryptografiska nycklar
- Hur nyckelhantering fungerar: Nyckellivscykeln
- Vad är en nyckelhanteringstjänst (KMS)?
- Key Management Best Practices
- Nyckelhantering och post-kvantövergången
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Bygg nyckelhantering som faktiskt skyddar dina data