- Key Takeaways
- Resultat
- Vilken inverkan hade intrången på branscherna?
- Vilka kostnader är inblandade i ett dataintrång?
- Leveranskedjans attacker och kodsignering
- När en signeringsnyckel komprometteras: Inneslutning, återkallelse och återställning
- Checklista för förebyggande kontroller
- CodeSign Secure
- Andra säkerhetsåtgärder
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Dataintrång är säkerhetsincidenter där obehöriga personer får tillgång till och potentiellt stjäl eller exponerar känslig information. De är de vanligaste och mest skadliga cyberhändelserna, men deras kostnader är fortfarande svåra att fastställa på grund av olika faktorer. Dessa intrång exponerar fysiskt och elektroniskt känsliga uppgifter som omfattar personligt identifierbar information (PII) , medicinska journaler och finansiella register.
Ett dataintrång i mjukvaruleveranskedjan inträffar när en angripare komprometterar en betrodd bygg- eller signeringsprocess för att distribuera skadlig kod som om den kom från en legitim leverantör. Ett globalt genomsnittligt dataintrång kostar nu 4.44 miljoner dollar (IBM, 2025), men komprometter i leveranskedjan medför en extra kostnad: varje nedströmskund som litade på den manipulerade signaturen exponeras också. Kodsignering förhindrar detta genom att göra själva bygg- och signeringskedjan verifierbar, inte bara den slutliga filen.
Kort sagt: en komprometterad kodsigneringsnyckel låter en angripare distribuera skadlig kod som klarar varje förtroendekontroll som en vanlig uppdatering skulle göra. Inneslutning innebär att återkalla certifikatet, signera om rena versioner med en ny nyckel och bekräfta vilka tidsstämplade signaturer som fortfarande är giltiga, inte bara åtgärda sårbarheten som släppte in angriparen.
Key Takeaways
- Kompromitteringar i leveranskedjan är nu den näst vanligaste attackvektorn i IBMs rapport från 2025 (nästan 15 % av intrången), vilket gör signeringsinfrastrukturen i sig till ett mål, inte bara ett försvar.
- Sprängningsradien för en komprometterad signeringsnyckel är varje artefakt som någonsin signerats med den, inte bara den specifika skadliga versionen som en angripare introducerar, vilket är anledningen till att återkallelse och omsignering är viktigare än att enbart ta bort skadlig kod.
- Tidsstämplade signaturer fortsätter att gälla även efter återkallelse av certifikat för versioner som signerats före komprometteringen; otidsstämplade signaturer gör det inte, vilket är anledningen till att tidsstämplingspolicyn direkt påverkar hur mycket av din signerade programhistorik som förblir tillförlitlig efter en incident.
Organisationer som drabbas av dataintrång möter svårigheter och ekonomiska bördor när de försöker komma tillbaka på fötter. Ryktesmässigt kan skadorna vara omöjliga att övervinna eftersom kunderna slutar lita på tjänsterna och nya kundförvärv begränsas.
Ekonomiskt sett är företag ansvariga för många kostnader – förlorad försäljning på grund av avbrott i verksamheten, avgifter för att meddela berörda kunder, potentiella stämningar och advokatkostnader samt böter. Kostnaderna för att undersöka incidenten för deras räkning, såsom forensisk undersökning och åtgärdande åtgärder, kan också vara betydande. Dessa faktorer gör dataintrång till ett stort problem för organisationer av alla storlekar.
Resultat
De senaste uppmärksammade cyberattackerna har belyst de utmaningar som företag står inför när det gäller att minimera de ekonomiska och operativa konsekvenserna av dessa incidenter. Varje år stiger priset för ett dataintrång i takt med att hackare hittar nya sätt att attackera, nya sårbarheter uppstår och nya faror blir uppenbara.
- Enligt IBMs rapport om kostnaden för ett dataintrång 2023, den genomsnittliga kostnaden för ett dataintrång var 4.45 miljoner dollar, en ökning med 2.3 % från föregående år.
- I en undersökning genomförd av Forrester om säkerhet och riskhantering, närmare åtta av tio eller 78 procent av de svarande ansåg att deras organisations känsliga data utsattes för intrång eller kompromettering minst en gång under de senaste 12 månaderna.
- Vidare, 48 % av Forresters undersökning respondenterna har drabbats av ett dataintrång eller annan cyberincident som kostat mer än 1 miljon dollar. Merparten, 27 % av dessa dataintrång, kostade mellan 2 och cirka 5 miljoner dollar, medan ytterligare 3 % kostade över 10 miljoner dollar (enligt en Forrester-undersökning från 2023; se uppdaterade IBM-siffror från 2025 nedan).
- Uppdaterad enligt IBMs Kostnad för en dataöverföringsrapport för 2025 (20:e årliga upplagan, som täcker mars 2024–februari 2025): den globala genomsnittliga kostnaden för ett dataintrång minskade med 9 % till 4.44 miljoner dollar, från 4.88 miljoner dollar året innan, den första minskningen på fem år, till stor del driven av snabbare AI-assisterad upptäckt och inneslutning. Den genomsnittliga livscykeln för dataintrång sjönk till 241 dagar, en nioårslägsta.
- Leveranskedjans komprometteringar var den näst vanligaste attackvektorn i 2025 års rapport, med nästan 15 % av intrången, endast efter stulna eller komprometterade inloggningsuppgifter, vilket gör dem direkt relevanta för kodsignering som en förebyggande kontroll.
Vilken inverkan hade intrången på branscherna?
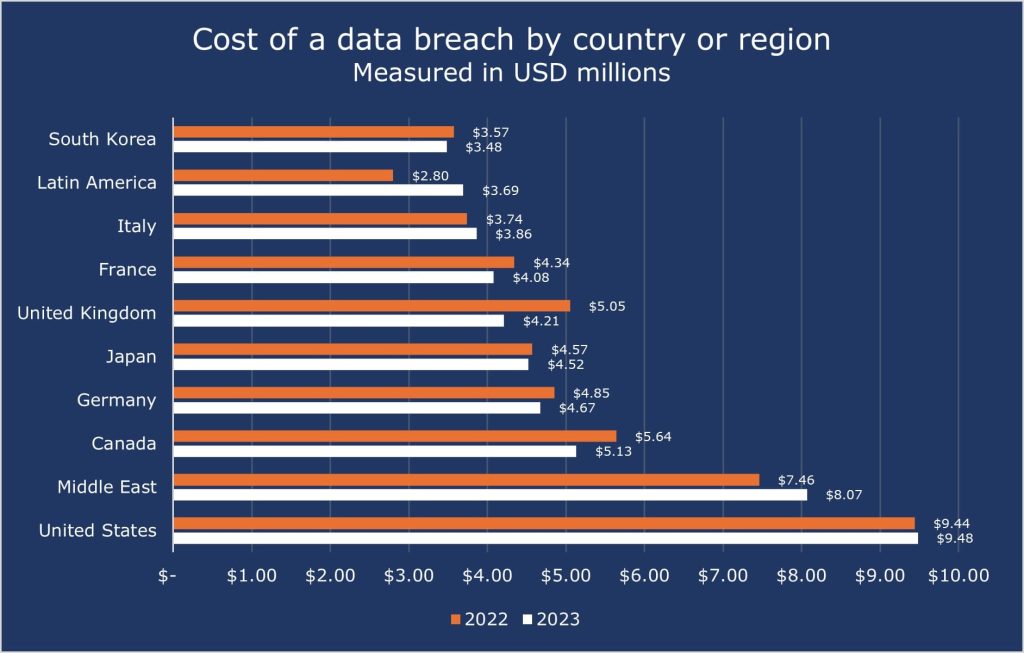
USA har haft den högsta kostnaden för dataintrång i världen i 15 år i rad, enligt IBMs rapport från 2025. År 2025 nådde det amerikanska genomsnittet en rekordhög nivå på 10.22 miljoner dollar, mer än dubbelt så mycket som det globala genomsnittet, drivet av myndighetsböter och långsammare upptäcktstider. USA fortsätter att vara bland de högsta i världen.
En sak att lägga märke till för oss är Mellanöstern, som år 2022 hade i genomsnitt 7.46 miljoner i kostnader för dataintrång, men år 2023 blir det 8.07 miljoner, en ökning med nästan 8 %.
De 5 länder/regioner med högst pris för dataintrång var:
- USA – 9.48 miljoner dollar
- Mellanöstern – 8.07 miljoner dollar
- Kanada – 5.13 miljoner dollar
- Tyskland – 4.67 miljoner dollar
- Japan – 4.52 miljoner dollar
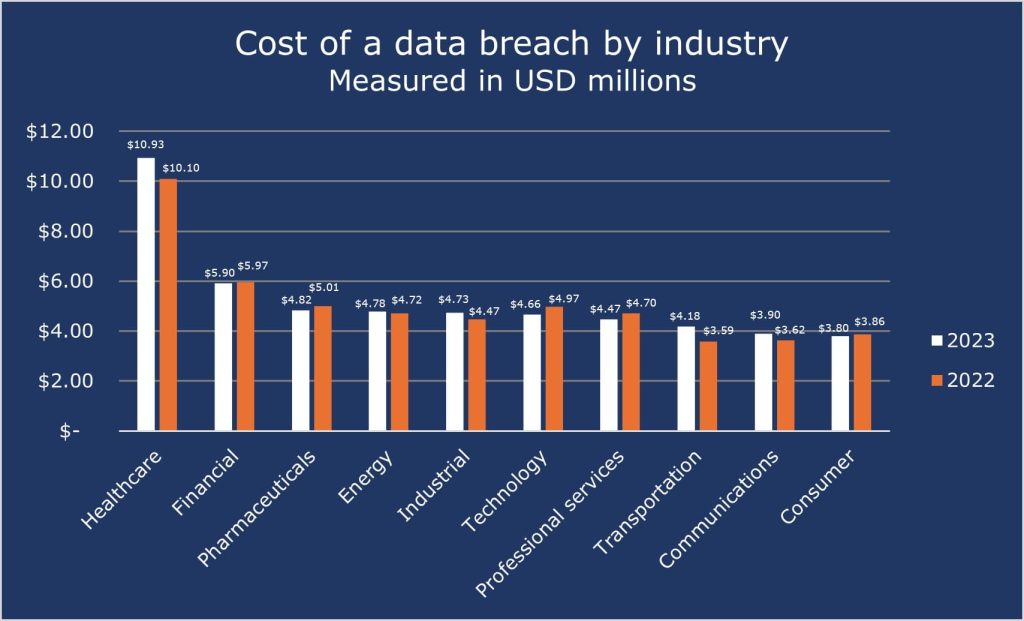
Hälso- och sjukvården är fortfarande den kostsammaste branschen per dataintrång, med 7.42 miljoner dollar i 2025 års rapport, vilket är dess 15:e år i rad i topp, men en markant minskning från siffran 10.93 miljoner dollar som angavs i 2023 års rapport i takt med att detekterings- och inneslutningshastigheterna förbättras i hela branschen.
- Hälsovård – 10.93 miljoner dollar
- Finansiella uppgifter – 5.9 miljoner dollar
- Läkemedel – 4.82 miljoner dollar
- Energi – 4.78 miljoner dollar
- Industri – 4.73 miljoner dollar
De höga kostnaderna för dataintrång inom hälso- och sjukvårdssektorn kan tillskrivas flera faktorer.
- Personlig information: Hälso- och sjukvårdsbranschen har den mest exakta och detaljerade informationen om sina kunder och anställda, vilket gör denna data och branschen till ett värdefullt mål. Personlig information kan inkludera medicinska journaler, ekonomiska register och platsinformation, vilket är extremt viktigt på den svarta marknaden.
- Regler och böter: Hälso- och sjukvårdsbranschen måste följa strikta regler och lagar, såsom HIPAA-lagen om bärbarhet och ansvarsskyldighet för sjukförsäkring, angående datasekretess och säkerhetHIPAA kräver att organisationen skyddar och säkrar elektroniska medicinska data. Underlåtenhet att följa dessa regler leder till höga böter.
Därför måste vårdorganisationer använda uppdaterade IT-system som är mindre sårbara för cyberstölder. De bör också lägga mer resurser på cybersäkerhet och utbilda individer i att reagera snabbt på dataintrång.
Vilka kostnader är inblandade i ett dataintrång?
Dessutom kan priset för ett dataintrång bli högre än att bara betala för att återställa förlorad data. Till exempel ålägger både GDPR (General Data Protection Regulation) och CCPA (California Consumer Privacy Act) enorma böter för företag som tillåter att deras konsumenters data komprometteras. Böterna är ganska betydande, särskilt för stora företag, och kan kraftigt öka kostnaden för det totala dataintrånget.
Vid misskötsel av konsumentinformation kräver GDPR och CCPA att företag meddelar alla individer vars uppgifter har åtkommits under en viss period. En sådan process är ganska dyr och inkluderar arvoden för advokater och de totala pengarna som spenderas på att skicka meddelanden till potentiellt miljontals kunder. Alla böter och utgifter som krävs för att följa reglerna ökar priset på dataintrång ytterligare.
Enligt studien Economic Costs and Impacts of Business Data Breaches , publicerad i Issues in Information Systems , består priset för ett dataintrång av direkta, indirekta och dolda utgifter och påverkansfaktorer, vilka kan delas in i företags- och konsumentkostnader, såsom:
-
Affärskostnader
Dessa kostnader är främst relaterade till organisationens finansiella och operativa aspekter och kan delas in i två kategorier:
-
Direkta kostnader
Kostnader enligt detta inkluderar försäljnings- och funktionsstörningskostnader, ekonomisk stöld, juridiska kostnader, utredningskostnader, böter, utpressningspengar, PR-kostnader, övervaknings- och kreditåterställningskostnader samt förlikningar. Exempel : British Airways bötfälldes med 183.39 miljoner pund (cirka 232 miljoner USD) för ett dataintrång år 2020 av GDPR- och CCPA-tillsynsmyndigheter.
-
Indirekta kostnader
Dessa kostnader inkluderar minskad produktivitet och avkastning, förlust av nuvarande och potentiella kunder och marknadsandelar, långsammare affärstillväxt, systemavbrott, förlust av konsumenter och anställda samt förlust av konkurrenskraft och förtroende, försäkringar och rykte. Exempel : Experians dataintrång 2015 komprometterade tusentals kunders personuppgifter, vilket resulterade i förlorat förtroende och ett skadat rykte för företaget.
-
Direkta kostnader
-
Konsumentkostnader
Dessa kostnader är relaterade till organisationens individuella användar- och marknadsaspekter, vilka också inkluderar två kategorier:
-
Direkta kostnader
Dessa inkluderar ekonomisk stöld, advokatkostnader, individuell utpressning till tjuvar, aktiekursfall och den extra kostnaden för kreditupplysning och övervakning som beslutas av företaget. Exempel : I Equifax-intrånget 2017 exponerades miljontals personnummer, vilket försatte miljontals konsumenter i riskzonen för ekonomiska förluster. Konsumenter utsattes också för bedrägerianklagelser eller identitetsstölder på grund av detta dataintrång.
-
Indirekta kostnader
Indirekta kostnader för konsumenter inkluderar tidsförlust, kreditförlust, löneförlust, förlust av bekvämlighet, prisökningar, arbetslöshet och känslomässig smärta. Exempel : Konsumenter kan behöva lägga tid på att hantera efterdyningarna av ett intrång, såsom att säga upp kreditkort, rapportera bedrägerier och bestrida avgifter. I allvarliga fall kan identitetsstöld leda till arbetsförlust, vilket kan vara stressigt och orsaka känslomässig stress.
-
Direkta kostnader
Med så många direkta och indirekta faktorer som påverkar företag och konsumenter när ett dataintrång inträffar är det lätt att förstå varför dessa intrång kostar så mycket. För flera företag kan kostnaden för ett dataintrång vara förödande, kanske till och med resultera i att företaget stänger sina dörrar permanent.
Leveranskedjans attacker och kodsignering
Angripare använder sofistikerade tekniker och utnyttjar sårbarheter inom leveranskedjor på ett exempellöst sätt. En leveranskedjeattack är en typ av cyberattack som riktar sig mot organisationer genom att fokusera på svagare länkar i ett företags nätverk av alla resurser, aktiviteter och teknik som är involverade i utvecklingen och driftsättningen av en produkt.
Genom att kompromettera leverantörens system kan angripare injicera skadlig kod i programvaran och infektera alla kunder när de installerar uppdateringar eller ny programvara. Detta kan få förödande konsekvenser, eftersom en enda komprometterad leverantör omedvetet kan utsätta otaliga organisationer för risk.
Detta belyser det akuta behovet av att stärka säkerhetsprotokollen i hela programvaruleveranskedjan. Det primära motivet för cyberbrottslingar är att få tillgång till känslig och konfidentiell information som de kan missbruka för att tvinga organisationer att hantera den för ekonomisk vinning eller läcka den på den mörka webben.
Attacker i leveranskedjor har blivit en ledande attackvektor. De komprometterar källkoden för leverantörer och leverantörer i ett större nätverk av datorsystem. Tidigare var den främsta ingångsvägen genom stulna inloggningsuppgifter eller programvarusårbarheter, men på senare tid har kodsignering fått en roll som en kraftfull metod för att förhindra sådana attacker och intrång.
Kodsignering är en viktig säkerhetsåtgärd i kampen mot attacker i leveranskedjan. Den är jämförbar med en digital godkännandestämpel. Koden genomgår en kryptografisk signeringsprocess med en privat nyckel som innehas av en betrodd enhet, såsom programvaruutvecklaren eller en certifikatutfärdare.
En unik digital signatur är matematiskt kopplad till koden, vilket antyder källans integritet. När ett system får en signerad kod undersöker det signaturen med hjälp av den publika nyckeln från sin signeringsprocess . Om signaturen är giltig litar systemet på den signerade koden.
Kodsignering förhindrar att obehörig eller skadad kod körs i ett system, vilket gör det svårt för angripare att komma åt ett nätverk via en leveranskedja. En giltig signatur säkerställer att koden kommer från en legitim källa, vilket hindrar angripare från att injicera skadlig kod förklädd till legitima programuppdateringar eller applikationer.
Alla ändringar av koden efter signeringsprocessen ogiltigförklarar signaturen och varnar systemet för potentiella manipuleringsförsök. Detta möjliggör tidig upptäckt av komprometterad kod innan den kan köras.
När en signeringsnyckel komprometteras: Inneslutning, återkallelse och återställning
En komprometterad kodsigneringsnyckel är en annan typ av incident än ett typiskt dataintrång. Följande sekvens återspeglar hur responsen faktiskt behöver utvecklas.
Indikatorer på en kompromiss vid signering
- Signera händelser från en oväntad plats, tidpunkt eller byggserver som inte matchar normala utgivningsmönster.
- En ovanligt hög volym signeringsförfrågningar, eller förfrågningar om att signera filtyper som pipelinen normalt inte producerar.
- En signerad artefakt som inte matchar den förväntade hashen från motsvarande byggpost.
Bestämning av sprängradien
Varje artefakt som någonsin signerats med den komprometterade nyckeln är misstänkt, inte bara den specifika fil som en angripare är känd för att ha manipulerat. Det är därför den praktiska frågan inte är "vilken fil var skadlig", utan "vilken artefakt har den här nyckeln någonsin berört, och kan var och en verifieras oberoende mot en betrodd byggpost?"
Omedelbar inneslutningssekvens
- Stäng omedelbart av den komprometterade nyckelns signeringsförmåga, innan du undersöker vidare, för att förhindra att nya skadliga artefakter produceras.
- Återkalla det associerade certifikatet via den utfärdande certifikatutfärdaren så att verifieringen nedströms av det komprometterade certifikatet börjar misslyckas.
- Bevara forensiska bevis: signeringsloggar, åtkomstloggar för byggservern och de specifika artefakter som är inblandade, innan du åtgärdar byggmiljön, eftersom åtgärden kan skriva över de bevis som behövs för att avgöra hur komprometteringen inträffade.
- Generera en ny signeringsnyckel i en ny HSM-partition istället för att återanvända den komprometterade nyckelns hårdvara, eftersom orsaken till komprometteringen kanske inte är helt klarlagd ännu.
Implikationer av tidsstämplar för återkallade certifikat
Att återkalla ett certifikat ogiltigförklarar inte automatiskt alla signaturer som någonsin gjorts med det. En signatur som inkluderade en betrodd tidsstämpel förblir giltig för artefakter som signerats innan komprometteringen inträffade, eftersom tidsstämpeln bevisar att certifikatet var giltigt vid den specifika tidpunkten. Artefakter som signerats utan tidsstämpel förlorar helt sitt förtroende när certifikatet återkallas, eftersom det inte finns något sätt att bevisa att de signerades före komprometteringen snarare än under den. Detta är ett direkt, praktiskt argument för att tidsstämpla varje utgåva, inte ett valfritt härdningssteg.
Återsigneringsplan
När en ren byggmiljö har bekräftats måste varje artefakt som fortfarande är under aktiv distribution byggas om från en verifierad ren källa och signeras om med den nya nyckeln. Artefakter som tidsstämplades och föregår komprometteringsfönstret behöver i allmänhet inte signeras om; allt som signeras under det misstänkta komprometteringsfönstret bör behandlas som opålitligt oavsett om det bekräftas vara skadligt, eftersom det ofta är svårare att bekräfta en negativ version (denna specifika version manipulerades inte) än att bara signera om från en känd källa.
Checklista för förebyggande kontroller
- Lagra signeringsnycklar i en HSM; tillåt dem aldrig att existera som exporterbara filer på en byggserver.
- Tidsstämpla varje signatur, utan undantag, så att återkallelse inte retroaktivt ogiltigförklarar legitima tidigare utgåvor.
- Kräv MFA och rollbaserad åtkomstkontroll för alla eller allt som kan utlösa en signeringsåtgärd.
- Logga varje signeringshändelse i detalj och övervaka loggarna för de indikatorer som anges ovan snarare än att bara granska dem efter en incident.
- Upprätthåll en dokumenterad, testad runbook för återkallelse och omsignering innan en incident inträffar, inte medan en pågår.
CodeSign Secure
Med tanke på de explosionsartade kostnaderna för dataintrång och det konstanta hotet från obehörig kod behöver organisationer kraftfulla lösningar för att skydda sina system. Encryption Consulting LLC:s CodeSign Secure är ett starkt proaktivt försvar som hjälper företag att minimera risken för dataintrång och minska den ekonomiska bördan.
CodeSign Secure levererar en säker och flexibel lösning som sömlöst integrerar kodsignering i lokala eller molnmiljöer . Den integreras med olika HSM: er för att säkerställa att kryptografiska nycklar alltid lagras i manipulationssäkra hårdvaruenheter, vilket ger ett extra skyddslager mot nyckelrelaterade säkerhetsrisker. CodeSign Secure tillgodoser moderna behov av mjukvaruutveckling och distribution genom att säkerställa kodsignering över olika operativsystem – Windows, Linux och Macintosh.
CodeSign Secure har flerskiktsskydd, vilket inkluderar robust kodskanning för att hitta sårbarheter och identifiera potentiell skadlig kod som är dold i koden. Några av dess funktioner är:
- Multifaktorautentisering: Kodsigneringsprocessen är begränsad till endast behörig personal och kräver MFA för ett extra säkerhetslager.
- Rollbaserad åtkomstkontroll (RBAC): Den kan registrera användare via företagets Active Directory och möjliggör centraliserad hantering av autentiseringsuppgifter och behörigheter. Dessutom möjliggör den anpassningsbara arbetsflöden för att ge detaljerad kontroll över kodsigneringsprocesser, vilket förhindrar obehörig åtkomst och minimerar säkerhetsintrång.
- Revision och rapportering: Plattformen genererar detaljerade rapporter och upprätthåller omfattande revision spår för att visa efterlevnad av policyer och regler.
- Integration och kompatibilitet: Plattformen integrerar kodsignering med populära utvecklingsverktyg och pipelines, som till exempel Azure DevOps, Jenkinsoch GitLab, automatiserar processen och minskar risken för manuella fel.
- Reproducerbara byggen: CodeSign Secure-plattformen underlättar skapandet och verifieringen av reproducerbara versioner, vilket säkerställer att den distribuerade programvaran inte är sårbar och komprometterad. Den ger användaren en försäkran om källkodens integritet och säkerställer att programvaran inte har manipulerats.
Andra säkerhetsåtgärder
Det finns flera processer och steg man kan vidta för att minska den möjliga effekten av ett dataintrång, såsom:
-
Utveckla och testa en incidenthanteringsplan
- Varje organisation bör ha en dokumenterad plan för att hantera ett dataintrång. Denna plan måste specificera roller och ansvar, kommunikationsprotokoll, procedurer för dataåterställning och anmälningsstrategier.
- IBMs kostnad för en dataintrångsrapport 2023 visade att företag som genomförde responsplanen utan att involvera brottsbekämpande myndigheter under ransomware-incidenter hade en genomsnittlig skillnad på 470 000 dollar i kostnader och berört antal poster, vilket inkluderade ytterligare 33 dagar i deras intrångslivscykel (277 dagar i genomsnitt).
-
Investera i utbildning i säkerhetsmedvetenhet
- Det är viktigt att ge anställda utbildning i cybersäkerhet, som täcker ämnen som förebyggande av nätfiske, säkra lösenordspraxis och hur man identifierar och rapporterar misstänkt beteende.
- Företagen med lämpliga responsteam sparade i genomsnitt 2 miljoner dollar från intrånget jämfört med de som inte hade några responsteam eller tester.
-
Överväg cyberförsäkring
- Cyberförsäkring kan ge ekonomiskt stöd efter ett dataintrång och täcka kostnader i samband med juridiska avgifter, kriminaltekniska undersökningar, anmälan och eventuellt kreditövervakning för berörda individer.
- Företag bör använda cyberförsäkringar som är anpassade till organisationens specifika behov och krav, vilket hjälper dem att återhämta sig från ett dataintrång.
Slutsats
Dataintrång innebär en enorm ekonomisk börda för ett företag, vanligtvis på miljontals dollar. Förutom ekonomiska problem orsakar sådana intrång även skador på varumärket, störningar i arbetet och eventuella juridiska konsekvenser. Regelbundna cybersäkerhetsåtgärder är otillräckliga för att hantera de ständigt föränderliga tekniska metoderna för ransomware -hot. Encryption Consultings CodeSign Secure- lösning ger ett komplett skydd mot obehörig kod, vilket bidrar till fler incidenter av datastöld och utnyttjande.
CodeSign Secure säkerställer säker kodsignering och möjliggör förtroende och transparens inom programvaruleveranskedjan. Detta minskar sannolikheten för att omedvetet installera komprometterad kod från en obehörig källa. Det hjälper organisationer att undvika de enorma kostnader som är förknippade med störningar, anseendeskador och potentiella stämningar som ofta följer ett större dataintrång.
Vanliga frågor om partihandel med mat och dryck
Ogiltigförklaras alla signaturer som gjorts med ett kodsigneringscertifikat om man återkallar det?
Nej, inte om signaturerna var tidsstämplade. En betrodd tidsstämpel bevisar att certifikatet var giltigt vid signeringstillfället, så tidsstämplade signaturer på artefakter som signerats före komprometteringen förblir giltiga efter återkallelse. Signaturer utan tidsstämpel förlorar giltighet helt när certifikatet återkallas.
Vad är den första åtgärden att vidta när man misstänker att en signeringsnyckel har komprometterats?
Stäng av nyckelns signaturförmåga omedelbart, innan en fullständig utredning slutförs. Varje ytterligare signatur som produceras medan utredningen pågår utökar explosionsradien, eftersom var och en bär en giltig signatur från en nyckel som inte längre kan litas på.
- Key Takeaways
- Resultat
- Vilken inverkan hade intrången på branscherna?
- Vilka kostnader är inblandade i ett dataintrång?
- Leveranskedjans attacker och kodsignering
- När en signeringsnyckel komprometteras: Inneslutning, återkallelse och återställning
- Checklista för förebyggande kontroller
- CodeSign Secure
- Andra säkerhetsåtgärder
- Slutsats
- Vanliga frågor om partihandel med mat och dryck