- Snabbt svar: Vad är HSMaaS och när behöver du det?
- Vad är en HSM och hur fungerar den?
- EC:s HSM som en tjänst
- Distributionsmodeller: Dedikerad vs. hanterad HSM
- FIPS-gräns: Vad det betyder för dina nycklar
- Hög tillgänglighet och nyckelceremoni
- Integrationsförutsättningar och applikationsgränssnitt
- Fördelar med HSM som en tjänst
- Vägledning för felläge
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
HSM as a Service (HSMaaS) tillhandahåller FIPS 140-2- eller FIPS 140-3-validerade säkerhetsmodulinfrastrukturer för hårdvaror utan kapitalkostnaderna och den driftskomplexitet som krävs för att hantera HSM-enheter direkt. Leverantören använder dedikerad, manipulationssäker HSM-hårdvara; kunden behåller exklusiv kontroll över nyckelmaterial i en kryptografiskt isolerad partition. Kryptografiska operationer, inklusive nyckelgenerering, kryptering, dekryptering och signering, sker inom den FIPS-validerade hårdvarugränsen, och nycklar lämnar aldrig den gränsen i klartext. Den rekommenderade åtgärden: identifiera vilka arbetsbelastningar som kräver hårdvarunyckelförvaring, bekräfta den FIPS 140-nivå som krävs och utvärdera om dedikerad eller hanterad HSM-leverans uppfyller era policy- och driftsbehov.
Snabbt svar: Vad är HSMaaS och när behöver du det?
HSMaaS är en infrastruktur för hårdvarusäkerhetsmoduler som levereras som en hanterad tjänst. Den underliggande hårdvaran ger samma FIPS-validerade manipuleringsskydd och nyckelförvaring som en lokal HSM; tjänstemodellen eliminerar hårdvaruanskaffning, datacenterdrift, firmwarehantering och personalkostnader. Använd HSMaaS när arbetsbelastningar kräver hårdvarurotat nyckelskydd (CA-privata nycklar, betalnings-HSM-funktioner, kodsigneringsnycklar, TLS-privata nycklar) och när organisationen saknar expertis eller kapacitet att driva HSM-hårdvara direkt. För ett bredare beslutsramverk, se vår Enterprise Guide to HSMaS.
Vad är en HSM och hur fungerar den?
En hårdvarusäkerhetsmodul (HSM) är en manipulationssäker fysisk enhet som genererar, lagrar och hanterar kryptografiska nycklar och utför kryptografiska operationer inom en hårdvarugräns från vilken nycklar aldrig kommer ut i klartext. HSM:er valideras enligt FIPS 140-2 eller den nuvarande FIPS 140-3-standarden. FIPS 140-valideringsnivåerna sträcker sig från nivå 1 (arbetsalgoritm, produktionsklassad utrustning) till nivå 4 (aktiv manipuleringsrespons, detektering av miljöattacker).
För de flesta företagsarbetsbelastningar är FIPS 140-2 nivå 3 standarden: den lägger till manipulationsskydd, identitetsbaserad autentisering och kravet att kritiska säkerhetsparametrar som lämnar HSM är krypterade. Nycklar som genereras i HSM använder en hårdvarugenerator för slumptalsnummer (TRNG) som är kompatibel med NIST SP 800-90A. Auktorisering att använda HSM-skyddade nycklar kräver fysiska smartkort, PIN-koder eller motsvarande flerfaktorautentiseringsuppgifter, vilket förhindrar att programvaruattacker får åtkomst till nyckelmaterial även med privilegierad värdåtkomst.
För att ytterligare skydda mot intrång är HSM:er isolerade från det allmänna datornätverket och fungerar som en separat fysisk eller nätverksansluten enhet. En angripare utan fysisk åtkomst till HSM:n kan inte hämta skyddat nyckelmaterial ens med fullständig åtkomst till värdoperativsystemet.
EC:s HSM som en tjänst
Encryption Consultings HSM as a Service erbjuder högsta säkerhetsnivå för certifikathantering, datakryptering, bedrägeriskydd samt finansiella och allmänna krypteringsarbetsbelastningar. Viktiga egenskaper hos EC:s HSMaaS-erbjudande:
- FIPS 140-2 Nivå 3 och PCI HSM-godkänd: valideras på hårdvarunivå, inte bara på mjukvarunivå.
- Globalt kompatibel och leverantörsoberoende: EC arbetar med flera HSM-leverantörer och väljer den hårdvara som bäst matchar kundens krav, budget och efterlevnadsbehov.
- Anpassningsbara HSM-lösningar med hög tillförlitlighet: Lokala och molnbaserade distributionsalternativ utformade enligt organisatoriska och regulatoriska specifikationer.
- Högsta tillgänglighet: klusterbaserad distribution med replikering över olika enheter; geografisk redundans tillgänglig.
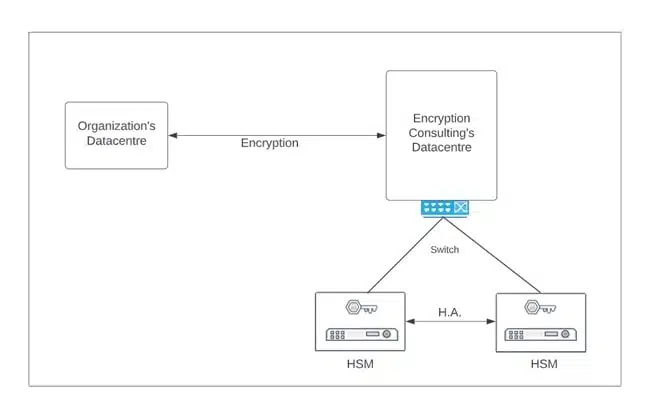
EC:s HSMaS är lämplig för organisationer som redan har driftsatta HSM:er och behöver ledningsstöd, och för organisationer som bygger ny HSM-infrastruktur från grunden. EC är leverantörsoberoende och erbjuder alternativ för större företags-HSM-plattformar, inklusive Entrust nShield.
Distributionsmodeller: Dedikerad vs. hanterad HSM
Dedikerad HSM
Kunden får en komplett HSM-enhet för en enda hyresgäst med fullständig administrativ kontroll. Bäst för:
- Organisationer som kräver FIPS 140-2 nivå 3 eller högre validerade enheter med total och exklusiv kontroll över HSM-enheten.
- Arbetsbelastningar där ingen delad hårdvara är acceptabel enligt policyn.
- Högpresterande användningsfall som kräver dedikerat kryptografiskt dataflöde.
- Migreringsscenarier där organisationen flyttar från en annan HSM-plattform och behöver en ren, isolerad miljö.
Hanterad HSM
EC tar fullständigt operativt ansvar för HSM-miljön (moln, hybrid eller lokal), inklusive provisionering, konfiguration, patchning och underhåll. Kunden behåller kontrollen över nyckelmaterial i sina partitioner och anger åtkomstpolicyer, men delegerar hårdvaruhantering. Bäst för:
- Organisationer med HSM-infrastruktur redan på plats som kräver kontinuerlig experthantering snarare än självhantering.
- Organisationer som bygger nya HSM-implementeringar där intern HSM-expertis är begränsad.
- Arbetsbelastningar som behöver FIPS-validerad nyckelförvaring utan att bygga en intern HSM-driftskapacitet.
FIPS-gräns: Vad det betyder för dina nycklar
FIPS 140-gränsen är den fysiska och logiska perimetern inom vilken alla kryptografiska operationer sker. Nycklar som genereras innanför gränsen exponeras aldrig i klartext utanför den. För HSMaaS innebär detta:
- Nyckelgenerering sker inuti HSM-hårdvaran med hjälp av en hårdvarugenerator för slumptal.
- Signerings- och dekrypteringsoperationer sker inuti hårdvaran; endast resultatet (signatur eller klartext) lämnar gränsen.
- Nyckelsäkerhetskopieringsoperationer exporterar endast nyckelmaterial i krypterad form, omslutet av HSM:s säkerhetskopianyckel, som i sig aldrig lämnar hårdvaran i klartext.
- Leverantören kan inte komma åt kundens nyckelmaterial i klartext; partitionsarkitekturen framtvingar detta på hårdvarunivå.
Hög tillgänglighet och nyckelceremoni
EC:s HSMaS distribuerar HSM:er i kluster med nyckelmaterial synkroniserat över flera enheter. Fel på enskilda enheter är transparent för anslutna applikationer; klustret fortsätter att hantera kryptografiska operationer från överlevande enheter. För geografisk hög tillgänglighet replikeras nyckelmaterial till kluster på sekundära platser med hjälp av HSM:s krypterade säkerhetskopieringsmekanism.
För CA-rotnycklar, HSM-masternycklar och andra nycklar med högsta känslighet krävs en nyckelceremoni vid HSM-initiering. Ceremonin säkerställer att ingen enskild person innehar komplett nyckelmaterial och producerar en signerad revisionsjournal. EC stöder planering och genomförande av nyckelceremonier som en del av HSMaaS-åtagandet. Inloggningsuppgifter för nyckelceremonier distribueras mellan flera förvaltare med hjälp av M-av-N-kvorumauktorisering; att förlora färre än M förvaltare äventyrar inte nyckelåtkomsten.
Integrationsförutsättningar och applikationsgränssnitt
EC:s HSMaaS stöder kryptografiska standardgränssnitt för applikationsintegration:
- PKCS#11: det primära gränssnittet för de flesta företagsapplikationer; kompatibelt med Java, C, Python och andra språkkörningar via standard PKCS#11-bibliotek.
- JCE (Java Cryptography Extension): för Java-baserade applikationer som kräver HSM-baserade tangentoperationer.
- Microsoft CNG / CAPI: för Windows-baserade applikationer och Microsoft CA-integrationer (Active Directory Certificate Services).
- REST API: för molnbaserade applikationer som inte kan använda ett inbyggt HSM-bibliotek.
Integrationssteg: installera HSM-klientprogramvaran på applikationsvärdar, konfigurera applikationen för att dirigera kryptografiska operationer till HSM-partitionen via det valda gränssnittet, testa anslutningen och verifiera att nycklar genereras och lagras i hårdvara (inte som programvarureserv). EC:s team tillhandahåller integrationsstöd för alla större PKI-system, CodeSign Secure och CertSecure Manager.
Fördelar med HSM som en tjänst
- Manipulationsskydd på hårdvarunivå: Manipulationssäker, manipulationssäker och manipuleringssäker hårdvara ger fysiskt och logiskt skydd som programvarunyckellagrar inte kan matcha.
- Flexibilitet lokalt och i molnet: distribuera på den plats och i den modell som passar de operativa kraven utan att vara låst till en enda topologi.
- Fullständig kontroll över nyckelmaterial: Kunden behåller äganderätten till och kontrollen över viktigt material oavsett var applikationens arbetsbelastningar körs.
- Hantering av nyckelringar i flera moln: utöka hårdvarubaserad kryptografi och nyckelhantering över flera molnmiljöer genom en enda tjänst.
- Elastisk skalning: Lägg till partitioner eller kapacitet utan förseningar vid hårdvaruanskaffning.
- Efterlevnadsaktivering: FIPS-valideringsdokumentation, granskningsloggar och policykontroller stöder bevisinsamling för PCI DSS, HIPAA, NIST SP 800-57 och andra ramverk.
Vägledning för felläge
- HSM-tjänsten är inte tillgänglig: Om HSM-klustret inte kan nås misslyckas alla åtgärder som kräver privata HSM-nycklar. Upprätthåll en testad redundansväxlingsplan; för kritiska CA-nycklar rekommenderas en hybridtopologi med lokal säkerhetskopiering.
- Förlorade kvorumuppgifter: Om M-of-N-förvaltare inte är tillgängliga kan partitionsåtkomst blockeras. Tilldela säkerhetskopieringsförvaltare; testa återställningen årligen med hjälp av säkerhetskopieringsinloggningsuppgifter i en icke-produktionsövning.
- Utgångna certifikat på HSM-baserade nycklar: HSM-nyckeln förblir giltig men certifikatet som presenterar den upphör att gälla, vilket orsakar anslutningsfel. CertSecure-hanterare för att automatisera hanteringen av certifikatlivscykeln för alla HSM-baserade TLS-certifikat.
- Uppsägning av leverantörsavtal: bekräfta exportkapaciteten för viktiga data i krypterad form vid kontraktsundertecknande; testa export och importera om innan relationen inleds.
Slutsats
HSM as a Service erbjuder samma FIPS-validerade manipuleringsskydd och nyckelförvaring som en lokal HSM i en hanterad tjänstemodell, vilket eliminerar hårdvaruanskaffning och driftskostnader samtidigt som kunden behåller fullständig kontroll över nyckelmaterial. EC:s HSMaaS erbjuder dedikerade och hanterade distributionsalternativ, leverantörsoberoende hårdvaruval, FIPS 140-2 nivå 3 och PCI HSM-godkännande, samt integrationsstöd för PKI , kodsignering och hantering av certifikatlivscykel. För mer information, besök hsm-as-a-service eller kontakta oss.
Vanliga frågor om partihandel med mat och dryck
Vad är HSM som en tjänst?
En leveransmodell där en leverantör använder FIPS 140-2- eller FIPS 140-3-validerad HSM-hårdvara för kundens räkning. Leverantören hanterar hårdvara, firmware och fysisk säkerhet; kunden behåller exklusiv kontroll över nyckelmaterial i en kryptografiskt isolerad partition.
Vad är en hårdvarusäkerhetsmodul och hur fungerar den?
En manipulationssäker fysisk enhet som genererar, lagrar och hanterar kryptografiska nycklar inom en hårdvarugräns från vilken nycklar aldrig kommer ut i klartext. HSM:er valideras enligt FIPS 140-2 eller FIPS 140-3. Nivå 3 (den vanligaste företagsstandarden) lägger till manipulationsskydd, identitetsbaserad autentisering och krypterad nyckelutvinning. Nycklar genereras med hjälp av en hårdvarugenerator för slumptalsgeneratorer som överensstämmer med NIST SP 800-90A.
Vad är skillnaden mellan dedikerad HSM och hanterad HSM?
Dedikerad HSM: Enskild apparat med fullständig administrativ kontroll från kunden; kunden äger hårdvarukonfigurationen. Hanterad HSM: EC hanterar provisionering, patchning och drift; kunden behåller kontrollen över viktig material i sin partition. Dedikerad passar organisationer som kräver exklusivt HSM-ägande; hanterad passar organisationer som vill outsourca den operativa hanteringen.
Vilken FIPS 140-nivå stöder EC:s HSMaaS?
FIPS 140-2 nivå 3 och PCI HSM-godkända konfigurationer. FIPS 140-3-validerad hårdvara är tillgänglig genom EC:s leverantörsoberoende urvalsprocess. Kontrollera alltid att FIPS-valideringen gäller den specifika hårdvaruenheten som används, inte bara för programvaruhanteringslagret.
Vilka är fördelarna med HSMaS jämfört med interna HSM:er?
Inga kapitalutgifter; leverantören hanterar firmware, övervakning och fysisk säkerhet; skalbar utan förseningar vid hårdvaruanskaffning; FIPS-efterlevnadsdokumentation underhålls av leverantören; HSM-expertis som en kärnfunktion snarare än ett sekundärt IT-ansvar. Nackdel: nätverkslatens vid kryptografiska operationer jämfört med PCIe-anslutna lokala HSM:er.
Hur integreras EC:s HSMaaS med PKI, kodsignering och certifikathantering?
CA-signeringsåtgärder sker inuti HSM; CA:s privata nyckel lämnar aldrig i klartext. CodeSign Secure integreras med EC:s HSMaaS för att skydda kodsigneringsnycklar medan signeringsarbetsflödet körs i en CI/CD-pipeline. CertSecure Manager hanterar certifikatlivscykeln för TLS-certifikat som backas upp av HSM-lagrade nycklar, och hanterar både certifikatutgångsdatum och nyckelförvaringskrav.
- Snabbt svar: Vad är HSMaaS och när behöver du det?
- Vad är en HSM och hur fungerar den?
- EC:s HSM som en tjänst
- Distributionsmodeller: Dedikerad vs. hanterad HSM
- FIPS-gräns: Vad det betyder för dina nycklar
- Hög tillgänglighet och nyckelceremoni
- Integrationsförutsättningar och applikationsgränssnitt
- Fördelar med HSM som en tjänst
- Vägledning för felläge
- Slutsats
- Vanliga frågor om partihandel med mat och dryck