
- Einführung
- Grundlegendes zu Java Keystore
- Warum die manuelle Schlüsselspeicherverwaltung nicht ausreicht
- Aufschlüsselung der manuellen Java-Keystore-Operationen
- Warum die manuelle Verwaltung von JKS in großem Umfang nicht nachhaltig ist
- Die Notwendigkeit der Automatisierung
- Automatisieren der Java-Keystore-Verwaltung mit CertSecure Manager
- Wichtige Funktionen des CertSecure CLI-Agenten
- Ein echter Workflow, vereinfacht
- Fazit
Einführung
Der Java KeyStore (JKS) ist eine grundlegende Komponente von Java-Anwendungen für die Verwaltung digitaler Zertifikate , kryptografischer Schlüssel und Vertrauensanker. Ob Sie HTTPS-Endpunkte absichern, Mutual TLS aktivieren oder signierte JAR-Dateien bereitstellen – der KeyStore spielt eine entscheidende Rolle für die sichere Anwendungskommunikation.
Mit der Skalierung von Java-Anwendungen in hybriden Cloud-Umgebungen und Microservice-Architekturen ist die manuelle Keystore-Verwaltung nicht nur langsam und fehleranfällig, sondern bietet auch keine aussagekräftigen Audit-Trails. Dies erschwert die Überprüfung, wer auf kryptografische Schlüssel zugegriffen, diese geändert oder bereitgestellt hat – eine entscheidende Voraussetzung für Sicherheitsaudits und die Einhaltung gesetzlicher Bestimmungen. Hier wird die Zertifikatsautomatisierung mit Tools zur Zertifikatslebenszyklus-Automatisierung (CLM) wie CertSecure Manager unerlässlich. Innerhalb eines CLM-Ökosystems (Certificate Lifecycle Management) ist JKS einer der wichtigsten Zertifikatsendpunkte, der im Rahmen des gesamten Lebenszyklus – von der Ausstellung über die Verlängerung bis hin zum Widerruf – verwaltet werden muss.
Die meisten Java-Anwendungen, darunter Spring Boot-Anwendungen, Tomcat, JBoss, Kafka, Hadoop und Microservices, erwarten, dass Zertifikate und Schlüssel im Java KeyStore-Format (.jks) gespeichert werden. CLM-Tools müssen mit JKS interagieren können, um:
- Ausgestellte Zertifikate in den Schlüsselspeicher übertragen
- Automatisieren Sie Erneuerungen, um Ausfallzeiten aufgrund des Ablaufs zu vermeiden
- Aktualisierte Schlüssel/Zertifikate sicher verteilen
- Unterstützung der Einhaltung moderner Standards (z. B. 90-Tage- oder 47-Tage-Zertifikate)
Grundlegendes zu Java Keystore
Ein Java Keystore ist ein sicheres, dateibasiertes Repository, das von Java-Anwendungen zum Speichern von Folgendem verwendet wird:
- Private Schlüssel und ihre entsprechenden Zertifikatsketten
- Vertrauenswürdige öffentliche Zertifikate von Zertifizierungsstellen
Die Verwaltung erfolgt üblicherweise mithilfe des mit dem JDK mitgelieferten Hilfsprogramms keytool .
Es gibt zwei häufig verwendete Keystore-Formate:
- JKS: Das ursprüngliche Schlüsselspeicherformat von Java. Obwohl es noch unterstützt wird, gilt es aufgrund von Einschränkungen bei der kryptografischen Agilität und Sicherheit mittlerweile als veraltet.
- PKCS12: Ein moderneres, standardisiertes Format, das eine stärkere Verschlüsselung und Interoperabilität mit anderen Sicherheitssystemen unterstützt. Es ist jetzt das Standardformat für Keystores in neueren Java-Versionen.
Die offizielle Dokumentation zur JKS-Verwaltung finden Sie im Keytool-Leitfaden von Oracle.
Warum die manuelle Schlüsselspeicherverwaltung nicht ausreicht
Früher hatten TLS-Zertifikate typischerweise eine Gültigkeitsdauer von ein bis zwei Jahren, sodass IT- und Sicherheitsteams die Erneuerung in relativ regelmäßigen Abständen planen und die Schlüsselspeicher aktualisieren konnten. Die Branchenstandards ändern sich jedoch rasant. Große Zertifizierungsstellen , Browserhersteller und Plattformen wie Apple und Google haben den Trend zu kurzlebigen Zertifikaten vorangetrieben – zunächst auf 90 Tage, mittlerweile etablieren sich 47 Tage als neuer Standard.
Dieser Wandel basiert auf dem Prinzip der kryptografischen Agilität und Sicherheitshygiene. Kürzere Lebensdauern verringern das Risiko, wenn ein privater Schlüssel kompromittiert wird, und zwingen Unternehmen dazu, die Erneuerung und Bereitstellung von Zertifikaten zu automatisieren.
Aufschlüsselung der manuellen Java-Keystore-Operationen
Die manuelle Aktualisierung eines JKS ist kein Vorgang, der mit einem einzigen Klick erledigt ist. Das Hochladen eines Zertifikats in JKS umfasst eine Reihe eng miteinander verknüpfter, risikoreicher Aufgaben, die oft teamübergreifend durchgeführt werden müssen:
-
Generieren der CSR (Certificate Signing Request)
- Verwenden Sie Keytool oder OpenSSL, um einen privaten Schlüssel und eine CSR zu erstellen.
- Speichern Sie private Schlüssel in einem HSM-Gerät.
-
CSR einreichen und auf die Ausstellung warten
- Senden Sie die CSR an Ihre private oder öffentliche Zertifizierungsstelle (z. B. DigiCert, Let's Encrypt usw.).
- Warten Sie, bis die Zertifizierungsstelle den CSR validiert und das digitale Zertifikat ausgestellt hat.
-
Empfangen und Überprüfen der Zertifikatskette
- Laden Sie das ausgestellte Zertifikat, die Zwischenzertifikate und das Stammzertifikat herunter und installieren Sie sie.
- Stellen Sie sicher, dass die vollständige Zertifikatskette korrekt und in der richtigen Reihenfolge ist, beginnend mit dem Blatt, gefolgt von den Zwischenprodukten und endend mit der Wurzel, indem Sie sie auf der Registerkarte „Zertifizierungspfad“ in den Zertifikatseigenschaften überprüfen.
-
Importieren in den Keystore
- Verwenden Sie keytool -importcert oder einen ähnlichen Befehl.
- Importieren Sie das signierte Zertifikat zusammen mit der Kette in der richtigen Reihenfolge zusammen mit der Kette in den Schlüsselspeicher.
- Stellen Sie sicher, dass die korrekte Alias-Zuordnung zum bestehenden privaten Schlüssel erhalten bleibt.
- Stellen Sie die Kompatibilität mit dem Keystore-Format der Anwendung (.jks oder .p12) sicher.
-
Dienstneustart oder Zertifikatneuladen
- Wenn das Zertifikat an einen HTTPS-Connector (z. B. Tomcat, Apache) gebunden ist, muss der Dienst häufig neu gestartet werden, um das neue Zertifikat an den vorgesehenen Dienst des Webservers/Load Balancers zu binden.
- In Clusterumgebungen muss dieser aktualisierte Zertifikatsdatensatz auf allen Knoten koordiniert werden.
-
Audit und Protokollierung
- Führen Sie ein detailliertes Protokoll, in dem festgehalten wird, wann das Zertifikat zuletzt aktualisiert wurde, wer die Aktualisierung durchgeführt hat und welche Umgebungen oder Systeme betroffen waren.
- Die Zertifikate einzeln zu erfassen und in einer Excel-Tabelle zu dokumentieren, ist keine skalierbare Lösung.
Warum die manuelle Verwaltung von JKS in großem Umfang nicht nachhaltig ist
Die manuelle Verwaltung von JKS-Keystores im großen Maßstab stellt insbesondere in komplexen Unternehmensszenarien eine Herausforderung dar. Stellen Sie sich beispielsweise eine Unternehmensumgebung vor, in der Dutzende von Java-Anwendungen in mehreren Umgebungen – Entwicklung, Test, Staging und Produktion – eingesetzt werden. Jede Anwendung verfügt möglicherweise über ein eigenes TLS-Zertifikat, eine eigene Keystore-Datei und eine eigene Alias-Zuordnung.
Einige verwenden möglicherweise noch das ältere .jks-Format, während andere aus Gründen der Compliance oder Kompatibilität auf .p12 umgestiegen sind. Oftmals erhalten einzelne Microservices oder APIs eigene Zertifikate, um Isolation und Sicherheitsgrenzen zu gewährleisten. Die manuelle Verwaltung all dieser Prozesse wird zu einem kontinuierlichen, fehleranfälligen Prozess, insbesondere da die Branche zunehmend auf kurzlebige Zertifikate setzt, die alle 90 Tage oder in bestimmten Compliance-orientierten Infrastrukturen sogar schon nach 47 Tagen ablaufen.
Alle paar Wochen müssen die Teams alle oben genannten komplexen Schritte wiederholen. Dies muss in mehreren Umgebungen geschehen, ohne dass es zu Abweichungen, Fehlkonfigurationen oder Versionsproblemen kommt. Selbst bei den am besten dokumentierten SOPs ist die Fehlerquote hoch. Eine verpasste Erneuerung kann einen Produktionsdienst zum Erliegen bringen.
Eine nicht übereinstimmende Kette kann das gegenseitige TLS unterbrechen. Eine falsch abgelegte Keystore-Datei kann einen Audit-Fehler auslösen. Und ohne ein ordnungsgemäßes Änderungsmanagement- oder Protokollierungssystem ist es nahezu unmöglich, nachzuverfolgen, wer was wann und wo getan hat, insbesondere in großen oder regulierten Unternehmen.
Die Notwendigkeit der Automatisierung
Um die oben genannten Herausforderungen zu bewältigen, setzen Unternehmen zunehmend auf die Automatisierung des Zertifikatslebenszyklus. Anstatt auf verstreute manuelle Prozesse und Ad-hoc-Skripte zurückzugreifen, ermöglicht die Automatisierung ein zentralisiertes, richtliniengesteuertes und vollständig überprüfbares System zur Verwaltung von Zertifikaten in großem Umfang.
Eine Automatisierungslösung sollte alle Keystore-Assets in verschiedenen Umgebungen erkennen und deren Ablaufdaten überwachen können. Sie sollte automatisch CSRs generieren , diese an die zuständige Zertifizierungsstelle übermitteln und signierte Zertifikate ohne menschliches Eingreifen abrufen. Nach der Zertifikatsausstellung muss das System die gesamte Zertifikatskette validieren und sicherstellen, dass die End-, Zwischen- und Stammzertifikate korrekt angeordnet und vertrauenswürdig sind, bevor sie in .jks- oder .p12-Keystores integriert werden.
CertSecure Manager wurde genau für diese Zwecke entwickelt. Im nächsten Abschnitt zeigen wir Ihnen, wie die CLI-basierte Integration mit JKS eine durchgängige Automatisierung ermöglicht – von der Zertifikatsanforderung bis zur sicheren Bereitstellung – und das innerhalb von Sekunden statt Stunden.
Automatisieren der Java-Keystore-Verwaltung mit CertSecure Manager
Die manuelle Keystore-Verwaltung ist nicht skalierbar, insbesondere bei der Betreuung dutzender Java-Anwendungen in verschiedenen Umgebungen. Um dieser Herausforderung zu begegnen, haben wir eine schlanke, aber leistungsstarke CLI-Integration für CertSecure Manager entwickelt , die JKS-Operationen automatisiert, präziser gestaltet und nachvollziehbar macht. Ob Sie mit .jks- oder .p12-Zertifikaten arbeiten, Zertifikate rotieren oder CA-Ketten in Truststores übertragen müssen – die CLI erledigt alles.
Wichtige Funktionen des CertSecure CLI-Agenten
-
Zertifikate anfordern und herunterladen
Die Befehlszeilenschnittstelle (CLI) ermöglicht es Ihnen, Zertifikatsanforderungen direkt von Ihrem Terminal aus zu initiieren – ohne Browser oder Portal-Login. Sie geben lediglich die wichtigsten Zertifikatsdetails wie Common Name (CN), Subject Alternative Names (SANs), Schlüsseltyp und Algorithmus an, und CertSecure Manager kümmert sich um den Rest. Nach Genehmigung der Anfrage wird das signierte Zertifikat zusammen mit der vollständigen Zertifikatskette sicher heruntergeladen und lokal gespeichert. Anschließend können Sie das Zertifikat je nach den spezifischen Anforderungen Ihrer Anwendung in einem der fünf unterstützten Formate installieren: .txt, .zip, .p7b, .pfx oder .cer.
-
JKS-Integration
Dies ist die Kernstärke der Integration. Über die CLI können Sie Folgendes angeben:
- Der genaue Dateipfad des .jks- oder .p12-Keystores
- Es ist durch ein Passwort geschützt.
- Der Alias, unter dem das neue Zertifikat und der Schlüssel gespeichert werden sollen
Sobald das Tool das heruntergeladene Zertifikat und den privaten Schlüssel bereitgestellt hat, fügt es automatisch in den angegebenen Schlüsselspeicher ein. Es kümmert sich um:
- Zuordnung des Zertifikats zum richtigen Alias
- Vorhandene Einträge beibehalten
- Aufrechterhaltung des Passwortschutzes und sichere Verschlüsselung der Geheimnisse.
Durch diese Integration entfällt somit jegliche Notwendigkeit, keytool zu verwenden, und man muss sich keine Gedanken mehr über Befehlssyntax oder Dateikonflikte machen.
-
CA-Zertifikate in den Truststore übertragen
Für eine sichere Kommunikation, insbesondere bei gegenseitiger TLS-Authentifizierung oder Client-Authentifizierung, müssen Java-Anwendungen der ausstellenden Zertifizierungsstelle (CA) vertrauen. Die CLI bietet eine integrierte Funktion, mit der Sie die benötigten CA-Zertifikate direkt in Ihren Keystore hochladen und so die korrekte Vertrauensstellung sicherstellen können. Je nach Bedarf können Sie ein CA-Zertifikat, ein Domänenzertifikat oder ein PFX-Bundle in den Keystore hochladen. Diese Funktionalität ist besonders wertvoll in Umgebungen mit einer privaten CA-Hierarchie oder in denen dynamisch Zwischenzertifikate hinzugefügt werden müssen.
-
Zertifikatsrotation verwalten
Einer der frustrierendsten Aspekte bei der Verwaltung von TLS-Zertifikaten ist die Erneuerung. Mit dem CLI-Agenten ist die Zertifikatsrotation in den JKS-Automatisierungsworkflow integriert. Sobald sich ein Zertifikat seinem Ablaufzeitpunkt nähert, kann das Tool eine Neuausstellungsbenachrichtigung auslösen, das aktualisierte Zertifikat abrufen und es mit nur wenigen Klicks erneut in den Schlüsselspeicher importieren.
Dadurch läuft Ihre Java-Anwendung auch in einer Welt kurzlebiger Zertifikate reibungslos.
-
Persistente Konfiguration und nahtlose Wiederverwendung
Sie müssen Ihre Einstellungen nicht jedes Mal neu eingeben. Die CLI-Integration ist zustandsbehaftet, da Ihre Konfiguration (z. B. CertSecure Manager-Backend-URL, Standard-Keystore-Pfade, bevorzugte Aliase usw.) sicher auf dem lokalen System in einer verschlüsselten Datenbank gespeichert wird. Sollten Sie diese aktualisieren müssen, führen Sie die ausführbare Datei einfach erneut aus und folgen Sie den aktualisierten Setup-Anweisungen.
Ein echter Workflow, vereinfacht
Sehen wir uns an, wie dieser Prozess bei Verwendung der CertSecure CLI-Integration tatsächlich abläuft:
-
Beginnen Sie mit der Konfiguration
Beginnen Sie mit dem Starten der ausführbaren Konfigurationsdatei:
./configure_certsecure.exe
Stellen Sie sicher, dass das Benutzerkonto, unter dem diese Anwendung ausgeführt wird, über Lese- und Schreibberechtigungen für JKS verfügt und zur Durchführung von JKS-Operationen berechtigt ist. Während der Einrichtung werden Sie von der Befehlszeilenschnittstelle (CLI) zur Authentifizierung bei Ihrem CertSecure-Portal aufgefordert. Sie werden aufgefordert, ein Token einzufügen, das Sie in der CertSecure-Benutzeroberfläche finden.
-
Verbinden Sie sich mit CertSecure Manager
Sobald das Token gespeichert und verifiziert ist, ist Ihr CLI-Agent offiziell mit CertSecure Manager verbunden. Das bedeutet, dass alle über die CLI ausgeführten Aktionen nun Ihre zugewiesenen rollenbasierten Zugriffskontrollrichtlinien (RBAC), die Audit-Protokollierung und die im zentralen Portal definierten Workflows zur Zertifikatsausstellung berücksichtigen.
-
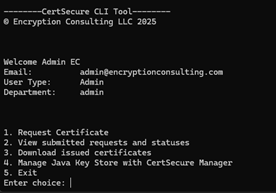
Starten Sie das CLI-Tool
Nach Abschluss der Konfiguration können Sie nun mit der Verwaltung von Zertifikaten und Schlüsselspeichern beginnen:
./certsecure_cli.exe
-
Wählen Sie aus mehreren Zertifikatsvorgängen
Ihnen wird ein Menü angezeigt, in dem Sie Folgendes tun können:
- Neue Zertifikate anfordern
- Sehen Sie den Status der eingereichten Anfragen an.
- Ausgestellte Zertifikate herunterladen.
- JKS verwalten.
-
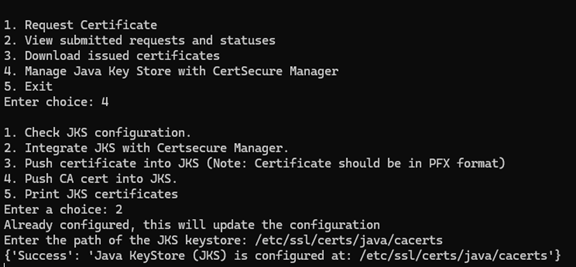
JKS einfach verwalten
Wenn Sie die Option „Java Key Store verwalten“ auswählen, haben Sie weitere Auswahlmöglichkeiten, beispielsweise:
- Überprüfen Sie die JKS-Konfiguration
- Integrieren Sie den Schlüsselspeicher mit CertSecure Manager
- Push-Zertifikate (im .pfx-Format) in das JKS
- CA-Zertifikate (von .p7b) in das JKS pushen
- Drucken Sie den aktuellen Inhalt des Schlüsselspeichers zur Überprüfung
-
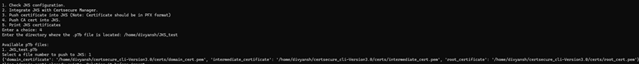
CA-Zertifikate in das JKS pushen
Wenn Sie beispielsweise ein CA-Zertifikat pushen möchten (Option 4), werden Sie aufgefordert, das Verzeichnis mit Ihrer .p7b-Datei einzugeben. Die CLI listet alle verfügbaren Dateien in diesem Verzeichnis auf. Nach der Auswahl extrahiert und ordnet die CLI automatisch Folgendes zu:
- Das Domänenzertifikat
- Das Zwischenzertifikat
- Das Stammzertifikat
Wenn einer der Aliase (z. B. domain_cert, intermediate_cert, root_cert) bereits im Schlüsselspeicher vorhanden ist, fordert die CLI vor dem erneuten Importieren zum Löschen auf. Dadurch wird ein sauberes Überschreiben sichergestellt und Duplizierungsfehler vermieden.
-
Warnungen und bewährte Vorgehensweisen
Wenn Sie mit dem alten .jks-Format (z. B. cacerts) arbeiten, zeigt die CLI eine hilfreiche Warnung an, die eine Migration auf PKCS12, das moderne, standardisierte Keystore-Format, empfiehlt. Dies ist besonders wichtig für die Kompatibilität und den langfristigen Support.
-
Ergebnis: Vollständige Vertrauenskette importiert
Nach der Bestätigung wird jedes Zertifikat sicher importiert und eine Erfolgsmeldung angezeigt:
- Erfolg: Domänenzertifikat in JKS importiert.
- Erfolg: Zwischenzertifikat in JKS importiert.
- Erfolg: Root-Zertifikat in JKS importiert.
Ihr Schlüsselspeicher ist jetzt vollständig vertrauenswürdig und bereit, sichere TLS-Kommunikation zu unterstützen.
Diese automatisierte, interaktive CLI-Oberfläche gewährleistet, dass selbst komplexe Zertifikatsbereitstellungen, wie das Einspielen von CA-Ketten in gesicherte Java-Umgebungen, in nur wenigen Minuten abgeschlossen werden können, ohne dass keytool jemals manuell bedient werden muss.
Hinweis: Für fortgeschrittene Benutzer oder CI/CD-Umgebungen kann dieser Prozess auch mittels Flags automatisiert werden, wodurch die Erneuerung von Zertifikaten und die Aktualisierung des Keystores vollständig automatisiert werden können.
Fazit
Die Verwaltung von Zertifikaten in Java-Umgebungen ist seit langem eine zeitaufwändige und anspruchsvolle Aufgabe. Von der Generierung von CSRs und dem Import signierter Zertifikate bis hin zur Aufrechterhaltung der Schlüsselspeicherintegrität und der Vertrauensketten – jeder Schritt verursacht Betriebsaufwand und birgt das Risiko von Fehlern. Angesichts der zunehmenden Verlagerung der Branche hin zu kurzlebigen Zertifikaten und strengeren Compliance-Anforderungen ist die manuelle Schlüsselspeicherverwaltung nicht mehr tragbar.
Hier kommt die CLI-Integration von CertSecure Manager ins Spiel. Sie vereinfacht nicht nur Zertifikatsvorgänge, sondern standardisiert und automatisiert sie. Ob Sie als Plattformingenieur Zertifikate in Ihren CI/CD-Workflow integrieren, als Sicherheitsadministrator die Vertrauensstellung für Hunderte von Diensten gewährleisten oder als Entwickler einfach nur Ihre lokale Umgebung sicher betreiben möchten – die CertSecure CLI bietet Ihnen die benötigten Werkzeuge.
- Einführung
- Grundlegendes zu Java Keystore
- Warum die manuelle Schlüsselspeicherverwaltung nicht ausreicht
- Aufschlüsselung der manuellen Java-Keystore-Operationen
- Warum die manuelle Verwaltung von JKS in großem Umfang nicht nachhaltig ist
- Die Notwendigkeit der Automatisierung
- Automatisieren der Java-Keystore-Verwaltung mit CertSecure Manager
- Wichtige Funktionen des CertSecure CLI-Agenten
- Ein echter Workflow, vereinfacht
- Fazit


