- ¿Qué es el cifrado homomórfico y por qué es importante?
- ¿Cuáles son los tipos de cifrado homomórfico y qué esquema debería utilizar?
- ¿Contra qué modelo de amenaza protege el cifrado homomórfico?
- ¿Cómo se evalúa e implementa el cifrado homomórfico?
- ¿Cuánta sobrecarga de rendimiento añade realmente el cifrado homomórfico?
- ¿Cómo se compara el cifrado homomórfico con MPC y los entornos de ejecución confiables?
- ¿Qué dependencias de gestión de claves introduce el cifrado homomórfico?
- ¿Dónde se utiliza hoy en día el cifrado homomórfico?
- ¿Ayuda el cifrado homomórfico a cumplir con el RGPD, la HIPAA y la PCI DSS?
- ¿Cuáles son las limitaciones del cifrado homomórfico?
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas frecuentes
Respuesta rápida: El cifrado homomórfico (HE) permite que un servidor procese datos cifrados y devuelva un resultado cifrado que, al descifrarse, produce el mismo resultado que el cálculo en texto plano. Esto es importante porque los proveedores de servicios en la nube y los modelos de IA pueden procesar datos confidenciales sin tener acceso a ellos. Recomendación: pruebe CKKS o BFV en un caso de uso específico antes de implementar el cifrado homomórfico completo (FHE) en cargas de trabajo de producción.
Puntos clave:
- La homomorfización tiene tres niveles: parcialmente homomórfica (PHE, por ejemplo RSA, Paillier), algo homomórfica (SHE) y totalmente homomórfica (FHE, por ejemplo BFV, BGV, CKKS, TFHE).
- La FHE es aproximadamente entre 10 y 10,000 veces más lenta que el cálculo en texto plano, dependiendo de la operación y el hardware, aunque la aceleración por GPU y las mejores bibliotecas están reduciendo la brecha.
- HE protege los datos en uso de un proveedor de computación honesto pero curioso; no reemplaza el control de acceso, la seguridad de los puntos finales ni la gestión de claves.
- Microsoft SEAL, OpenFHE y el estándar HomomorphicEncryption.org son los puntos de partida prácticos para la evaluación.
- MPC y los entornos de ejecución confiables (TEE) resuelven problemas superpuestos con diferentes compensaciones entre confianza y rendimiento; elija en función de su modelo de amenazas, no de la publicidad.
Publicado: junio de 2025. Actualizado: agosto de 2026. Revisado por el equipo de asesoría en cifrado de Encryption Consulting.
¿Qué es el cifrado homomórfico y por qué es importante?
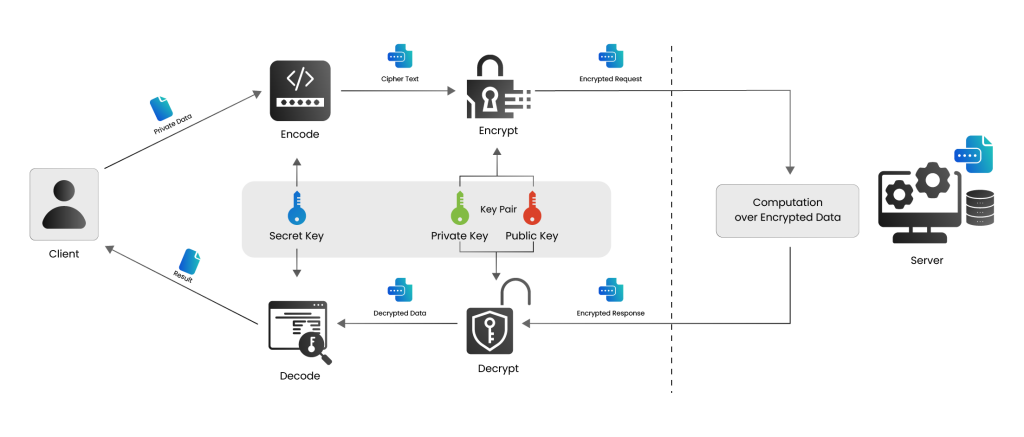
El cifrado homomórfico (HE) es un tipo de cifrado que permite realizar cálculos directamente sobre el texto cifrado, sin necesidad de descifrarlo, de modo que el resultado obtenido al descifrarlo es el mismo que si se realizara el cálculo sobre el texto original. Esto es importante porque permite a una organización entregar datos confidenciales a un servicio en la nube, un modelo de IA o un proveedor de análisis externo y obtener una respuesta útil, sin que dicho proveedor acceda a los datos subyacentes.
En un flujo de trabajo típico de HE, un cliente genera un par de claves y, para los esquemas más avanzados, una clave de evaluación independiente. El cliente cifra los datos con la clave pública y envía únicamente el texto cifrado al servidor. El servidor utiliza la clave de evaluación para realizar sumas y multiplicaciones sobre dicho texto cifrado, sin acceder a la clave privada ni recuperar el texto original. El cliente es el único que descifra el resultado final con la clave privada. Como se indica en el informe técnico de ISACA de 2024 sobre tecnologías para mejorar la privacidad , HE «puede utilizarse para obtener información valiosa a partir de cálculos sin revelar el contenido de un conjunto de datos», manteniendo los datos cifrados «en reposo, en tránsito y durante el procesamiento».
Esta publicación define todos los acrónimos que necesitas, explica cómo elegir un esquema, indica claramente la lentitud actual del cifrado homomórfico completo (FHE) y muestra la posición real del HE frente a alternativas como la computación multipartita segura (MPC) y los entornos de ejecución confiables (TEE). Para una introducción más breve y sencilla al concepto, consulta nuestra explicación relacionada: Cifrado homomórfico: conceptos básicos.
¿Cuáles son los tipos de cifrado homomórfico y qué esquema debería utilizar?
HE se presenta en tres niveles, que se distinguen por las operaciones permitidas sobre el texto cifrado y la cantidad de veces que se pueden realizar.
- Cifrado parcialmente homomórfico (PHE): Admite un tipo de operación, ya sea suma o multiplicación, un número ilimitado de veces. Ejemplos clásicos son: RSA (multiplicación) y Paillier (suma).
- Cifrado algo homomórfico (SHE): Admite tanto la suma como la multiplicación, pero solo para un número limitado de operaciones totales antes de que el ruido del texto cifrado sea demasiado grande para descifrarlo correctamente.
- Cifrado totalmente homomórfico (FHE): Admite circuitos arbitrarios, cualquier combinación de sumas y multiplicaciones, utilizando un paso de arranque que actualiza el ruido del texto cifrado. Proyecto de criptografía para la mejora de la privacidad del NIST Describe FHE como una tecnología que permite la “evaluación no interactiva de funciones y operaciones sobre datos cifrados” sin exponer nunca la clave secreta.
En FHE, el esquema que elijas determina qué tipo de cálculos matemáticos puede realizar tu aplicación. La siguiente tabla resume los cuatro esquemas relevantes en la práctica, todos ellos implementados en la biblioteca de código abierto OpenFHE y, para BFV y CKKS, en Microsoft SEAL.
| Esquema | Operaciones apoyadas | Tipo de datos | Mejor ajuste |
|---|---|---|---|
| BFV (Brakerski/Fan-Vercauteren) | Suma y multiplicación exactas de números enteros | Números enteros, aritmética modular | Análisis exacto de datos enteros o categóricos donde la precisión no puede fallar |
| BGV (Brakerski-Gentry-Vaikuntanathan) | Suma y multiplicación exactas de números enteros, procesadas por lotes mediante empaquetado estilo SIMD. | Números enteros, vectores empaquetados | Similar a BFV; común en implementaciones académicas y cargas de trabajo de enteros por lotes. |
| CKKS (Cheon-Kim-Kim-Song) | Aritmética aproximada con números reales y complejos | Vectores de valor real | Aprendizaje automático, estadística y análisis aproximado que preservan la privacidad |
| TFHE (Cifrado homomórfico rápido sobre el toroide) | Compuertas booleanas y tablas de búsqueda pequeñas, con arranque por compuerta muy rápido. | Bits y números enteros pequeños | Lógica de ramificación, comparaciones y flujo de control cifrado |
Regla general para la selección: utilice BFV o BGV cuando el resultado deba ser exacto; utilice CKKS cuando pueda tolerar un pequeño error de aproximación a cambio de mayor velocidad en cargas de trabajo de aprendizaje automático y estadísticas; y utilice TFHE cuando el cálculo se base principalmente en comparaciones o ramificaciones, en lugar de aritmética de números enteros grandes. Un informe de ENISA sobre ingeniería de protección de datos resume bien la disyuntiva subyacente: FHE «ofrece buena protección y utilidad, pero un rendimiento deficiente», razón por la cual la elección del esquema y su alcance son más importantes que en las decisiones de cifrado habituales.
¿Contra qué modelo de amenaza protege el cifrado homomórfico?
HE está diseñado para un proveedor de computación honesto pero curioso (semi-honesto): una parte que ejecutará correctamente el cálculo solicitado, pero en la que no se desea confiar el texto plano. HE elimina por completo ese requisito de confianza; el servidor opera con texto cifrado que no puede leer, y esto se mantiene incluso si el almacenamiento o la memoria del servidor se ven comprometidos posteriormente, porque nunca hay texto plano que robar.
Él no protege, por sí solo, contra todas las amenazas en el despliegue:
- Un servidor malicioso: Los esquemas HE estándar presuponen que el servidor sigue el protocolo correctamente. Un servidor que devuelve un resultado falsificado puede pasar desapercibido a menos que se añadan comprobaciones de integridad o cálculos verificables.
- Compromiso del lado del cliente: La clave secreta reside en poder del cliente (o de la persona a quien el cliente se la delegue). Si esa clave es robada, todos los textos cifrados, tanto pasados como futuros, que se hayan encriptado con ella quedarán expuestos.
- Deficiencias en los puntos finales y el control de acceso: HE protege los datos que se utilizan en el proveedor de servicios informáticos; no sustituye el cifrado de transporte, la gestión de identidades y accesos, ni la monitorización de los sistemas que solicitan y reciben resultados.
- Colusión entre múltiples partes: En entornos FHE de clave múltiple o umbral utilizados para la computación colaborativa, la seguridad depende de que un conjunto definido de partes no actúen en connivencia, lo cual debe modelarse explícitamente en lugar de asumirse.
Lo que diferencia una implementación de alto riesgo que realmente reduce el riesgo de una que simplemente traslada los cálculos a una costosa capa matemática sin cambiar en quién hay que confiar.
¿Cómo se evalúa e implementa el cifrado homomórfico?
Utilice esta secuencia para pasar de "¿deberíamos usar HE?" a un piloto funcional:
- Confirma que realmente se requiere. Explique claramente por qué el control de acceso, los términos contractuales o el cifrado estándar, tanto en reposo como en tránsito, no son suficientes, y por qué no se puede confiar en el proveedor de servicios informáticos en particular con texto sin cifrar.
- Elija un plan basado en la operación, no en el marketing. Las operaciones matemáticas exactas con números enteros apuntan a BFV o BGV; el aprendizaje automático aproximado con números reales apunta a CKKS; la lógica booleana o con muchas comparaciones apunta a TFHE.
- Elige una biblioteca verificada y con mantenimiento activo. Sello de Microsoft y AbiertoFHE son las dos opciones de código abierto más utilizadas; no cree sus propias primitivas criptográficas.
- Seleccione los parámetros siguiendo el procedimiento estándar, no basándose en conjeturas. El Estándar de seguridad de HomomorphicEncryption.org Publica tablas de parámetros para el nivel de seguridad, el grado del módulo polinomial y la longitud de la cadena del módulo del texto cifrado; la mayoría de las bibliotecas también incluyen un generador de parámetros.
- Prototipo basado en una muestra representativa de la carga de trabajo real. Antes de destinar presupuesto a un montaje completo, compruebe la latencia y el rendimiento reales en el hardware de destino (CPU, GPU o acelerador).
- Diseñar la gestión de claves desde el principio. Decida dónde reside la clave secreta, si un módulo de seguridad de hardware (HSM) la protege, cómo se distribuye la clave de evaluación al proveedor de computación y cómo se rotan las claves.
- Tenga en cuenta el presupuesto de ruido y el arranque en el diseño del circuito, y agregue controles de integridad si no puede asumir que el proveedor de computación es honesto, sino que solo tiene curiosidad.
- Piloto con ruta alternativa, Luego, puede ampliar la escala una vez que haya medido el costo real, la precisión (en particular para la aritmética aproximada de CKKS) y la interoperabilidad con los flujos de datos existentes.
¿Cuánta sobrecarga de rendimiento añade realmente el cifrado homomórfico?
Claramente: FHE sigue siendo órdenes de magnitud más lento que el cálculo de texto plano, y cualquier proveedor que afirme lo contrario para cargas de trabajo de propósito general debería ser presionado para que proporcione una prueba de rendimiento específica. El informe de referencia de Duality Technologies de 2026 sitúa la sobrecarga bruta y sin optimizar de FHE en aproximadamente 10 000 veces más lenta que el texto plano en hardware solo con CPU, reduciéndose a aproximadamente 10 a 100 veces más lenta para cargas de trabajo orientadas al rendimiento una vez que se aplican el procesamiento por lotes y los parámetros optimizados. La misma fuente informa que el rendimiento general de FHE ha mejorado en un factor de 1 000 a 10 000 en los últimos cinco años, y que con CKKS optimizado y procesamiento por lotes, la inferencia de regresión logística cifrada sobre más de 10 000 registros puede completarse en 2 a 10 segundos, mientras que el análisis por lotes cifrado sobre más de 1 millón de registros puede terminar en minutos en hardware acelerado por GPU.
Para cargas de trabajo más pesadas, la brecha sigue siendo grande. Raluca Ada Popa, del proyecto MC2 de la UC Berkeley , señala que entrenar una red neuronal de tamaño moderado como VGG16 en un conjunto de datos como CIFAR-10 bajo HE o MPC “podría llevar años”, razón por la cual el entrenamiento completo del modelo bajo FHE sigue siendo poco práctico para la mayoría de las organizaciones hoy en día; la inferencia cifrada en un modelo pequeño, o el análisis agregado, es el objetivo realista a corto plazo. Esto coincide con el resumen del IEEE , que califica a HE como “una de las tecnologías de privacidad más potentes” disponibles, aunque reconoce que “aún se encuentra en una fase temprana” para el uso empresarial general.
Lo que realmente está reduciendo la brecha son las mejoras algorítmicas (CKKS para aritmética aproximada, el arranque rápido de TFHE), las herramientas de compilación (OpenFHE, Concrete de Zama) y la aceleración por hardware en GPU y aceleradores FHE emergentes. Trate cualquier afirmación sobre el rendimiento de la misma manera: solicite el esquema, la operación, el hardware y el tamaño del lote, porque afirmar que "el cifrado homomórfico ahora es rápido" sin esos cuatro detalles no es una afirmación verificable.
¿Cómo se compara el cifrado homomórfico con MPC y los entornos de ejecución confiables?
HE es uno de los tres enfoques prácticos para procesar datos que no se desean exponer al proveedor de computación. Los otros son la computación multipartita segura (MPC), donde los datos se dividen en partes secretas entre participantes que no deben confabularse, y los entornos de ejecución confiables (TEE), también llamados computación confidencial, donde los datos se descifran dentro de un enclave aislado por hardware. Cada uno ofrece una relación entre confianza y rendimiento de manera diferente.
| Nuevo enfoque | Asunción de confianza | Costes generales de rendimiento típicos | Modelo de liberación |
|---|---|---|---|
| Cifrado homomórfico (HE/FHE) | No se requiere confianza en el proveedor de computación; los datos permanecen cifrados en todo momento. | Aproximadamente entre 10 y 10,000 veces más lento que el texto plano, reduciéndose la diferencia con GPU y bibliotecas optimizadas. | Solo software; se ejecuta en cualquier servidor en la nube o local. |
| Computación multipartita segura (MPC) | Ninguna de las partes tiene acceso a todos los datos; se requiere un conjunto definido de partes que no estén coludidas. | De magnitud similar a HE para cargas de trabajo complejas; mejor para protocolos específicos como la intersección de conjuntos privados. | Requiere la coordinación de múltiples partes en dominios de confianza separados, a menudo en las instalaciones o en la nube privada. |
| Entorno de ejecución confiable (TEE / Computación confidencial) | Confía en la certificación de hardware del fabricante del chip y del proveedor de la nube, no en la pila de software del operador de la nube. | Aproximadamente entre un 20 por ciento y el doble de sobrecarga para la mayoría de las cargas de trabajo. | Disponible hoy en las ofertas de computación confidencial de los principales proveedores de servicios en la nube. |
Elija HE cuando no pueda confiar en el hardware subyacente ni en el proveedor de la nube, y la carga de trabajo sea lo suficientemente reducida como para tolerar la sobrecarga. Elija MPC cuando varias organizaciones distintas conserven partes de los datos y ninguna pueda ser un único punto de confianza. Elija TEE cuando necesite un rendimiento casi nativo y pueda aceptar una suposición de confianza basada en el hardware, teniendo en cuenta que los enclaves llevan su propio historial de ataques de canal lateral y dependen de que el proveedor de la nube actualice el firmware con prontitud.
¿Qué dependencias de gestión de claves introduce el cifrado homomórfico?
HE traslada el riesgo de gestión de claves en lugar de eliminarlo. La clave secreta del cliente nunca debe llegar al servidor; solo se comparten la clave pública (para cifrado) y la clave de evaluación (para cálculo). En la práctica, esto crea algunas dependencias que la mayoría de los equipos subestiman:
- Custodia secreta de la llave: La clave secreta debe protegerse del mismo modo que cualquier otra clave criptográfica de alto valor, idealmente en un HSM o en un sistema de gestión de claves administrado, y no en un archivo de configuración o una variable de entorno.
- La selección de parámetros y niveles de seguridad afecta a la clave en sí. El grado del módulo polinomial y la profundidad de la cadena de módulos determinan tanto el nivel de seguridad como la cantidad de operaciones que el texto cifrado puede soportar antes de reiniciarse, por lo que un cambio posterior en los requisitos de seguridad puede forzar la regeneración de la clave y los parámetros, no solo un cambio de configuración.
- La postura post-cuántica ya es buena, pero no está exenta de mantenimiento. Los esquemas FHE modernos se basan en problemas de retículos de aprendizaje de anillos con errores (ring-LWE), la misma familia de problemas difíciles que sustentan el estándar ML-KEM (FIPS 203) del NIST, por lo que se consideran seguros post-cuánticos por definición. Esto no elimina la necesidad de una criptoagilidad continua a medida que evolucionan las recomendaciones de parámetros.
- La configuración de teclas múltiples y umbrales añade una ceremonia de clave. La computación colaborativa entre varios propietarios de datos requiere la distribución y, en algunos diseños, la generación conjunta de material clave, lo que necesita el mismo rigor de gobernanza que cualquier otra ceremonia de claves entre múltiples partes.
Dado que el ecosistema de herramientas para la gestión del ciclo de vida de las claves HE es mucho menos maduro que el de la PKI estándar, considere la custodia, la rotación y el inventario de las claves HE como una decisión de diseño de primer nivel, y no como un añadido posterior a la criptografía.
¿Dónde se utiliza hoy en día el cifrado homomórfico?
- Aprendizaje automático y análisis que preservan la privacidad: Investigadores de IBM demostraron Se ha utilizado el aprendizaje automático cifrado en datos bancarios con una precisión que iguala la del modelo de referencia sin cifrar, y el compilador Concrete ML de Zama se ha empleado para ejecutar inferencias de redes neuronales cifradas con puntos de referencia de rendimiento publicados, lo que demuestra que se trata de un patrón de implementación funcional, aunque todavía especializado.
- Atención médica y genómica: Duality Technologies y el Instituto Oncológico Dana-Farber HE aplicada para permitir la seguridad, estudios de asociación del genoma a gran escala en múltiples instituciones sin descifrar jamás los datos genómicos subyacentes.
- Elecciones verificables: El sistema ElectionGuard de Microsoft utiliza el recuento homomórfico para contar las papeletas encriptadas sin descifrar ningún voto individual, lo que permite realizar elecciones verificables de extremo a extremo.
- Análisis en la nube y SaaS: En principio, cualquier análisis, consulta de base de datos o inferencia de IA alojada en la nube puede ejecutarse con entradas cifradas, lo que permite a un proveedor de SaaS devolver resultados sin que este acceda nunca al texto sin cifrar.
La mayoría de estas implementaciones siguen siendo limitadas y a escala piloto, en lugar de ser la arquitectura predeterminada, lo cual es coherente con el panorama de rendimiento anterior: HE recupera su coste más rápidamente en cálculos específicos de alta sensibilidad, no como un reemplazo total del procesamiento de datos estándar.
¿Ayuda el cifrado homomórfico a cumplir con el RGPD, la HIPAA y la PCI DSS?
La legislación sanitaria refuerza las salvaguardias técnicas que ya exigen estos marcos, pero no sustituye las obligaciones legales y procesales que los sustentan.
- GDPR: La guía de notificación de violaciones de datos del Comité Europeo de Protección de Datos permite una exención cuando los datos se vuelven ininteligibles por el cifrado; si HE garantiza que el texto cifrado filtrado no se puede descifrar sin la clave, es posible que no sea necesario notificar una violación de ese texto cifrado. Los analistas legales advierten que el procesamiento de HE en sí mismo necesita una base legal según Artículo 32.
- HIPAA: Si la información sanitaria protegida se cifra con HE y la clave de descifrado permanece exclusivamente en poder de la entidad cubierta, esos datos a menudo pueden tratarse como anonimizados para fines que quedan fuera del ámbito de aplicación de la HIPAA, lo que permite realizar análisis seguros subcontratados sobre los datos de los pacientes.
- PCI DSS: La norma PCI DSS no menciona explícitamente a HE, pero ejecutar la detección de fraude en datos cifrados del titular de la tarjeta sin descifrarlos reduce la exposición, en consonancia con los objetivos de protección de datos de extremo a extremo de PCI.
- NIST e ISO/IEC: NISTEl proyecto de criptografía para mejorar la privacidad de y la comunidad gestionada por Estándar de seguridad de HomomorphicEncryption.org (publicado por primera vez en 2018 y aún actualizado en cada reunión de estándares) formaliza las propiedades de seguridad de HE, mientras que ISO/IEC 18033-6:2019 especifica mecanismos como Exponential ElGamal y Paillier.
¿Cuáles son las limitaciones del cifrado homomórfico?
- Sobrecarga de rendimiento: Incluso después de una mejora de entre 1,000 y 10,000 veces en cinco años, FHE sigue siendo mucho más lento que el cálculo de texto plano para cargas de trabajo pesadas como el entrenamiento completo de modelos.
- Los tipos de operaciones están restringidos por el esquema: BFV y BGV ofrecen aritmética entera exacta, CKKS sacrifica la exactitud por la velocidad en números reales, y TFHE maneja bien la lógica booleana pero no la aritmética de enteros grandes de manera eficiente, por lo que la elección del esquema limita lo que la aplicación puede calcular.
- Gestión compleja de claves y parámetros: La elección de parámetros seguros y eficientes requiere conocimientos de criptografía, y el ecosistema de herramientas para gestionar las claves HE está mucho menos desarrollado que el de la infraestructura de clave pública (PKI) o la gestión de claves estándar.
- Protección limitada contra un servidor malicioso: El estándar HE presupone un proveedor de computación honesto pero curioso; uno malicioso puede devolver resultados incorrectos a menos que se añada integridad o computación verificable.
- Madurez en herramientas e interoperabilidad: Las bibliotecas difieren en cuanto a la compatibilidad con esquemas, las vinculaciones de lenguaje y la aceleración de hardware, y los textos cifrados o los conjuntos de parámetros generalmente no se pueden transferir entre bibliotecas.
- No sustituye a otros controles: HE protege los datos en uso de una clase de amenazas específica; el control de acceso, el cifrado de transporte, la seguridad de los puntos finales y la monitorización siguen siendo necesarios en torno a él.
¿Qué recomendaría Encryption Consulting?
La mayoría de las organizaciones que evalúan HE hoy en día no deberían optar por FHE como opción predeterminada. Primero, confirmen que el cálculo realmente requiere confidencialidad a nivel criptográfico por parte del proveedor de computación, algo que el control de acceso, los contratos o el cifrado estándar en reposo y en tránsito no pueden ofrecer, antes de que el costo de rendimiento justifique su pago. Cuando se cumpla este requisito, recomendamos realizar una prueba piloto con un cálculo limitado y bien definido, como un agregado cifrado o una inferencia basada en CKKS en un modelo pequeño, y compararlo con una alternativa de computación confidencial (TEE) en paralelo antes de comprometer el presupuesto de producción.
Dado que los esquemas FHE actuales se basan en retículos y son seguros post-cuánticos por diseño, adoptar HE también implica un compromiso criptográfico a largo plazo. Nuestros servicios de asesoramiento en cifrado ayudan a evaluar si HE, MPC o computación confidencial se ajustan mejor a su problema real de intercambio de datos, dimensionan los parámetros según el estándar HomomorphicEncryption.org y diseñan la arquitectura de gestión de claves en torno a ellos. Dado que el material de clave HE y los activos criptográficos requieren gobernanza a medida que evolucionan las bibliotecas y las directrices de parámetros, solemos combinar este trabajo de asesoramiento con CBOM Secure para el inventario de activos criptográficos y nuestra práctica de criptoagilidad , de modo que una implementación de HE siga siendo actualizable en lugar de convertirse en otro sistema criptográfico heredado con código rígido.
Conclusión
El cifrado homomórfico es la única técnica convencional que mantiene los datos cifrados durante todo el proceso computacional, no solo en reposo o en tránsito. Sus tres niveles (PHE, SHE y FHE) y sus cuatro esquemas de funcionamiento (BFV, BGV, CKKS y TFHE) ofrecen opciones reales según si la carga de trabajo requiere aritmética exacta de enteros, aprendizaje automático aproximado de números reales o lógica booleana. La limitación evidente es el rendimiento: incluso tras una mejora de entre 1,000 y 10 000 veces en cinco años, FHE sigue siendo significativamente más lento que el cálculo en texto plano, por lo que debería limitarse a cargas de trabajo que necesiten específicamente sus funcionalidades, en lugar de implementarse por defecto. Compárelo con MPC y la computación confidencial para su modelo de amenazas real, configure correctamente la selección de parámetros y la gestión de claves desde el principio, y realice una prueba piloto antes de escalar.
Preguntas frecuentes
¿Está el cifrado homomórfico listo para su uso en producción hoy en día? Para cálculos específicos y bien definidos, como la agregación cifrada, las búsquedas o la inferencia basada en CKKS en un modelo pequeño, sí, varias organizaciones ya utilizan FHE en producción con bibliotecas como Microsoft SEAL y OpenFHE. Para cargas de trabajo de propósito general, como el entrenamiento completo de modelos o el análisis SQL complejo, FHE sigue siendo generalmente demasiado lento para la mayoría de los presupuestos de producción, y la computación confidencial o MPC suelen ser una mejor opción.
¿Necesito conocimientos de criptografía para implementar el cifrado homomórfico? No es necesario diseñar un esquema nuevo, pero sí se necesita a alguien que comprenda la selección de parámetros, incluyendo el nivel de seguridad, la profundidad de la cadena de módulos y el margen de ruido, ya que parámetros incorrectos pueden filtrar información o imposibilitar el cálculo. La mayoría de los equipos combinan un desarrollador de aplicaciones con un asesor en criptografía o utilizan el generador de parámetros integrado de una biblioteca.
¿Es resistente a la computación cuántica el cifrado homomórfico? Sí. Los esquemas modernos de cifrado homomórfico completo (FHE), como BFV, BGV, CKKS y TFHE, se basan en problemas de retículos del tipo aprendizaje de anillos con errores (ring-LWE), la misma familia de problemas difíciles que sustenta el estándar ML-KEM (FIPS 203) del NIST, por lo que se consideran seguros tras la computación cuántica. Dicho esto, la resistencia cuántica no elimina la necesidad de una cuidadosa selección de parámetros y una gestión de claves rigurosa.
¿En qué se diferencia el cifrado homomórfico de la computación confidencial (TEE)? El cifrado homomórfico mantiene los datos cifrados mediante software durante todo el proceso, de modo que ninguna parte ve el texto plano, a costa de una sobrecarga de rendimiento significativa. La computación confidencial descifra los datos dentro de un entorno aislado por hardware, confiando en el fabricante del chip y en la certificación del entorno, y suele tener una sobrecarga de entre el 20 % y el 2 % en lugar de ser mucho más lenta. Elija el cifrado homomórfico cuando no pueda confiar en el hardware subyacente; elija una TEE cuando necesite un rendimiento casi nativo y pueda aceptar la confianza basada en el hardware.
¿Cuál es la diferencia entre el cifrado parcialmente homomórfico, el parcialmente homomórfico y el totalmente homomórfico? El cifrado parcialmente homomórfico (PHE), como RSA o Paillier, admite el uso ilimitado de una única operación. El cifrado parcialmente homomórfico (SHE) admite tanto la suma como la multiplicación, pero solo para un número limitado de operaciones antes de que el ruido del texto cifrado afecte negativamente al resultado. El cifrado totalmente homomórfico (FHE) admite sumas y multiplicaciones encadenadas ilimitadas mediante un paso de arranque que actualiza el ruido del texto cifrado, lo que permite realizar cálculos arbitrarios.
Referencias
- NIST, “Cifrado totalmente homomórfico (FHE), criptografía que mejora la privacidad”, CSRC: https://csrc.nist.gov/projects/pec/fhe
- HomomorphicEncryption.org, “Estándar de seguridad de cifrado homomórfico”: https://homomorphicencryption.org/standard/
- Microsoft SEAL, repositorio de GitHub: https://github.com/microsoft/SEAL
- OpenFHE, sitio web oficial del proyecto: https://openfhe.org/
- Documentación, esquemas y guía de inicio rápido de OpenFHE: https://openfhe-development.readthedocs.io/en/latest/sphinx_rsts/intro/quickstart.html
- Duality Technologies, “¿Sigue siendo FHE demasiado lento? Puntos de referencia de cifrado homomórfico 2026”: https://dualitytech.com/blog/homomorphic-encryption-performance-2026/
- Raluca Ada Popa, Proyecto MC2 (UC Berkeley), “Computación segura: ¿Cifrado homomórfico o enclaves de hardware?”: https://medium.com/mc2-project/secure-computation-homomorphic-encryption-or-hardware-enclaves-83da90102593
- Cloud Security Alliance, grupo de trabajo sobre cifrado totalmente homomórfico: https://cloudsecurityalliance.org/research/working-groups/fully-homomorphic-encryption
- ISACA, “Explorando consideraciones prácticas y aplicaciones para tecnologías que mejoran la privacidad” (2024): https://www.isaca.org/resources/white-papers/2024/exploring-practical-considerations-and-applications-for-privacy-enhancing-technologies
- ENISA, informe “Ingeniería de protección de datos”: https://www.aepd.es/documento/enisa-report-data-protection-engineering.pdf
- IEEE Digital Privacy, “Ventajas del cifrado homomórfico”: https://digitalprivacy.ieee.org/publications/topics/advantages-of-homomorphic-encryption
- “CryptOracle: Un marco modular para caracterizar FHE,” arXiv:2510.03565 (2025): https://arxiv.org/html/2510.03565v1
- “Análisis de rendimiento de las principales bibliotecas de cifrado homomórfico: un estudio comparativo de SEAL, HElib, OpenFHE y Lattigo”, ACM (2025): https://dl.acm.org/doi/10.1145/3729706.3729711
- ¿Qué es el cifrado homomórfico y por qué es importante?
- ¿Cuáles son los tipos de cifrado homomórfico y qué esquema debería utilizar?
- ¿Contra qué modelo de amenaza protege el cifrado homomórfico?
- ¿Cómo se evalúa e implementa el cifrado homomórfico?
- ¿Cuánta sobrecarga de rendimiento añade realmente el cifrado homomórfico?
- ¿Cómo se compara el cifrado homomórfico con MPC y los entornos de ejecución confiables?
- ¿Qué dependencias de gestión de claves introduce el cifrado homomórfico?
- ¿Dónde se utiliza hoy en día el cifrado homomórfico?
- ¿Ayuda el cifrado homomórfico a cumplir con el RGPD, la HIPAA y la PCI DSS?
- ¿Cuáles son las limitaciones del cifrado homomórfico?
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas frecuentes