
- Snabbt svar: Vad är OCSP:s magiska nummer?
- Key Takeaways
- Vem borde bry sig om OCSP:s magiska nummer
- OCSP Magic Number-scenariomatris: Krav, valideringsmetod, felläge och övervakningssignal
- Vad är OCSP?
- Vad är OCSP:s magiska nummer?
- Varför Microsoft introducerade det
- Varför detta är ett problem
- Hur cachen fungerar och vad Windows faktiskt räknar
- Hur man upptäcker det
- Hur man konfigurerar det magiska numret
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Online Certificate Status Protocol (OCSP) är en av de viktigaste komponenterna i en modern Public Key Infrastructure (PKI). Det ger klienter en snabb metod i realtid för att avgöra om ett certifikat fortfarande är tillförlitligt utan att ladda ner en hel lista över återkallade certifikat (CRL). I de flesta företagsmiljöer är effektivitet viktigt. Smartkortsautentisering, VPN-åtkomst, TLS-anslutningar, Wi-Fi-autentisering och arbetsflöden för enhetsregistrering är alla beroende av att kontroller av återkallade certifikat sker snabbt och tillförlitligt bakom kulisserna.
Inuti Windows återkallningsmotor finns ett mindre känt beteende som i det tysta kan ändra hur certifikatvalidering fungerar på ett klientsystem. PKI-experter hänvisar ofta till denna tröskel som OCSP Magic Number. När en Windows-klient cachar mer än ett visst antal OCSP-svar från samma svarare kan CryptoAPI sluta prioritera OCSP och börja föredra CRL:er istället. Som standard är den tröskeln bara 50 cachade OCSP-svar.
För vissa miljöer är detta beteende ofarligt och till och med fördelaktigt. För andra, särskilt organisationer som implementerat OCSP specifikt för att undvika stora CRL:er eller för att stödja deterministisk återkallningskontroll, kan det skapa drifts- och säkerhetsproblem som är extremt svåra att diagnostisera. Det som gör problemet särskilt utmanande är att övergången sker tyst. Själva OCSP-respondern förblir felfri, inga uppenbara fel visas i Windows händelseloggar och administratörer kanske inte har någon indikation på att klienter har ändrat återkallningsmetoder alls.
Att förstå OCSP:s magiska nummer kräver förståelse för hur Windows hanterar kontroll av certifikatåterkallelse bakom kulisserna. När du väl ser hur CryptoAPI väljer mellan OCSP och CRL:er blir många återkallningsbeteenden som verkar inkonsekventa eller oförutsägbara i företagsmiljöer med Active Directory Certificate Services (AD CS) mycket enklare att förklara och felsöka. Här är vad alla PKI-administratörer behöver veta om det.
Snabbt svar: Vad är OCSP:s magiska nummer?
OCSP Magic Number är ett tröskelvärde för Windows CryptoAPI (standard: 50) som lagras i registervärdet CryptnetCachedOcspSwitchToCrlCount . När cachade OCSP-svar från en enskild svars-URL för en given certifikatutfärdare överstiger detta antal, växlar CryptoAPI tyst återkallningskontroll från OCSP till CRL. Ingen händelseloggpost genereras. OCSP-svararen verkar vara felfri. Kan konfigureras via grupprincip under Inställningar för validering av certifikatsökväg.
Key Takeaways
- OCSP Magic Number är ett inbyggt tröskelvärde i Windows CryptoAPI (standard: 50) som styr när kontrollen av återkallelse av certifikat växlar från OCSP till CRL. Växeln är helt tyst: ingen händelseloggpost i Windows, inget OCSP-svarsfel, ingen varning på klientsidan. De enda indikatorerna är förändringar i nätverkstrafiken som kräver aktiv övervakning för att upptäckas.
- CryptoAPI tillämpar tre regler baserade på antalet cachade svar: om antalet är mindre än eller lika med det magiska antalet bearbetas OCSP-URL:er i AIA-tilläggsordning; om antalet är större än det magiska antalet bearbetas CRL-URL:er i CDP-tilläggsordning; och om alla OCSP-URL:er misslyckas sker en CRL-reserv oavsett antalet. Grupprincip som är konfigurerad att föredra CRL:er framför OCSP är en andra, oberoende utlösare som helt kringgår den antalsbaserade logiken.
- Antalet spåras per användare, per OCSP-svars-URL och per certifikatutfärdare. Det betyder att två maskiner med identiska konfigurationer kan ha helt olika antal beroende på deras valideringshistorik. Den ena kan fortfarande fråga OCSP medan den andra redan har bytt till CRL, utan någon synlig konfigurationsskillnad mellan dem.
- Att ställa in registervärdet CryptnetCachedOcspSwitchToCrlCount till 0 inaktiverar inte reservfunktionen. Det återställer standardtröskeln på 50. Organisationer som behöver inaktivera OCSP-hämtning helt måste använda Options DWORD med flaggan CERT_CHAIN_OPTION_DISABLE_AIA_URL_RETRIEVAL (0x2) vid samma registersökväg.
- Räkningen varar inte i all oändlighet. En omstart av maskinen återställer OCSP-cacheräkningen, vilket är anledningen till att vissa team observerar problem med återkallningskontroll som verkar lösa sig själva efter en omstart. OCSP-frågorna återupptas normalt tills tröskeln passeras igen.
Vem borde bry sig om OCSP:s magiska nummer
OCSP Magic Number är främst ett problem för AD CS och Windows PKI-drift, men dess säkerhets- och efterlevnadskonsekvenser drabbar alla team som är beroende av att certifikatåterkallelse fungerar som dokumenterat.
| Roll | Varför det gäller | Åtgärdsobjekt |
|---|---|---|
| PKI-administratörer | Äger tröskelkonfigurationen och ansvarar för att granska registervärdet CryptnetCachedOcspSwitchToCrlCount över hela flottan; ansvarar för att identifiera högsta certifikatvalideringsvolymer per systemtyp (domänkontrollanter, RADIUS-servrar, VPN-gateways) innan tröskeln ställs in; standardvärdet 50 dimensionerades för miljöer där CRL-effektivitet är viktigare än OCSP-konsekvens, vilket kanske inte överensstämmer med distributionsrationalen i många moderna företagsmiljöer. | Granska registervärdet CryptnetCachedOcspSwitchToCrlCount över alla domänkontrollanter, RADIUS-servrar och VPN-gateways via grupprinciprapportering; mät maximala OCSP-valideringsvolymer per systemtyp innan tröskeln anges; distribuera det konfigurerade värdet via grupprincip under Valideringsinställningar för certifikatsökväg > fliken Återkallelse; bekräfta att tröskeln är inställd över den maximala valideringsvolymen för att förhindra oavsiktlig växling. |
| Säkerhetsarkitekter | Äg utformningen av återkallningspolicyn: avgöra om OCSP eller CRL ska vara den auktoritativa återkallningsmekanismen för varje certifikatpopulation och om deterministiska svar från Microsoft Hotfix 2960124 krävs; när klienter återgår till CRL efter att ha passerat tröskelvärdet för magiska tal, försvinner det deterministiska svarsskyddet från Hotfix 2960124 och förfalskade certifikat med serienummer som inte finns med på CRL:n valideras tyst. | Dokumentera den avsedda återkallningsmekanismen för varje certifikatpopulation och inkludera Magic Number-konfigurationen som en obligatorisk kontroll i PKI-designen; bedöm om Hotfix 2960124 är distribuerad och om dess deterministiska svarsskydd är ett säkerhetskrav; inkludera Magic Number-tröskeln i PKI Certificate Practice Statement-konfigurationens baslinje; använd CBOM-säkerhet att inventera den fullständiga återkallningsarkitekturen tillsammans med certifikattillgångarna |
| Plattforms- och DevOps-team | Egen övervakning av OCSP-frågevolym och CRL-nedladdningsvolym per klient för att upptäcka tröskelöverskridningar; OCSP-frågefall på domänkontrollanter, RADIUS-servrar eller VPN-gateways är den mest tillförlitliga tidiga varningssignalen; i hybrid- och molnmiljöer måste CRL-distributionspunktens nåbarhet från molnbaserade klienter bekräftas innan Magic Number utlöses och CRL-reservstart påbörjas. | Fastställ baslinjer för OCSP-frågevolym per klient med hög volym med hjälp av nätverkstrafikanalys; konfigurera aviseringar för ihållande minskningar av OCSP-frågevolymen från domänkontrollanter, RADIUS-servrar och VPN-gateways; bekräfta åtkomst till CRL-distributionspunkter från alla nätverkssegment, inklusive molnarbetsbelastningar och fjärrkontor, innan Magic Number utlöses; aktivera CAPI2-diagnostisk loggning på representativa klienter med hög volym |
| Compliance-team | Måste visa att kontrollen av certifikatåterkallelse fungerar enligt certifikatpraxisutlåtandet; en produktionsmiljö där klienter i tysthet har bytt från OCSP till CRL utan ett dokumenterat konfigurationsbeslut är en efterlevnadslucka; regelverk inklusive PCI DSS 4.0 och NIST SP 800-53 SC-17 kräver bevis på att PKI-certifikatlivscykelkontroller, inklusive återkallelsekontroll, fungerar enligt specifikationerna; DigiCert Trust Pulse Survey (juli 2025) fann att 45 procent av företagen upplevde certifikatrelaterade driftstopp under föregående år. | Inkludera tröskelkonfigurationen för Magic Number i det kvartalsvisa PKI-efterlevnadsbevispaketet; bekräfta att grupprincipinställningen CryptnetCachedOcspSwitchToCrlCount är distribuerad och konsekvent i alla berörda system; dokumentera motiveringen för det konfigurerade tröskelvärdet och inkludera det i certifikatpraxisutlåtandet; inkludera resultat från övervakning av återkallningsinfrastruktur i kvartalsvisa efterlevnadsbevis. |
| CISO: er | En tyst övergång från deterministiska OCSP-svar till CRL-baserad validering är en förändring av säkerhetsställningen som de flesta organisationer aldrig upptäcker förrän den orsakar en incident; OCSP Magic Number är den typ av beteende som producerar granskningsresultat, oförklarade återkallningsfel och i miljöer som förlitar sig på Hotfix 2960124, ett tyst utökat fönster för godkännande av förfalskade certifikat. | Kräv att tröskelvärdet för OCSP Magic Number explicit konfigureras och dokumenteras som en del av baslinjen för företagets PKI-konfiguration; kräv kvartalsvis granskning av OCSP-frågevolymen per system med hög volym som ett PKI-hälsometriska; finansiera CertSecure-hanterare CLM-övervakning som plattform för kontinuerlig insyn i återkallelseinfrastrukturens hälsa |
OCSP Magic Number-scenariomatris: Krav, valideringsmetod, felläge och övervakningssignal
Använd den här matrisen för att identifiera vilket scenario som gäller för din miljö, validera att återkallningskontrollen fungerar som avsett, förstå felläget om det magiska numret utlöses oväntat och identifiera övervakningssignalen som upptäcker switchen innan den orsakar en incident.
| Scenario | Krav | Valideringsmetod | Felläge om magiskt tal utlöses | Övervakningssignal | Källa |
|---|---|---|---|---|---|
| Domänkontrollant som bearbetar smartkortsinloggningar med hög volym | CryptnetCachedOcspSwitchToCrlCount har satts över den högsta volymen för inloggning på smartkort per återkallningsperiod för att förhindra CRL-återställning | Nätverkstrafikregistrering på domänkontrollanten bekräftar att OCSP-förfrågningar skickas och svar tas emot; CAPI2-logg bekräftar att OCSP är den återkallningsmetod som används. | Domänkontrollanten använder CRL; om CRL är stor eller CRL-distributionspunkten inte kan nås, misslyckas eller timeout-kontroller av återkallelse av smartkortsinloggning; autentiseringsavbrott följer | Ihållande minskning av OCSP-frågevolymen från domänkontrollanten utan motsvarande konfigurationsändring; ökning av CRL-nedladdningsvolymen från samma klient | Microsoft-dokumentation: Så här fungerar återkallelse av certifikat; Grupprincip: Inställningar för validering av certifikatsökväg > fliken Återkallelse |
| RADIUS-server validerar VPN-certifikat | CryptnetCachedOcspSwitchToCrlCount satt till över den högsta VPN-autentiseringsvolymen per återkallningsperiod; CRL-distributionspunkten kan nås från RADIUS-serverns nätverkssegment | Nätverksregistrering på RADIUS-servern som bekräftar att OCSP-förfrågningar skickas under VPN-autentisering; bekräfta att CRL-distributionspunkten också är nåbar som reserv. | RADIUS-servern återgår till CRL; om CRL:n är stor eller CDP:n inte kan nås från RADIUS-nätverkssegmentet misslyckas VPN-autentiseringsåterkallningskontrollerna; VPN-användare kan inte autentisera | Minskning av OCSP-frågevolymen från RADIUS-servern; ökning av CRL-nedladdningsförfrågningar; VPN-autentiseringslatens ökar när CRL hämtas istället för OCSP | Microsoft-dokumentation; Snabbkorrigering 2960124 för deterministiska svarskrav |
| Miljö som förlitar sig på deterministiska svar för snabbkorrigering 2960124 | CryptnetCachedOcspSwitchToCrlCount tillräckligt högt satt så att klienter aldrig överskrider tröskeln, vilket bevarar OCSP som återkallningsmekanism; Hotfix 2960124 distribuerad på alla online-svarare | Nätverksavbildning som bekräftar att klienter använder OCSP, inte CRL, för återkallningskontroll av certifikatpopulationer som kräver deterministiska svar; verifiera att snabbkorrigering 2960124 är installerad på onlinesvarare | Klienten överskrider tröskelvärdet för Magic Number och återgår till CRL; förfalskade certifikat med serienummer som inte finns med på CRL:n klarar valideringen i tysthet; det deterministiska svarsskyddet försvinner utan någon varning | Varje ihållande minskning av OCSP-frågevolymen från klienter som validerar certifikat i populationer som kräver deterministisk kontroll; avsaknaden av OCSP-frågor är den kritiska signalen. | Microsofts snabbkorrigering 2960124; Microsofts dokumentation om standardsvarsbeteendet GOOD för Online Responder |
| Stor CRL-miljö där OCSP distribuerades för att undvika CRL-nedladdningar | CryptnetCachedOcspSwitchToCrlCount är tillräckligt högt inställt för att klienter aldrig ska återgå till den CRL som föranledde OCSP-distributionen; CRL måste förbli tillgänglig som reserv även om OCSP föredras. | Bekräfta att klienter med hög volym fortfarande använder OCSP och inte laddar ner hela CRL:n; mät CRL-nedladdningsvolymen per klient kvartalsvis mot baslinjen som fastställdes när OCSP driftsattes. | Klienten överskrider tröskeln och återgår till den stora CRL:n; timeout-tider för slutpunkter återkommer under CRL-nedladdning; återkallningskontroller misslyckas på system med begränsad bandbredd eller opålitlig åtkomst till distributionspunkter för CRL | CRL-nedladdningsvolymen ökar på klienter som tidigare visade stabil endast OCSP-trafik; timeouts eller fel vid återkallningskontroll på slutpunkter som fungerade korrekt tidigare | Microsoft-dokumentation; CA/Browser Forum Ballot SC-081v3 (april 2025) som minskar livslängden för offentliga TLS till 47 dagar senast i mars 2029, och ökar frekvensen av återkallningskontroller. |
| Gruppolicy explicit konfigurerad för att föredra CRL framför OCSP | Medvetet policybeslut dokumenterat i certifikatpraxisutlåtandet; CRL-distributionspunkter dimensionerades, hostades och övervakades för högvolym CRL-nedladdningstrafik | Grupprinciprapportering som bekräftar att prefer-CRL-principen tillämpas konsekvent; nätverksregistrering som bekräftar att klienter använder CRL, inte OCSP, för återkallningskontroll | Ingen interaktion med Magic Number gäller; CRL används exklusivt oavsett OCSP-cacheantal; felläget är CRL-distributionspunktens otillgänglighet eller CRL-utgång, inte Magic Number | Övervakning av tillgänglighet för CRL-distributionspunkter; efterlevnad av CRL-publiceringsschema; tillväxt av CRL-storlek över tid | Grupprincip: Datorkonfiguration > Windows-inställningar > Säkerhetsinställningar > Principer för offentliga nycklar > Valideringsinställningar för certifikatsökväg > fliken Återkallelse |
Vad är OCSP?
Online Certificate Status Protocol (OCSP) standardiserades först i RFC 2560 år 1999 och uppdaterades senare till RFC 6960 i juni 2013, vilket fortfarande är den nuvarande standarden. Det ger förlitande parter ett sätt att kontrollera om ett specifikt X.509-certifikat har återkallats i realtid, utan att ladda ner en hel certifikatåterkallningslista (CRL).
Kärnskillnaden mellan de två är enkel. En certifikatåterkallningslista (CRL) är en regelbundet publicerad lista över alla certifikat som har återkallats medan de fortfarande är inom sin giltighetstid. CRL:n utfärdas av certifikatutfärdaren (CA) och laddas ner i sin helhet av klienter för validering. I stora företagsmiljöer kan CRL:er bli stora (från megabyte till mer), vilket ökar bandbreddsanvändningen och fördröjer återkallelsernas aktualitet till nästa publiceringscykel.
OCSP är däremot en förfrågningsbaserad mekanism som utför validering per certifikat. Klienten skickar en riktad förfrågan som innehåller utfärdarnamnets hash, utfärdarnyckelns hash och certifikatets serienummer till en OCSP-responder, som returnerar ett digitalt signerat, tidsstämplat svar som anger en av tre statusar: Bra, Återkallad eller Okänd. OCSP-svar är vanligtvis små (cirka ~2 KB), vilket gör dem betydligt effektivare när det gäller nätverksanvändning.
Detta gör OCSP betydligt effektivare än CRL-baserad återkallelse, särskilt i stora PKI-distributioner där CRL-storlekar skapar verkliga nätverks- och prestandaproblem. Det möjliggör också återkallningssvar i realtid som CRL:er helt enkelt inte kan tillhandahålla.
Vad är OCSP:s magiska nummer?
När en Windows-klient utför en kontroll av certifikatåterkallning och ett certifikat innehåller både en OCSP-URL och en CRL-URL, använder CryptoAPI inte bara OCSP varje gång. OCSP-URL:en publiceras i certifikatets AIA-tillägg (Authority Information Access) , medan CRL-URL:en publiceras i CDP-tillägget. CryptoAPI utvärderar båda under återkallningskontrollen och fattar ett beslut baserat på hur många OCSP-svar som redan har cachats från den svararen för den certifikatutfärdaren.
Enligt Microsofts dokumentation om "Hur certifikatåterkallelse fungerar" beräknar CryptoAPI det totala antalet cachade OCSP-svar från en enda OCSP-svars-URL och jämför detta antal med ett fördefinierat tröskelvärde som kallas magic count. Som standard är det tröskelvärdet inställt på 50.
CryptoAPI tillämpar sedan tre regler baserat på det antalet. Om antalet är mindre än eller lika med det magiska antalet bearbetas OCSP-URL:erna i den ordning som anges av Authority Information Access-tillägget. Om antalet är större än det magiska antalet bearbetas CRL-URL:erna i den ordning som anges av CRL-distributionspunktstillägget. Och om ingen av OCSP-URL:erna i Authority Information Access-tillägget lyckas, återgår klienten till att använda CRL:er.
Det är också viktigt att förstå att det magiska talet inte är det enda villkoret som kan utlösa denna reservfunktion. Microsofts dokumentation identifierar en andra utlösare: en gruppolicy som explicit konfigurerats för att föredra CRL:er framför OCSP för återkallningskontroll. När den policyn är på plats återgår klienten till CRL oavsett hur många OCSP-svar som har cachas, vilket effektivt kringgår den räknebaserade logiken helt och hållet.
De två utlösarna är oberoende av varandra. Det magiska numret styr den automatiska reservfunktionen som sker baserat på cachevolym. Grupprincip styr den administrativa reservfunktionen som en organisation avsiktligt kan tillämpa. Båda resulterar i samma resultat: OCSP-frågor stoppas och CRL-kontroll tar över.
Varför Microsoft introducerade det
Det magiska numret är inte en bugg. Microsoft dokumenterade motiveringen tydligt, och den är rimlig i specifika scenarier.
Tänk dig en domänkontrollant som hanterar inloggningar med smartkort. Varje autentiseringshändelse utlöser en återkallningskontroll. Enligt Microsofts dokumentation är ett typiskt OCSP-svar ungefär 2 kB stort.
I ett scenario där tiotusentals användare, till exempel 50 000 användare, autentiserar sig via smartkort inom en enda återkallningsperiod, skulle dessa individuella svar ackumuleras till ungefär 100 MB cachade OCSP-svarsdata. En CRL som täcker samma poster skulle vara cirka 4 MB, baserat på uppskattningsvis 80 byte per post. I den skalan är det betydligt effektivare att ladda ner CRL:en en gång och återanvända den lokalt än att göra tiotusentals individuella OCSP-frågor.
Magic Number ger CryptoAPI ett sätt att göra den effektivitetsbestämningen automatiskt. När antalet cachade OCSP -svar överstiger tröskelvärdet växlar klienten till CRL utan någon administratörsintervention. För miljöer med små CRL:er och höga certifikatvalideringsvolymer är detta en förnuftig inbyggd optimering.
Problemet är att det gäller universellt i alla Windows-miljöer, oavsett om den avvägningen är rimlig för en given distribution. Och när den aktiveras gör den det utan någon loggpost, varning eller synlig indikation på att återkallningsmekanismen har ändrats. Det är den osynligheten som förvandlar en rimlig optimering till en verklig drifts- och säkerhetsrisk, beroende på varför din organisation driftsatte OCSP från första början.
Varför detta är ett problem
Det är här det magiska numret slutar att vara en optimering och börjar bli en belastning. Dina OCSP-servrar fortsätter att se friska ut. De tar fortfarande emot frågor från klienter som ännu inte har passerat tröskeln. Ingenting på serversidan signalerar att vissa klienter har slutat använda det helt. Det finns två scenarier där denna reservlösning orsakar ett direkt säkerhetsfel eller driftstörningar.
Scenario 1: Stora CRL:er
Du driftsatte OCSP just för att din CRL hade blivit otymplig. Slutpunkterna fick timeout när de försökte ladda ner den. Återkallningskontroller misslyckades. Du skapade en OCSP-responder, uppdaterade din CA-konfiguration, testade allt och gick vidare. Sedan aktiverades det magiska numret. Windows-klienter återgår till att ladda ner samma CRL som du försökte komma ifrån. Du är tillbaka till timeouts och misslyckanden, utan någon indikation på vad som hände eller varför. Din OCSP-infrastruktur fungerar perfekt. Den används bara inte.
Scenario 2: Deterministiska svar och begränsningarna för CRL-reservfunktioner
Som standard returnerar Microsoft Online Responder GOOD för certifikatserienummer som inte visas i CRL:n. Microsoft Hotfix 2960124 åtgärdar detta genom att aktivera Online Responder att returnera deterministiska svar som kan skilja mellan legitimt utfärdade certifikat och förfalskade. När klienter återgår till CRL-kontroll försvinner det skyddet helt. Ett förfalskat certifikat med ett serienummer som inte finns i CRL:n kommer att klara valideringen utan problem.
Det som gör detta särskilt farligt är att Windows inte genererar en dedikerad händelse som indikerar att OCSP-cachegränsen har överskridits och att återkallningsinställningarna har ändrats. Det finns ingen händelse i Windows händelselogg och ingen varning på OCSP-respondern. Det enda sättet att upptäcka växeln är att titta på rå nätverkstrafik och lägga märke till att klienter har slutat skicka OCSP-förfrågningar och börjat hämta CRL:n.
Kombinationen av tyst byte och en välfungerande OCSP-infrastruktur innebär att organisationer kan arbeta under längre perioder i tron att deras återkallningskontroll fungerar exakt som avsett, när i verkligheten en betydande del av deras kunder övergav OCSP för flera veckor sedan. DigiCert Trust Pulse Survey (juli 2025) fann att 45 procent av företagen upplevde certifikatrelaterade driftstopp under föregående år; tyst byte av återkallningsmekanismer är en form av samma operativa risk, osynlig tills något nedströms misslyckas.
Hur cachen fungerar och vad Windows faktiskt räknar
När CryptoAPI hämtar och validerar ett OCSP-svar, ignoreras det inte. CryptoAPI lagrar svaret lokalt i en katalog som heter CryptnetUrlCache. För vanliga användarkonton finns denna cache på:
%ANVÄNDARPROFILE%\AppData\LocalLow\Microsoft\CryptnetUrlCache
För systemnivåtjänster, till exempel en domänkontrollant som bearbetar smartkortsinloggningar, lagras den på:
%WINDIR%\System32\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCache
Varje gång ett giltigt OCSP-svar lagras här för en given kombination av svars-URL och CA, ökar CryptoAPI antalet som spåras mot det magiska taltröskelvärdet. Räkningen är inte global. Den spåras per användare, per OCSP-svars-URL och per CA. Det betyder att om en enda online-svarare betjänar två utfärdande CA:er, underhålls antalet oberoende för varje CA den betjänar. Att överskrida tröskeln för en CA har ingen effekt på antalet för den andra.
Denna spårning per användare, per certifikatutfärdare förklarar också ett beteende som verkligen förvirrar administratörer: två maskiner som utför identiska certifikatvalideringsarbetsbelastningar kan ha helt olika värden beroende på hur länge de har körts och hur många certifikat de har validerat. Den ena kan fortfarande fråga OCSP medan den andra redan har bytt till CRL , utan någon synlig konfigurationsskillnad mellan dem.
Räkningen varar inte i all oändlighet. Det är därför vissa team observerar problem med återkallningskontroll som verkar lösa sig själva efter en omstart; när maskinen startas om återupptas OCSP-frågor normalt tills tröskeln passeras igen. Att förstå denna cykel är viktigt, men att veta hur man fångar upp växlingen innan den orsakar skada är det som faktiskt skyddar din miljö.
Hur man upptäcker det
Eftersom Windows inte genererar någon loggpost och inte utlöser någon varning när det magiska numret utlöses, kräver detektering antingen proaktiv övervakning eller direkt inspektion.
Den mest tillförlitliga metoden är analys av nätverkstrafik. En klient som har passerat tröskeln kommer att sluta skicka förfrågningar till din OCSP-responder och börja göra HTTP GET-förfrågningar till din CRL- distributionspunkt istället. Om du baslinjevärderar normal OCSP-frågevolym per klient och övervakar oväntade fall blir växeln detekterbar. Att titta på en motsvarande topp i CRL-nedladdningstrafik från samma klient förstärker signalen.
På klientsidan kan du inspektera den aktuella registerkonfigurationen direkt. Det relevanta värdet är:
HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\ChainEngine\Config\CryptnetCachedOcspSwitchToCrlCount
Om den här nyckeln inte finns på en given maskin gäller standardtröskelvärdet. Om det finns visar värdet vilket tröskelvärde som har konfigurerats. Att granska den här nyckeln i din miljö via grupprinciprapportering eller ett konfigurationshanteringsverktyg ger dig en tydlig bild av om det magiska numret har ställts in korrekt på dina klienter.
För djupare undersökning kan CAPI2-diagnostikloggning aktiveras på Windows-klienter för att fånga detaljerad aktivitet för certifikatkedjebyggande och återkallningskontroll. Även om CAPI2 inte loggar själva den magiska sifferväxlingen, loggar den vilken återkallningsmetod som användes för varje certifikatvalidering. Ett mönster av CRL-baserade valideringar på en klient som borde använda OCSP är en stark indikator på att tröskeln har passerats. När du har bekräftat det, eller vill förhindra att det händer från första början, är konfigurationsändringen enkel.
Hur man konfigurerar det magiska numret
Det finns två sätt att ändra tröskelvärdet för magiska tal: via grupprincip, vilket är den rekommenderade metoden för domänanslutna miljöer, eller direkt via registret för enskilda maskiner eller teständamål.
1. Via grupprincip
Navigera till följande sökväg i redigeraren för grupprinciphantering:
Datorkonfiguration > Windows-inställningar > Säkerhetsinställningar > Principer för offentliga nycklar > Inställningar för validering av certifikatsökväg
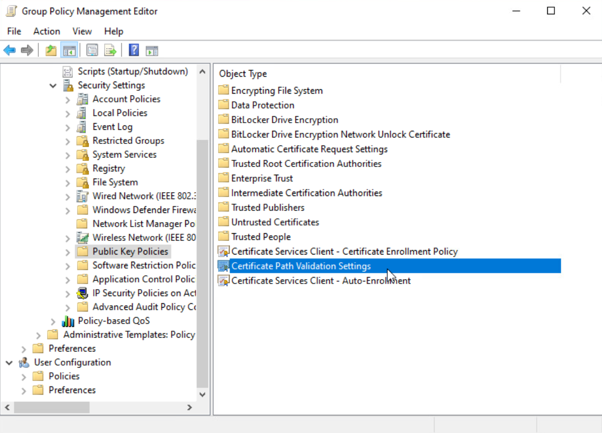
Under fliken Återkallelse letar du upp alternativet "Föredra CRL framför OCSP-svar om antalet cachade OCSP-svar som motsvarar samma CRL-distributionspunkt är större än". Ställ in detta till ett värde som återspeglar din förväntade certifikatvalideringsvolym.
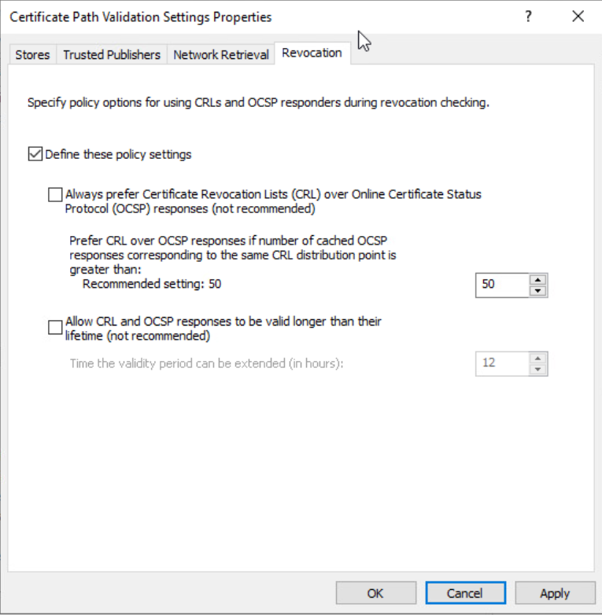
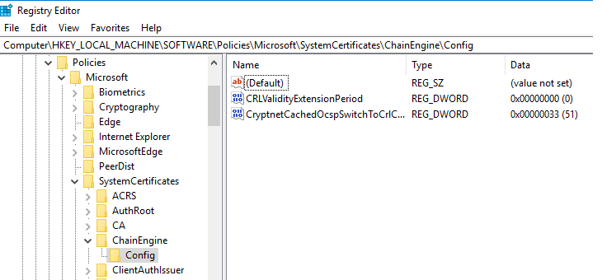
När den här principen tillämpas skapar Windows följande registervärde automatiskt:
HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\ChainEngine\Config\CryptnetCachedOcspSwitchToCrlCount
2. Via registret
Om grupprincip inte är tillgänglig kan du skapa eller ändra DWORD-värdet CryptnetCachedOcspSwitchToCrlCount direkt i samma registersökväg. Detta är lämpligt för enskilda maskiner eller laboratorietester, men grupprincip är fortfarande den rekommenderade metoden för bred distribution.
Två viktiga anmärkningar:
Det finns inget sätt att stänga av den räknarbaserade reservfunktionen enbart genom denna registerinställning. Att ställa in CryptnetCachedOcspSwitchToCrlCount till 0 inaktiverar inte reservfunktionen; det återställer helt enkelt standardtröskeln på 50. Organisationer som behöver inaktivera OCSP-hämtning helt måste använda Options DWORD med flaggan CERT_CHAIN_OPTION_DISABLE_AIA_URL_RETRIEVAL (0x2) vid samma registersökväg. För de flesta miljöer är det dock den praktiska metoden att sätta tröskeln tillräckligt högt så att den aldrig nås under maximala valideringsvolymer.
Det finns inte heller något universellt korrekt värde. Rätt tröskelvärde beror helt på dina certifikatvalideringsvolymer. En RADIUS-server som validerar VPN-certifikat kommer att ha helt andra krav än en domänkontrollant som bearbetar smartkortsinloggningar. Granska din miljö först, förstå dina högsta valideringsvolymer per system och sätt tröskelvärdet baserat på vad du faktiskt observerar snarare än ett godtyckligt antal. Den granskningen kräver insyn i din fullständiga återkallningsarkitektur, och det är där rätt expertis gör skillnaden.
Hur krypteringskonsulting kan hjälpa
OCSP:s magiska nummer är den typ av konfigurationsgap som sällan dyker upp förrän något går sönder. De flesta organisationer upptäcker det genom ett fel i återkallelsen, ett resultat av en säkerhetsrevision eller en nätverksavbildning som avslöjar att deras kunder i tysthet har övergett OCSP. Vid den tidpunkten har exponeringsfönstret redan varit öppet ett tag. Att identifiera och korrigera det proaktivt kräver att man vet att det existerar, vet var man ska leta och förstår hur det interagerar med resten av er återkallningsarkitektur.
Det är precis det arbete vårt team gör. På Encryption Consulting arbetar vårt PKI-tjänsteteam med organisationer inom finansiella tjänster, hälso- och sjukvård, myndigheter och teknik för att utvärdera, designa och validera återkallningsinfrastruktur som håller under verkliga förhållanden. Vi erbjuder både professionella tjänster och vår automatiseringsplattform ( CertSecure Manager ) för att säkerställa att din PKI är säker, motståndskraftig och framtidsklar.
PKI-tjänster
Encryption Consultings PKI-tjänster täcker hela engagemangscykeln, från initial omfattning till driftsättning och långsiktig support. Varje fas är strukturerad kring er miljö, era regulatoriska krav och er operativa verklighet.
- Projekt planering
Vi utvärderar er kryptografiska miljö, granskar PKI-konfigurationer, beroenden och krav, och sammanställer resultaten i en strukturerad, kundgodkänd projektplan.
- CP/CPS-utveckling
I nästa fas utvecklar vi certifikatpolicyn (CP) och certifieringspraxisutlåtandet (CPS) i linje med RFC#3647. Dessa dokument är anpassade till din organisations regelverk, säkerhetskrav och operativa krav.
- PKI-design och implementering
Vi designar och driftsätter robusta PKI-infrastrukturer med offline rot-CA, utfärdande CA:er, NDES-servrar, integration med HSM:er etc., beroende på kundens behov. Leveranserna inkluderar PKI-designdokument, byggguider, ceremoniskript och systemkonfigurationer. När driftsättningen är klar genomför vi grundliga tester, validering, finjusteringar och kunskapsöverföringssessioner för att stärka ditt team.
- Företagets kontinuitet och katastrofåterställning
Efter driftsättningen utvecklar och implementerar vi strategier för affärskontinuitet och katastrofåterställning, genomför redundantester och dokumenterar operativa arbetsflöden för hela PKI- och HSM-infrastrukturen, med stöd av en omfattande PKI-driftsguide.
- Löpande support och underhåll (valfritt)
Efter implementeringen erbjuder vi ett prenumerationsbaserat årligt supportpaket som ger omfattande täckning för PKI-, CLM- och HSM-komponenter. Detta inkluderar incidenthantering, felsökning, systemoptimering, hantering av certifikatlivscykeln, CP/CPS-uppdateringar, nyckelarkivering, uppgraderingar av HSM-firmware, granskningsloggning och patchhantering.
Denna metod säkerställer att din PKI-infrastruktur inte bara är säker och kompatibel, utan också skalbar, robust och helt i linje med dina långsiktiga operativa och regulatoriska mål.
Vår lösning för hantering av certifikatlivscykeln: CertSecure Manager
CertSecure Manager från Encryption Consulting är en lösning för hantering av certifikatlivscykeln som förenklar och automatiserar hela livscykeln, så att du kan fokusera på säkerhet snarare än förnyelser.
CertSecure Manager från Encryption Consulting är en lösning för hantering av certifikatlivscykeln som centraliserar identifiering, automatisering, registrering, policytillämpning och integrationer i hela din PKI-miljö. Den förhindrar avbrott med automatiserade förnyelser, förbättrar efterlevnaden och förenar hanteringen av offentliga och privata certifikatutfärdare genom en enda, skalbar plattform. Några av de viktigaste funktionerna i CertSecure Manager inkluderar:
- Automatisering för kortlivade certifikat: Med ACME- och 90-dagars/47-dagars TLS-certifikat som blir standard är manuell förnyelse inte längre ett praktiskt alternativ. CertSecure Manager automatiserar registrering, förnyelse och driftsättning för att säkerställa att certifikat aldrig går ut obemärkt.
- Sömlös DevOps- och molnintegration: Certifikat kan tillhandahållas direkt till webbservrar och molninstanser, och de integreras med moderna loggverktyg som Datadog, Splunk, ITSM-verktyg som ServiceNow och DevOps-verktyg som Terraform och Ansible.
- Stöd för flera CA: Många organisationer använder flera CA:er (interna Microsoft CA, publika CA:er som DigiCert och GlobalSign, etc.). CertSecure Manager integreras mellan dessa källor och ger en enda överblick över utfärdande och livscykelhantering.
- Enhetliga utgivnings- och förnyelsepolicyer: CertSecure Manager tillämpar din organisations nyckelstorlekar, algoritmer och förnyelseregler konsekvent över alla certifikat, inte bara automatiserar förnyelser med flera certifikatutfärdare, utan säkerställer också att varje certifikat uppfyller dina säkerhetsstandarder varje gång.
- Proaktiv övervakning och förnyelsetestning: Kontinuerlig övervakning, i kombination med simulerade förnyelse-/utgångstester, säkerställer att du identifierar risker innan certifikat påverkar produktionssystemen.
- Centraliserad synlighet och efterlevnad: En konsoliderad instrumentpanel visar alla certifikat, nyckellängder, starka och svaga algoritmer samt deras utgångsdatum. Granskningsspår och policytillämpning förenklar efterlevnaden av PCI DSS, HIPAA och andra ramverk.
Om du fortfarande undrar var och hur du ska börja säkra din PKI, finns Encryption Consulting här för att stödja dig med sina PKI-supporttjänster. Du kan lita på oss som din betrodda partner, och vi kommer att vägleda dig genom varje steg med tydlighet, förtroende och praktisk expertis. Kontakta oss på [email protected] för att komma igång.
Slutsats
OCSP Magic Number är ett av de där Microsoft PKI-beteendena som bara dyker upp vid felsökning, men orsaken bakom det är enkel. Det som inte är enkelt är att diagnostisera det. Ingen händelseloggpost. Ingen varning. Ingen indikation på OCSP-respondern. Bara en tyst switch som gör att din återkallningsinfrastruktur fungerar perfekt medan dina klienter redan har gått vidare. Det enda sättet att ligga steget före är att känna din miljö tillräckligt väl för att konfigurera den avsiktligt, innan tröskeln konfigurerar sig själv åt dig.
Microsoft skapade detta beteende medvetet. CryptoAPI är utformat för att dynamiskt avgöra om OCSP eller CRL:er ger den effektivaste återkallningsmekanismen under rådande cacheförhållanden. Den magiska tröskeln för antal är helt enkelt den brytpunkt som används för att fatta det beslutet. Att förstå detta beteende är viktigt för alla som hanterar PKI-miljöer för företag, särskilt de som involverar storskaliga autentiseringssystem.
Om din organisation implementerade OCSP specifikt för att hantera stora CRL:er eller för att framtvinga deterministisk återkallningskontroll, är det magiska numret inte en implementeringsdetalj. Det är en konfiguration som måste hanteras aktivt. Känn till din CRL-storlek, känn till dina maximala certifikatvalideringsvolymer på kritiska system och sätt tröskelvärdet medvetet baserat på dina krav snarare än att acceptera en standard som är utformad för en annan miljö än den du arbetar i.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste lärdomen från OCSP:s magiska nummer?
OCSP Magic Number är ett tröskelvärde för Windows CryptoAPI (standard: 50) som lagras i registervärdet CryptnetCachedOcspSwitchToCrlCount. När cachade OCSP-svar från en enskild svars-URL för en given certifikatutfärdare överstiger detta antal, växlar CryptoAPI tyst återkallningskontroll från OCSP till CRL. Ingen Windows-händelseloggpost genereras och OCSP-svararen verkar fungera felfri rakt igenom. Om värdet ställs in på 0 återställs standardvärdet 50, men reservfunktionen inaktiveras inte. Tröskelvärdet kan konfigureras via grupprincip under Inställningar för validering av certifikatsökväg > fliken Återkallelse.
Varför är OCSP:s magiska nummer viktigt för PKI-team på stora företag?
Företags-PKI-team distribuerar OCSP av två specifika skäl som Magic Number kan undergräva i tysthet. För det första, för att undvika stora CRL:er: Magic Number-fallbacken återinför problemet med CRL-nedladdningar just på de system med hög volym där OCSP-trafiken är högst. För det andra, för att framtvinga deterministisk återkallningskontroll: när klienter återgår till CRL efter att ha passerat tröskeln försvinner skyddet som tillhandahålls av Microsoft Hotfix 2960124 och förfalskade certifikat med serienummer som inte finns med på CRL:n valideras i tysthet. DigiCert Trust Pulse Survey (juli 2025) fann att 45 procent av företagen upplevde certifikatrelaterade driftstopp under föregående år; tyst byte av återkallningsmekanism är en form av den operativa risken.
Vilka risker ökar om OCSP:s magiska nummer inte hanteras aktivt?
Tre riskkategorier ökar: oupptäckt CRL-reserv (autentiseringssystem med hög volym överskrider tröskeln på 50 svar snabbt och börjar ladda ner CRL:er utan någon varning; om CRL:erna är stora eller om CRL-distributionspunkter inte kan nås misslyckas återkallningskontroller tyst); förlust av deterministisk återkallningskontroll (klienter som återgick till CRL förlorar Hotfix 2960124-skyddet, vilket gör att förfalskade certifikat kan valideras om deras serienummer inte finns på CRL:en); och inkonsekvent återkallningsbeteende i hela maskinparken (två maskiner med identiska konfigurationer kan ha helt olika OCSP-cachevärden, vilket gör att felsökning verkar icke-deterministisk).
Vilka team bör äga OCSP Magic Number-konfigurationen?
PKI-administratörer äger tröskelkonfigurationen: granskar registervärdet CryptnetCachedOcspSwitchToCrlCount över hela flottan, mäter högsta certifikatvalideringsvolymer per systemtyp och distribuerar rätt tröskel via grupprincip. Säkerhetsarkitekter äger utformningen av återkallningspolicyn: avgör om deterministiska svaren för Hotfix 2960124 krävs och om tröskelvärdet för Magic Number måste sättas tillräckligt högt för att aldrig överskridas. Plattformsteamen övervakar OCSP-frågevolymen och CRL-nedladdningsvolymen per klient för att upptäcka tröskelöverskridanden. Efterlevnadsteamen äger bevis på att återkallningskontrollen fungerar enligt certifikatpraxisutlåtandet.
Hur kopplas OCSP Magic Number till hantering av certifikatlivscykeln?
OCSP Magic Number är ett konfigurationsgap för återkallningsinfrastrukturen som en CLM-plattform upptäcker som en del av en bredare PKI-hälsobedömning. CertSecure Manager tillhandahåller certifikatinventeringen och infrastrukturövervakningslagret som korrelerar OCSP-svararens frågevolym med klientsidans beteende, upptäcker när autentiseringssystem med hög volym sannolikt kommer att överskrida tröskelvärdet för magiskt antal och inkluderar CryptnetCachedOcspSwitchToCrlCount-konfigurationen i PKI-posture-baslinjen. Utan CLM-täckning upptäcks tröskelvärdet endast när något bryts.
Hur bör organisationer mäta framgång i hanteringen av OCSP:s magiska nummer?
Viktiga mätvärden: Konsistens i OCSP-frågevolymen per klient med hög volym (domänkontrollanter, RADIUS-servrar och VPN-gateways bör visa en stabil OCSP-frågefrekvens som inte sjunker plötsligt utan motsvarande konfigurationsändring); CryptnetCachedOcspSwitchToCrlCount-konfigurationsefterlevnad (registervärdet bör ställas in över det förväntade maximala antalet OCSP-svar för varje systemtyp, verifierat kvartalsvis via grupprinciprapportering); CRL-nedladdningsvolym per klient (en plötslig topp från en klient som tidigare använde OCSP är den sekundära bekräftelsen på att tröskeln passerades); och noll oförklarade växlingar av återkallelsemetoder (alla övergångar från OCSP till CRL-baserad validering i ett produktionssystem bör kunna spåras till en avsiktlig konfigurationsändring).
Vad bör granskas eller övervakas regelbundet för hantering av OCSP Magic Number?
Övervaka kontinuerligt: OCSP-frågevolym per klient med hög volym med hjälp av nätverkstrafikbaslinjer, med koll på ihållande minskningar; CRL-nedladdningsvolym per klient som en sekundär signal, med varningar för plötsliga toppar från klienter som tidigare använt OCSP; och OCSP-svararens hälsa tillsammans med klientsidans frågefrekvenser, eftersom en felfri svarare med minskande frågefrekvenser från klienter med hög volym är en stark indikator på att tröskelvärden överskrids. Granska kvartalsvis: verifiera registervärdet CryptnetCachedOcspSwitchToCrlCount för alla domänkontrollanter, RADIUS-servrar och VPN-gateways; mät om toppvolymer för certifikatvalidering allt eftersom flottan växer; och bekräfta att CAPI2-diagnostikloggning är konfigurerad på representativa klienter med hög volym.
Hur påverkar OCSP:s magiska nummer moln-, hybrid- eller multi-CA PKI-miljöer?
I hybridmiljöer tillämpas Magic Number oberoende på varje Windows-klient oavsett var OCSP-respondern eller CRL-distributionspunkten finns. Molnbaserade OCSP-responder ändrar inte räkningsbeteendet. Det som ändras är konsekvensen av reservlösningen: om CRL-distributionspunkten finns lokalt och molnklienter har en hög latens eller blockerad sökväg till den, producerar reservlösningen från OCSP till CRL nedladdningstimeouts. I miljöer med flera CA-leverantörer där en enda onlineresponder betjänar flera utfärdande CA:er spåras Magic Number-räkningen oberoende per CA: att överskrida tröskeln för en CA har ingen effekt på räkningen för andra.
Vilka vanliga misstag bör team undvika med OCSP:s magiska nummer?
De vanligaste misstagen: att inte veta att tröskelvärdet existerar förrän ett återkallningsfel inträffar i produktionen; att anta att OCSP-infrastrukturen är trasig eftersom klienter slutat skicka frågor när OCSP-respondern faktiskt är felfri och Magic Number helt enkelt utlöstes; att ställa in tröskelvärdet via registret utan att distribuera via gruppolicy, vilket lämnar värdet inkonsekvent över hela flottan; att sätta tröskelvärdet till 0 i förväntan att inaktivera reservfunktionen när den faktiskt återställer standardvärdet på 50; och att inte mäta toppvolymer för certifikatvalidering innan tröskelvärdet ställs in.
Vad bör uppdateras kvartalsvis för styrning av OCSP Magic Number?
Kvartalsvis: mät om maximala certifikatvalideringsvolymer på domänkontrollanter, RADIUS-servrar och VPN-gateways i takt med att flottan växer; verifiera att CryptnetCachedOcspSwitchToCrlCount-grupppolicyvärdet distribueras konsekvent över alla berörda system; granska OCSP-responder-frågeloggar för ihållande volymminskningar från klienter med hög volym som inte orsakas av avsiktliga konfigurationsändringar; bekräfta att CAPI2-diagnostikloggning är aktiv på representativa klienter; och granska CRL-storleken för alla aktiva utfärdande certifikatutfärdare för att bekräfta att om Magic Number utlöses och klienter återgår till CRL, så förblir CRL inom acceptabel nedladdningsstorlek och distributionspunktstillgänglighet. För anpassning av återkallningsinfrastruktur med planering efter kvantcertifikatmigrering, kontrollera aktuell vägledning via PQC Center of Excellence.
- Snabbt svar: Vad är OCSP:s magiska nummer?
- Key Takeaways
- Vem borde bry sig om OCSP:s magiska nummer
- OCSP Magic Number-scenariomatris: Krav, valideringsmetod, felläge och övervakningssignal
- Vad är OCSP?
- Vad är OCSP:s magiska nummer?
- Varför Microsoft introducerade det
- Varför detta är ett problem
- Hur cachen fungerar och vad Windows faktiskt räknar
- Hur man upptäcker det
- Hur man konfigurerar det magiska numret
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


